wizSafe Security Signal 2020年3月 観測レポート
- 2020年3月観測レポートサマリ
- DDoS攻撃の観測情報
- IIJマネージドセキュリティサービスの観測情報
- Web/メールのマルウェア脅威の観測情報
- セキュリティインシデントカレンダー
- ソフトウェアリリース情報
2020年3月観測レポートサマリ
本レポートでは、2020年3月中に発生した観測情報と事案についてまとめています。
当月は1日あたりのDDoS攻撃件数は大きく変わりませんでしたが、最大通信量は大幅に増加しました。最大規模を観測した攻撃はDNSやNTPを用いたUDP Amplificationで、最長時間を観測した攻撃はDNS、NTP、LDAPなど複数のプロトコルを用いたUDP Amplificationでした。
IPS/IDSにおいて検出したインターネットからの攻撃について、当月は先月に引き続きPHPUnitにおける脆弱性(CVE-2017-9841)の有無を確認するスキャン通信が多く観測されています。当該シグネチャによる検出は2020年1月から増加していましたが、2月中旬にはピークが落ち着き、当月も先月中旬以降と同様の傾向を観測しています。
Webサイト閲覧時における検出では、Cookieを含む情報を外部ドメインに送信するJavaScriptを最も多く検出しており、次点にはバンキングマルウェアであるRamnitに感染させることを狙った通信を検出しています。メールではMicrosoft Wordの脆弱性を狙う添付ファイルや、Mydoomに感染させることを狙った添付ファイルが検出されています。また、当月はCOVID-19を題材としたメールが増加していることも観測しています。
DDoS攻撃の観測情報
本項では、IIJマネージドセキュリティサービスやバックボーンなどでIIJが対処したDDoS攻撃のうち、IIJ DDoSプロテクションサービスで検出した当月中の攻撃を取りまとめました。ただし、規模の大小や期間などから、攻撃先が特定可能な事案についてはこの集計から除いています。
攻撃の検出件数
以下に今回の対象期間で検出した、DDoS攻撃の検出件数を示します。
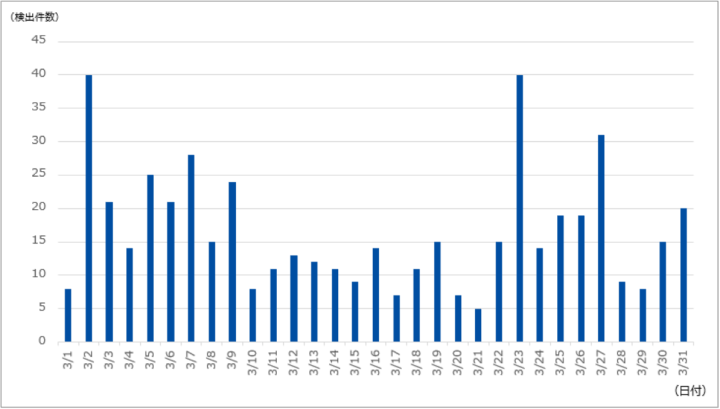
今回の対象期間で検出したDDoS攻撃の総攻撃検出件数は509件であり、1日あたりの平均件数は16.41件でした。期間中に観測された最も規模の大きな攻撃では、最大で約999万ppsのパケットによって90.86Gbpsの通信が発生しました。この攻撃は主にDNSやNTPなど複数のプロトコルを用いたUDP Amplificationでした。また、当月最も長く継続した攻撃は51分にわたるもので、最大で52.70Gbpsの通信が発生しました。この攻撃はDNSやNTP、LDAPなど複数のプロトコルを用いたUDP Amplificationでした。
IIJマネージドセキュリティサービスの観測情報
以下に、今回の対象期間に検出した1サイトあたりの攻撃検出件数(図-2)と攻撃種別トップ10の割合(図-3)を示します。
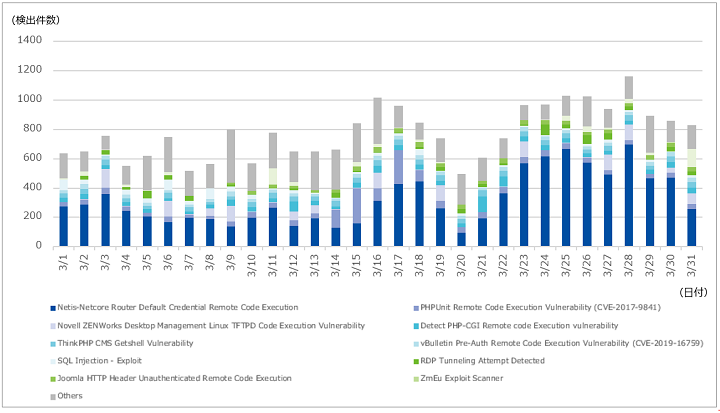
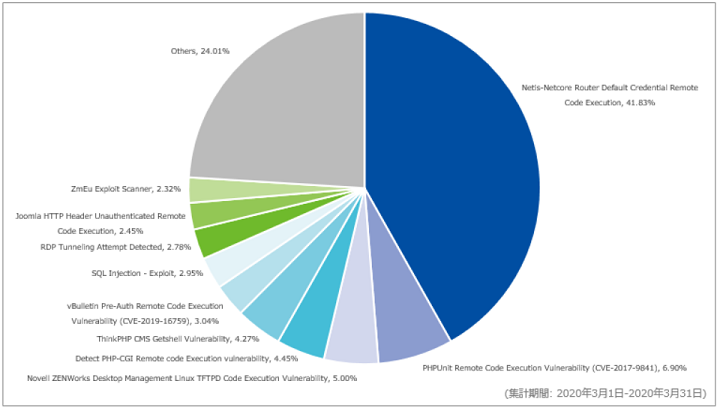
当月も先月に引き続きNetis-Netcore Router Default Credential Remote Code Executionを最も多く観測しています。当月は当該シグネチャに該当する攻撃の件数が減ったことから、先月と比べて10.81ポイント減少しており、全体の41.83%を占めていました。また、検出した通信は先月と変わらず、外部のマルウェア配布サーバからスクリプトをダウンロードし実行するものでした。スクリプトの大半は、Gafgyt亜種のダウンローダであることを確認しています。
次点に多く観測したのはPHPUnit Remote Code Execution Vulnerability(CVE-2017-9841)で、全体の6.90%を占めていました。当該シグネチャは2020年1月から通信の増加を確認していましたが、2月中旬には観測のピークが落ち着き、検出割合は2%前後を推移するようになりました。当月も基本的にはその傾向が続いています。通信の内容も大きな変化はなく、ほとんどが特定文字列のハッシュ値を計算するコードを送信し、脆弱性の有無を確認するスキャン行為であることを確認しています。SOCでは、本事象について詳細なレポートを「CVE-2017-9841を悪用したスキャン通信の増加」に公開していますので、併せてご確認ください。
Web/メールのマルウェア脅威の観測情報
Webアクセス時におけるマルウェア検出
以下に、今回の対象期間において、Webアクセス時に検出したマルウェア種別の割合を示します。
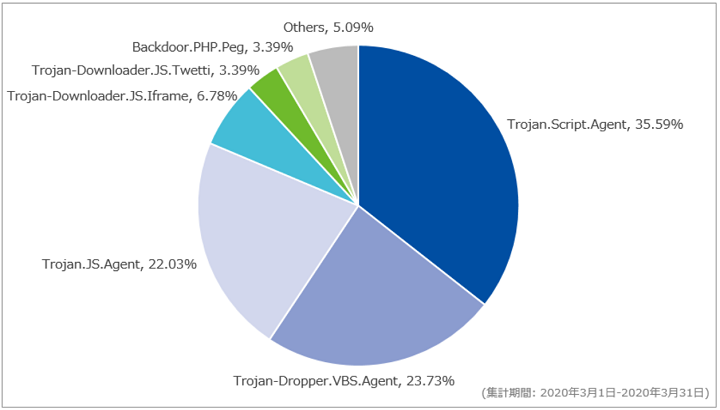
当月は、Trojan.Script.Agentが最も多く検出され全体の35.59%を占めていました。当該検出はすべて、Cookieを含む情報を外部ドメインに送信するJavaScriptを同一のWebサイトで検出したものでした。
2番目に多く検出したTrojan-Dropper.VBS.Agentは、すべて中国企業のWebサイトに埋め込まれたVBScriptを検出しています。当該WebサイトのVBScriptが実行されることにより、バンキングマルウェアのRamnitが一時フォルダ(%TEMP%)の配下にsvchost.exe の名称で保存されます。またVBScriptは、svchost.exeの名称で保存したファイルを実行し、コンピュータをRamnitに感染させます。なお、svchost.exeはWindowsにおいて標準で実行されるプロセスと同名であり、プロセス一覧などにおいて目視による検出を困難とさせる意図があると考えられます。Ramnitはクレジットカードの認証情報やCookieなどの個人情報を窃取することを目的としたマルウェアで、2019年2月の観測レポートでも取り上げています。
メール受信時におけるマルウェア検出
以下に対象期間における、メール受信時に検出したマルウェア種別の割合を示します。
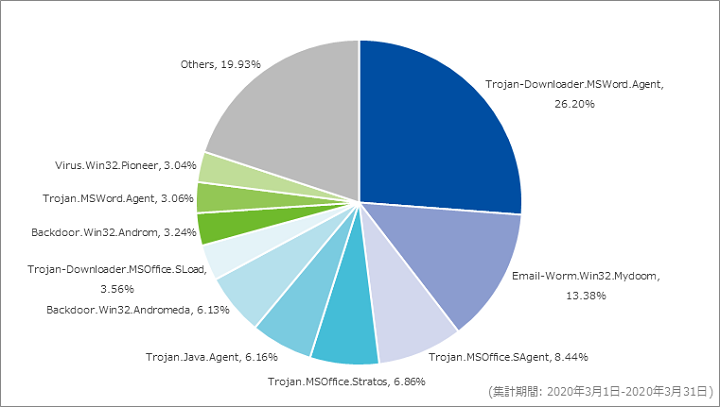
対象期間中に最も多く検出したマルウェアはTrojan-Downloader.MSWord.Agentで、全体の26.20%を占めていました。次点で多かったのは、Email-Worm.Win32.Mydoomで、全体の13.38%を占めていました。
以下に、対象期間においてSOCで検出した、件名が日本語で脅威を含むメールの大量送付に関する情報を示します。なお、以下は主要なものであり、全ての不審なメールを網羅しているわけではない点にご注意ください。
| 件名例 | 添付ファイル名例 |
|---|---|
|
|
当月はCOVID-19(新型コロナウイルス)を題材としたメールの増加を観測しています。以下に、マルウェアが検出されたメールにおいて、件名に「CORONA」及び「COVID」が使われているものの検出傾向を示します。グラフの縦軸は、総検出件数を100%として正規化した数値です。
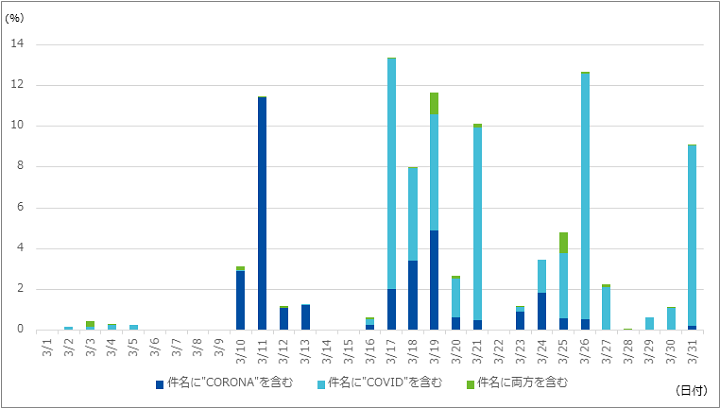
グラフから、COVID-19を題材とした検出が3月10日前後から増加していることが確認できます。これらのメールの多くは、英語でCOVID-19に関する情報提供を装ったものでした。尚、当月の観測では件名に日本語の「コロナ」を含むものについて、検出傾向の明らかな増加は見られませんでした。しかし、JPCERT/CCの観測では同様の手口が日本国内を狙った攻撃の一部において利用されていることが確認されており、注意が必要です。
セキュリティインシデントカレンダー
当月発生した主要なインシデントを記載します。「ソフトウェアのリリース」を主題とするイベントは別表として掲載しています。ただし、そのソフトウェアに関するインシデントがあった場合は、インシデントとして掲載しています。
| カテゴリ凡例 | |||||
|---|---|---|---|---|---|
| セキュリティ事件 | 脅威情報 | 脆弱性情報 | セキュリティ技術 | 観測情報 | その他 |
| 日付 | カテゴリ | 概要 |
|---|---|---|
| 3月2日(月) | その他 | 内閣サイバーセキュリティセンター(NISC)は、サイバーセキュリティ対策において参照すべき関係法令をQ&A形式で解説する「サイバーセキュリティ関係法令Q&Aハンドブック」を公開した。 |
| 3月4日(水) | セキュリティ事件 | 感染症研究所は、同研究所のWebサーバにおいて、不正アクセスを受けたことにより、同研究所のプロキシサーバ経由で外部掲示板サイトに意図しない投稿が行われたことを公表した。 |
| 3月4日(水) | 脆弱性情報 | CERT/CCは、pppd(Point to Point Protocol Daemon)に、EAPパケット処理の欠陥によるバッファオーバーフローの脆弱性(CVE-2020-8597)が存在することを発表した。なお、同組織からPoC(概念実証コード)が公開されている。 |
| 3月4日(水) | セキュリティ事件 | 海外の認証局は、CAAレコードのチェックを行うソフトウェアのバグが原因で、本来同認証局で証明書が発行できないドメインに対しても証明書が発行できてしまう状態であったことを公表した。本影響を受けたと考えられる複数の証明書を失効することを発表し、後日、証明書の失効が行われた。 |
| 3月9日(月) | 脆弱性情報 | ゾーホージャパン株式会社は、同社が提供するManageEngine Desktop Centralに任意のコードが実行される可能性のある脆弱性が存在することを公表した。なお、海外のセキュリティ研究者により、同脆弱性のPoCが公開されている。 |
| 3月10日(火) | 脆弱性情報 | Microsoft社は、SMBv3プロトコルに、認証されていない攻撃者が標的のSMBサーバまたはSMBクライアントで任意のコードを実行できる脆弱性が存在することを公表した。3月12日に定例外で本脆弱性の修正プログラムがリリースされている。 |
| 3月11日(水) | 脆弱性情報 | RedTeam Pentestingは、WatchGuard Fireware AD Helper Componentに情報漏えいの脆弱性(CVE-2020-10532)が存在することを発表した。なお、同脆弱性のPoCが公開されている。 |
| 3月16日(月) | 脆弱性情報 | トレンドマイクロ社は、同社が提供するTrend Micro Apex One、ウイルスバスター コーポレートエディション及びウイルスバスター ビジネスセキュリティにおいて、深刻度の高い複数の脆弱性が存在することを公表した。同社は、既に一部の脆弱性を悪用する通信を確認しているとのこと。 |
| 3月19日(木) | セキュリティ事件 | ビデオ販売会社は、同社が運営するWebサイトにおいて、サーバの設定不備により顧客情報の一部が他の顧客から閲覧可能な状態にあったことを公表した。 |
| 3月23日(月) | 脆弱性情報 | Microsoft社は、WindowsにおいてAdobe Type Manager Library(atmfd.dll)がAdobe Type 1 PostScript形式を不適切に処理する場合に、リモートコード実行が可能となる脆弱性が存在していることを公表した。同社によると、本脆弱性を悪用する可能性のある攻撃を確認しており、修正プログラムの準備に取り組んでいるとのこと。 |
| 3月24日(火) | その他 | Microsoft社は、Windowsにおける、オプション更新プログラムのリリースを2020年5月から一時的に停止することを公表した。なお、セキュリティ更新プログラムのリリースは通常通り公開されるとのこと。 |
| 3月25日(水) | 脆弱性情報 | ProtonVPNは、iOSにおいてVPN(仮想プライベートネットワーク)を利用する場合に、一部の通信がVPNを介さずに行われる可能性のある脆弱性が存在していることを発表した。なお、本脆弱性は修正されておらず、緩和策の実施を推奨している。 |
| 3月26日(木) | セキュリティ事件 | 海外メディアは、Zoom MeetingのiOS版アプリケーションにおいて、プライバシーポリシーに明確な記載がないまま、Facebookにデータを送信していると報じた。データの送信は、当該ユーザがFacebookアカウントを所持しているかどうかに関わらず発生していた。現在、該当の機能は削除されているとのこと。 |
| 3月30日(月) | 脆弱性情報 | 海外のセキュリティ研究者は、Zoom MeetingのMac版において、ローカルな権限昇格の脆弱性及びコードインジェクションの脆弱性が存在することを発表した。なお、公表時点では修正プログラムは公開されていないとのこと。 |
| 3月31日(火) | セキュリティ事件 | 海外のホテル経営会社は、第三者が同社従業員のログイン認証情報を利用して、不正に顧客情報にアクセスした可能性があることを公表した。 |
| 3月31日(火) | セキュリティ事件 | 海外のセキュリティ研究者は、ドメインレジストラの従業員がスピアフィッシング攻撃を受け、第三者が不正にドメイン設定を変更したことを発表した。 |
ソフトウェアリリース情報
ここでは、不具合や脆弱性などの修正が行われたソフトウェアのリリース情報について示します。
| 日付 | ソフトウェア | 概要 |
|---|---|---|
| 3月2日(月) | Android | Google社は、同社が提供するAndroidにおける3月の月例セキュリティ情報を公開した。
|
| 3月3日(火) | Chrome 80.0.3987.132 | Google社は、Google Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 3月4日(水) | Cisco複数製品 | Cisco Systems社は、同社が提供する複数製品の脆弱性に対するセキュリティアップデートを公開した。
|
| 3月10日 (火) | Microsoft複数製品 | Microsoft社は、同社が提供する複数のソフトウェアに対する3月の月例セキュリティ更新プログラムを公開した。
|
| 3月10日 (火) | Mozilla複数製品 | Mozillaは、同社が提供するFirefox、Firefox ESR、及びThunderbirdに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月12日(木) | VMware複数製品 | VMware社は、同社が提供する複数のソフトウェアに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月17日(火) | Adobe複数製品 | Adobe社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月17日(火) | VMware複数製品 | VMware社は、同社が提供する複数のソフトウェアに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月18日(水) | Chrome 80.0.3987.149 | Google社は、Google Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 3月18日(水) | Cisco複数製品 | Cisco Systems社は、同社が提供する複数製品の脆弱性に対するセキュリティアップデートを公開した。
|
| 3月18日(水) | Drupal 8.7.12、8.8.4 | Drupalは、Drupal 8.7.x及び8.8.xに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月19日(木) | PHP複数バージョン | PHP開発チームは、PHPに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 3月24日(火) | Apple複数製品 | Apple社は、2020年3月24日及び25日の二日間にわたり、同社が提供する複数製品の脆弱性に対するセキュリティアップデートを公開した。
|
| 3月24日(火) | Creative Cloud Desktop Application | Adobe社は、同社が提供するCreative Cloud Desktop Applicationに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月27日(金) | Cisco FXOS Cisco NX-OS |
Cisco Systems社は、同社が提供するCisco FXOS及びCisco NX-OSに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月31日(火) | Chrome 80.0.3987.162 | Google社は、Google Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
おわりに
この観測レポートは、いまインターネットで起こっている攻撃などの状況をまとめて提示することで、読者の皆様がより良い対策を実施できることを目的としてまとめて公開しています。一部の攻撃について、特にお客様を特定できてしまうような情報については除外してまとめていますが、本レポートに記載の内容は多くのお客様における傾向から作成しています。対策の推進にご活用いただければ幸いです。