wizSafe Security Signal 2021年3月 観測レポート
- 2021年3月観測レポートサマリ
- DDoS攻撃の観測情報
- IIJマネージドセキュリティサービスの観測情報
- Web/メールのマルウェア脅威の観測情報
- セキュリティインシデントカレンダー
- ソフトウェアリリース情報
2021年3月観測レポートサマリ
本レポートでは、2021年3月中に発生した観測情報と事案についてまとめています。
当月は1日あたりのDDoS攻撃件数には大きな変化はありませんでしたが、最大規模、継続時間については先月を上回りました。攻撃にはいずれも複数のプロトコルによるUDP Amplificationが使用されています。
IPS/IDSにおいて検出したインターネットからの攻撃について、当月は1月頃から大幅に減少していたルータに対する攻撃が最も多く観測されています。また、PHPUnitに存在する脆弱性を調査するスキャン通信が先月から倍増しています。
Webサイト閲覧時における検出では、難読化されたJavaScriptの検出が半数近くを占めました。メールではマッチングアプリや配送業者を装いアカウント情報の窃取を狙ったメール、請求書や支払確認書を装ったメールを多数検出しています。
DDoS攻撃の観測情報
本項では、IIJマネージドセキュリティサービスやバックボーンなどでIIJが対処したDDoS攻撃のうち、IIJ DDoSプロテクションサービスで検出した当月中の攻撃を取りまとめました。
攻撃の検出件数
以下に今回の対象期間で検出した、DDoS攻撃の検出件数を示します。
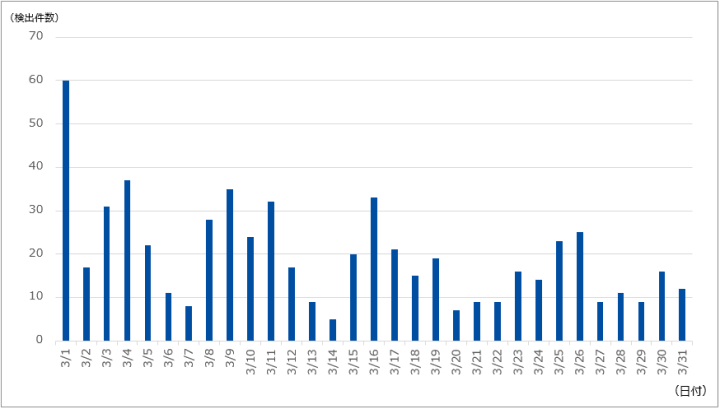
今回の対象期間で検出したDDoS攻撃の総攻撃検出件数は604件であり、1日あたりの平均件数は19.48件でした。期間中に観測された最も規模の大きな攻撃では、最大で約147万ppsのパケットによって15.01Gbpsの通信が発生しました。この攻撃は主にDNSプロトコルを用いたUDP Amplificationでした。また、当月最も長く継続した攻撃は45分にわたるもので、最大で4.81Gbpsの通信が発生しました。この攻撃はNTP、DNS、LDAPなど複数のプロトコルによるUDP Amplificationによるものでした。
IIJマネージドセキュリティサービスの観測情報
以下に、今回の対象期間に検出した1サイト当たりの攻撃検出件数(図-2)と攻撃種別トップ10の割合(図-3)を示します。
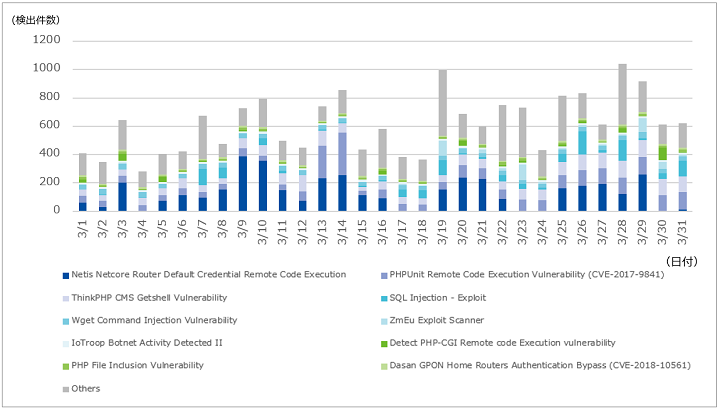
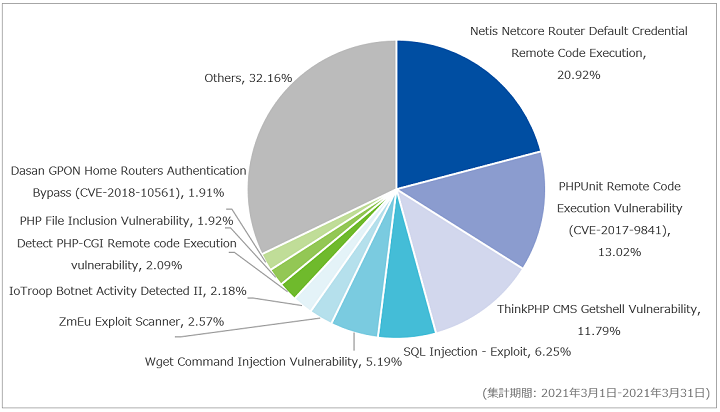
当月はNetis Netcore Router Default Credential Remote Code Executionを最も多く観測しており、全体の20.92%を占めていました。当該シグネチャの検出数は減少傾向が続いていましたが、当月は2021年1月、2月と比較して検出数が増加していました。検出した通信は、外部のマルウェア配布サーバからスクリプトをダウンロードし実行するものでした。スクリプトの大半は、Gafgyt亜種のダウンローダであることを確認しています。次点で多く観測したのはPHPUnit Remote Code Execution Vulnerability(CVE-2017-9841)で全体の13.02%を占めていました。検出した通信は、CVE-2017-9841を悪用したスキャン通信の増加で紹介したものと同様の通信です。また当該シグネチャでは3月13日、14日に特定のIPアドレスから大量のスキャン通信を観測しており、検出数は先月から約2倍増加しています。
Web/メールのマルウェア脅威の観測情報
Webアクセス時におけるマルウェア検出
今回の対象期間において、Webアクセス時に検出したマルウェア種別の割合を図-4に示します。
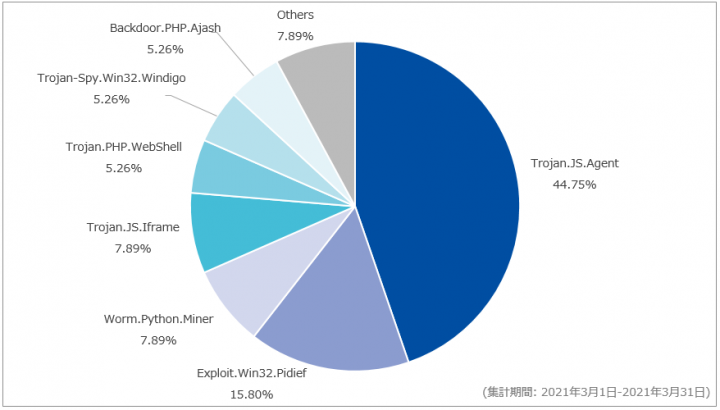
対象期間中はTrojan.JS.Agentを最も多く検出しており、全体の44.75%を占めていました。当該シグネチャでは難読化されたJavaScriptファイルを多く検出しました。これらのJavaScriptファイルは外部のJavaScriptファイルを読み込むscriptタグを生成する処理が含まれていることを確認しています。
メール受信時におけるマルウェア検出
対象期間における、メール受信時に検出したマルウェアの割合を図-5に示します。
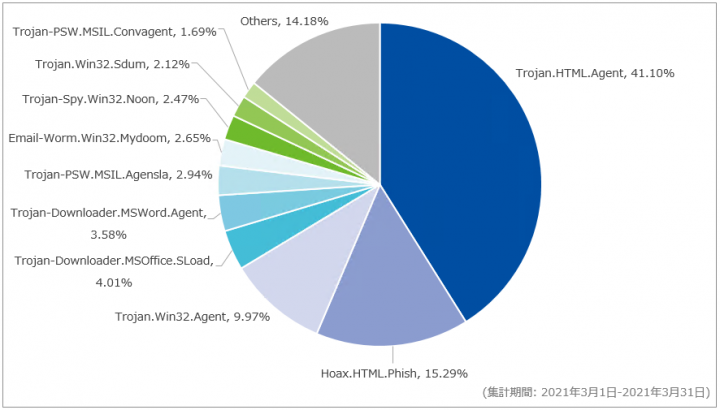
対象期間中に最も多く検出したマルウェアはTrojan.HTML.Agentで、全体の41.10%を占めていました。当該シグネチャで検出したメールは、マッチングアプリからの送付を装ったメールであることを確認しています。先月と同様に、件名は「<マッチングアプリ名> アカウントのアップグレード」が使用されています。また、検出したメールには、HTMLファイルが添付されていることを確認しています。ファイル名は「<マッチングアプリ名>.htm」が使用されています。
次点で多かったのはHoax.HTML.Phishで、全体の15.29%を占めていました。当該シグネチャで検出したメールには、HTMLファイルが添付されていることを確認しています。先月と同様に、HTMLファイルには配送業者のアカウント情報を入力するフォームが含まれており、情報を入力すると第三者(攻撃者)に対して送信されるものと思われます。
以下に、対象期間においてSOCで検出した、件名が日本語で脅威を含むメールに関する情報を示します。なお、以下は主要なものであり、すべての不審なメールを網羅しているものではない点にご注意ください。
| 件名例 | 添付ファイル名例 | 感染するマルウェア |
|---|---|---|
| 支払い請求書1687 | 20210303948387477467,pdf.iso | XLoader |
| 請求書893454 | QTWQ000TQWE.zip | Agent Tesla |
| 64783円支払確認書(<会社名>) | 64783円支払確認書·16·04·2021·pdf.zip | LokiBot |
当月は請求書や支払確認書を装ったメールを多数観測しています。それぞれ異なるマルウェアへの感染を目的としたメールであることを確認しています。
セキュリティインシデントカレンダー
| カテゴリ凡例 | |||||
|---|---|---|---|---|---|
| セキュリティ事件 | 脅威情報 | 脆弱性情報 | セキュリティ技術 | 観測情報 | その他 |
| 日付 | カテゴリ | 概要 |
|---|---|---|
| 3月2日(火) | 脆弱性情報 | Microsoft社は、同社が提供するExchange Serverに存在する複数の脆弱性に対するセキュリティ更新プログラムを公開した。修正された脆弱性の中には、既に悪用が確認されているリモートコード実行の脆弱性(CVE-2021-26855、CVE-2021-26857、CVE-2021-26858、CVE-2021-27065)が含まれているとのことで、早急なアップデートを推奨している。CVE-2021-26855はProxyLogonとも呼ばれている。なお、同社は同脆弱性に対する攻撃を緩和するツール「Microsoft Exchange On-Premises Mitigation Tool」を公開している。 |
| 3月2日(火) | セキュリティ事件 | 複数の行政機関から住宅政策に関する調査事業などを受託している都市計画コンサルティング会社は、同社のサーバが第三者による不正アクセスを受けランサムウェアに感染し、住所や氏名などの個人情報が流出した可能性があることを公表した。 |
| 3月3日(水) | セキュリティ事件 | 海外のセキュリティ企業は、同社が利用していたファイル転送アプライアンスサーバであるAccellion FTAに存在するゼロデイの脆弱性を悪用した攻撃により、同サーバに保存された一部ファイルに対して不正アクセスあり、影響を受けた顧客に通知したことを公表した。 |
| 3月9日(火) | 脅威情報 | 独立行政法人情報処理推進機構(IPA)は、ブラウザの通知機能から不審サイトに誘導する手口について、対処及び対策とともに注意喚起を公表した。 |
| 3月10日(水) | セキュリティ事件 | アパレル会社は、同社が運営するオンラインストアに対する外部からの不正アクセスを受け、317,326名分の顧客情報が流出した可能性があることを公表した。流出した可能性のある顧客情報の中には氏名、住所、メールアドレスなどが含まれており、クレジットカード情報は含まれていないとのこと。 |
| 3月12日(金) | 脆弱性情報 | Google社は、Google Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。修正された脆弱性の中には、エクスプロイトの存在が報告されている、レンダリングエンジン「Blink」におけるUse After Freeの脆弱性(CVE-2021-21193)が含まれているとのこと。 |
| 3月15日(月) | 脆弱性情報 | Palo Alto Networks社の研究者グループは、マルウェア「Mirai」の亜種によるIoT機器及びネットワークセキュリティ機器に対する複数の脆弱性を悪用する攻撃を観測したことを発表した。本攻撃にはYealink DMにおけるリモートコード実行の脆弱性(CVE-2021-27561、CVE-2021-27562)など詳細情報の公開から数時間しか経過していない脆弱性が含まれていたとのこと。 |
| 3月18日(木) | セキュリティ事件 | 食品関連のオンラインショップを展開している企業は、同社が運営するオンラインショップに対する外部からの不正アクセスにより、10,219名分の顧客クレジットカード情報が流出した可能性があることを公表した。流出した可能性のある顧客情報はカード名義人名、クレジットカード番号、有効期限、セキュリティコードとのこと。 |
| 3月18日(木) | その他 | 米国国土安全保障省傘下のサイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、オンプレミス環境におけるSolarWinds Orion Platformに対するAPT(Advanced Persistent Threat: 持続的標的型)攻撃の形跡をスキャンするツール「CHIRP」を公開した。 |
| 3月23日(火) | セキュリティ事件 | 寝具販売会社は、同社が運営するオンラインショップにおいて脆弱性を悪用した第三者からの不正アクセスが行われ、19,197名分の顧客のクレジットカード情報が流出した可能性があることを公表した。流出した可能性のあるクレジットカード情報の中には、カード名義人名、クレジットカード番号、有効期限、セキュリティコードが含まれるとのこと。 |
| 3月23日(火) | その他 | Google社は、Google Chrome 90からアドレスバーに「http://」などの識別子を入力しなかった際のデフォルトプロトコルが「https://」となることを公表した。 |
| 3月24日(水) | セキュリティ事件 | システムインテグレーション事業会社は、同社の元社員が電子計算機使用詐欺等の容疑で逮捕されたことを公表した。元社員は自身がシステム開発を担当していた証券会社の複数顧客の情報を不正に取得し、証券会社の顧客になりすまして有価証券を売却後、売却代金を含め証券口座に預けられていた現金を不正に出金していた疑いがあるとのこと。 |
| 3月24日(水) | セキュリティ事件 | 食品製造・販売企業は、同社のサーバに対する外部からの不正アクセスにより、約65,000名分の個人情報が流出した可能性があることを公表した。流出した可能性のある情報の中には、商品を購入した顧客や派遣スタッフ、社員の氏名などが含まれているとのこと。 |
ソフトウェアリリース情報
| 日付 | ソフトウェア | 概要 |
|---|---|---|
| 3月1日(月) | Veritas Backup Exec version 21.2 | Veritas Technologiesは、同社が提供するVeritas Backup Execに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月2日(火) | Chrome 89.0.4389.72 | Google社は、Google Chromeに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月2日(火) | VMware View Planner | VMware社は、VMware View Plannerに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月3日(水) | IBM WebSphere Application Server IBM WebSphere Application Server Network Deployment |
IBM社は、同社が提供するIBM WebSphere Application Server及びIBM WebSphere Application Server Network Deploymentに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月5日(金) | FileZen V4.2.8FileZen V5.0.3 | 株式会社ソリトンシステムズは、FileZenに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月8日(月) | Apple複数製品 | Apple社は、同社が提供する複数製品の脆弱性に対するセキュリティアップデートを公開した。
|
| 3月9日(火) | Git for Windows 2.30.2 | GitHubは、Git for Windowsに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月9日(火) | SAP複数製品 | SAP社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月9日(火) | Git複数バージョン | Git開発チームは、Gitの複数バージョンに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月9日(火) | Adobe複数製品 | Adobe社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月10日(水) | Microsoft複数製品 | Microsoft社は、同社が提供する複数のソフトウェアに対する3月の月例セキュリティ更新プログラムを公開した。
|
| 3月10日(水) | F5 Networks複数製品 | F5 Networks社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月12日(金) | Chrome OS 89.0.4329.82 | Google社は、Chrome OSに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月15日(月) | Netgear複数製品 | NETGEAR社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月17日(水) | Chrome OS 89.0.4389.95 | Google社は、Chrome OSに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月22日(月) | Adobe ColdFusion | Adobe社は、同社が提供するColdFusionに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月23日(火) | Mozilla複数製品 | Mozillaは、Firefox、Firefox ESR、及びThunderbirdに存在する複数の脆弱性に対するセキュリティアップデートを公開した。同アップデートにはFirefoxの最新版となるFirefox 87のリリースが含まれている。
|
| 3月24日(水) | Cisco Jabber | Cisco Systems社は、同社が提供する複数OS向けのCisco Jabberに対するセキュリティアップデートを公開した。
|
| 3月25日(木) | OpenSSL | OpenSSL開発チームは、OpenSSLに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月25日(木) | Orion Platform 2020.2.5 | SolarWinds社は、同社が提供するOrion Platformに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 3月26日(金) | Apple複数製品 | Apple社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 3月30日(火) | Chrome 89.0.4389.114 | Google社は、Google Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 3月30日(火) | VMware複数製品 | VMware社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
おわりに
この観測レポートは、いまインターネットで起こっている攻撃などの状況をまとめて提示することで、読者の皆様がより良い対策を実施できることを目的としてまとめて公開しています。一部の攻撃について、特にお客様を特定できてしまうような情報については除外してまとめていますが、本レポートに記載の内容は多くのお客様における傾向から作成しています。対策の推進にご活用いただければ幸いです。