wizSafe Security Signal 2021年5月 観測レポート
- 2021年5月観測レポートサマリ
- DDoS攻撃の観測情報
- IIJマネージドセキュリティサービスの観測情報
- Web/メールのマルウェア脅威の観測情報
- セキュリティインシデントカレンダー
- ソフトウェアリリース情報
2021年5月観測レポートサマリ
本レポートでは、2021年5月中に発生した観測情報と事案についてまとめています。
当月は1日あたりのDDoS攻撃件数には大きな変化はありませんでしたが、最大規模を観測した攻撃はUDP Amplificationで先月を下回りました。最長時間を記録した攻撃は最大規模の攻撃と同一の攻撃で、継続時間は先月から大きな変化はありませんでした。
IPS/IDSにおいて検出したインターネットからの攻撃について、当月もPHPUnitにおける脆弱性(CVE-2017-9841)の有無を確認するスキャン通信が最も多く観測されています。また、先月から引き続きIoTマルウェアMoziのダウンロードを試みる通信を確認しています。
Webサイト閲覧時における検出では、難読化されたJavaScriptの検出が大半を占めています。メールでは情報の窃取を狙ったHTMLファイルを添付したメール、情報窃取型マルウェアのAgent Teslaへの感染を狙ったメールなどを観測しています。
DDoS攻撃の観測情報
本項では、IIJマネージドセキュリティサービスやバックボーンなどでIIJが対処したDDoS攻撃のうち、IIJ DDoSプロテクションサービスで検出した当月中の攻撃を取りまとめました。
攻撃の検出件数
以下に今回の対象期間で検出した、DDoS攻撃の検出件数を示します。
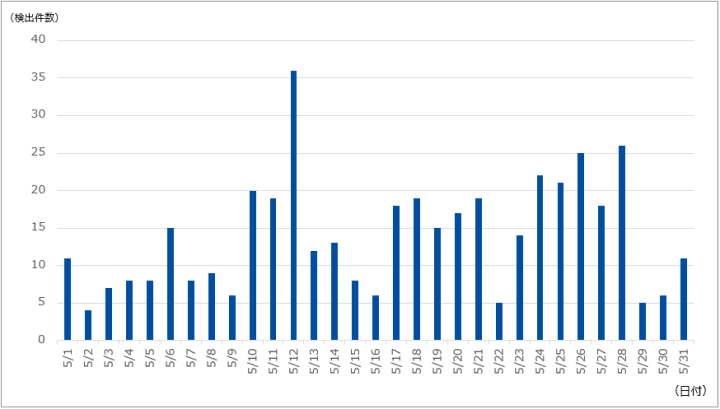
今回の対象期間で検出したDDoS攻撃の総攻撃検出件数は431件であり、1日あたりの平均件数は13.90件でした。期間中に観測された最も規模の大きな攻撃では、最大で約51万ppsのパケットによって1.85Gbpsの通信が発生しました。この攻撃は主にDNSやNTPなど、複数のプロトコルを用いたUDP Amplificationでした。当月最も長く継続した攻撃もこの通信であり、およそ43分にわたって攻撃が継続しました。
IIJマネージドセキュリティサービスの観測情報
以下に、今回の対象期間に検出した1サイト当たりの攻撃検出件数(図-2)と攻撃種別トップ10の割合(図-3)を示します。
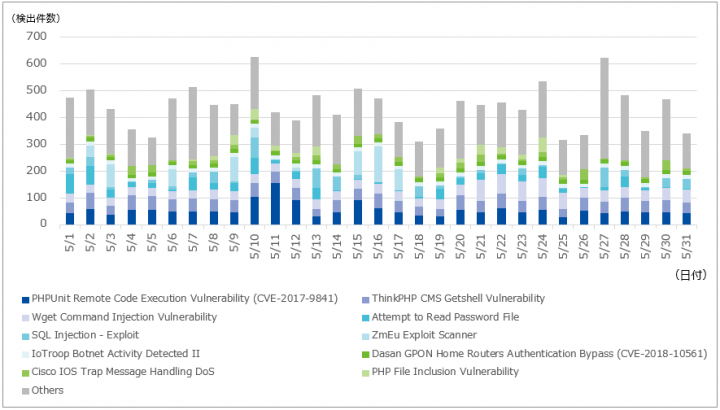
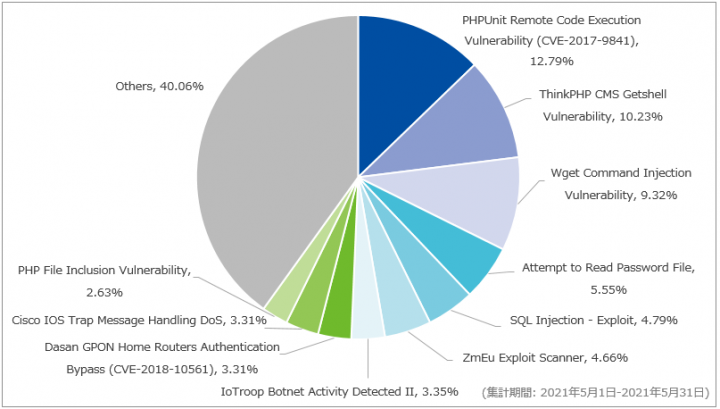
当月も先月に引き続きPHPUnit Remote Code Execution Vulnerability (CVE-2017-9841)を最も多く観測しており、全体の12.79%で検出しています。検出した通信は、CVE-2017-9841を悪用したスキャン通信の増加で紹介したものと同様です。次点ではThinkPHP CMS Getshell Vulnerabilityを多く観測しており、全体の10.23%を占めています。検出した通信は、PHP用のWebアプリケーション開発フレームワークであるThinkPHPのinvokeFunctionメソッドの脆弱性を狙って、リモートからのコード実行可否を調査するものでした。
また、Wget Command Injection Vulnerabilityも先月と同様に多く観測しています。検出した通信は、wgetコマンドやcurlコマンドを使用してマルウェアのダウンロードを試みるものでした。2020年9月の観測レポートと同様に、ダウンロードされるマルウェアのほとんどがMoziと呼ばれるIoTマルウェアであることを確認しています。
Web/メールのマルウェア脅威の観測情報
Webアクセス時におけるマルウェア検出
今回の対象期間において、Webアクセス時に検出したマルウェア種別の割合を図-4に示します。
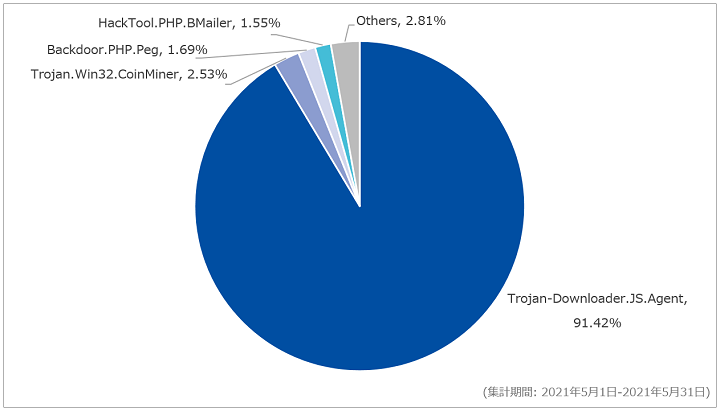
対象期間中はTrojan-Downloader.JS.Agentを最も多く検出しており、全体の91.42%を占めていました。当該シグネチャでは、Webサイトに埋め込まれたJavaScriptファイルを検出しています。これらのファイルの多くは難読化されており、外部のJavaScriptファイルを読み込みます。また読み込まれるJavaScriptファイルには、さらに異なる外部のJavaScriptファイルを読み込む処理が含まれていました。このようなJavaScriptファイルは複数のサイトに設置されていることを確認しており、当月は複数のユーザがそれらのサイトにアクセスしたことで検出数が大幅に増加しています。
なお、先月多く観測していたTrojan.JS.AgentやHackTool.PHP.BMailerは、前月と比較して検出数が減少したことやTrojan-Downloader.JS.Agentの検出数が大幅に増加したことにより検出割合は相対的に低下しています。
メール受信時におけるマルウェア検出
対象期間における、メール受信時に検出したマルウェアの割合を図-5に示します。
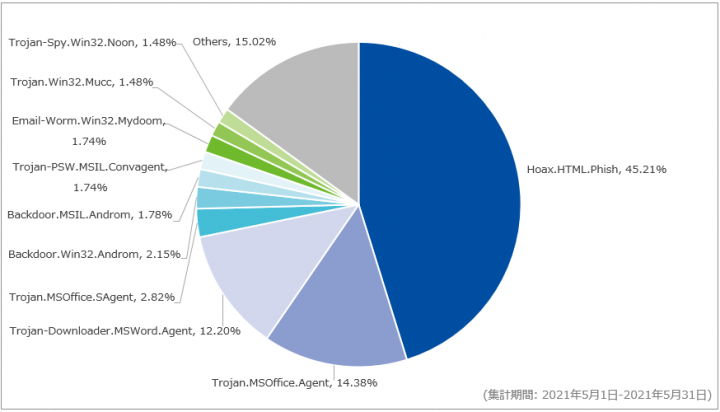
対象期間中に最も多く検出したマルウェアはHoax.HTML.Phishで、全体の45.21%を占めていました。当該シグネチャで検出したのは、HTMLファイルであることを確認しています。HTMLファイルに含まれる入力フォームにアカウント情報を入力すると、第三者(攻撃者)に対して送信される恐れがあります。
次点で多かったのはTrojan.MSOffice.Agentで、全体の14.38%を占めていました。当該シグネチャでは、バンキングトロジャンの一種であるDridexをダウンロードするマクロ付きのMicrosoft Excel(xlsm)形式のファイルを検知しています。また、件名には海外の貨物輸送会社を装った支払いに関する文言が使用されています。
3番目に多かったのはTrojan-Downloader.MSWord.Agentで、全体の12.20%を占めていました。当該シグネチャで検出した添付ファイルは、Microsoft Office数式エディタの脆弱性(CVE-2017-11882)を悪用するMicrosoft Word(docx)形式のファイルや、バンキングトロジャンの一種であるLokiBotをダウンロードするdocx形式のファイルでした。
以下に、対象期間においてSOCで検出した、件名が日本語で脅威を含むメールに関する情報を示します。なお、以下は主要なものであり、すべての不審なメールを網羅しているものではない点にご注意ください。また、当月は日本語メールで内容を確認できた添付ファイルが少なく、掲載している情報は1件のみとなっています。
| 件名 | 添付ファイル名 | 感染するマルウェア |
|---|---|---|
| 支払いコピー | 支払いコピー.rar | Agent Tesla |
当月は先月に引き続き情報窃取型マルウェアであるAgent Teslaへの感染を目的としたメールを確認しています。
セキュリティインシデントカレンダー
| カテゴリ凡例 | |||||
|---|---|---|---|---|---|
| セキュリティ事件 | 脅威情報 | 脆弱性情報 | セキュリティ技術 | 観測情報 | その他 |
| 日付 | カテゴリ | 概要 |
|---|---|---|
| 5月4日(火) | 脆弱性情報 | Qualys社は、メール転送エージェント(MTA)のEximに21Nailsと称される複数の脆弱性が存在することを発表した。その内いくつかの脆弱性については、Qualys社よりProof of Concept(PoC)が公開されている。同脆弱性を修正するセキュリティアップデートがExim開発チームよりリリースされている。 |
| 5月4日(火) | 脆弱性情報 | Dell社は、同社が提供するファームウェアアップデートパッケージに含まれるドライバに、アクセス制御の脆弱性(CVE-2021-21551)が存在することを公表した。この脆弱性により、意図しない権限昇格、サービス拒否、及び情報漏えいが引き起こされる可能性があるとのこと。同脆弱性を修正するファームウェアアップデートがリリースされている。 |
| 5月7日(金) | セキュリティ事件 | 海外の石油パイプライン運営会社は、サイバー攻撃を受けたことにより、業務を一時的に停止する措置を講じたことを公表した。後日、連邦捜査局(FBI)は、この攻撃を行ったグループは「DarkSide」であると発表した。なお、攻撃に用いられたプログラムは、グループ名と同名のランサムウェア「DarkSide」とのこと。 |
| 5月7日(金) | 脆弱性情報 | イーシーキューブ社は、同社が提供するEC-CUBE 4.0系にクロスサイトスクリプティングの脆弱性(CVE-2021-20717)が存在することを公表した。同脆弱性を悪用したクレジットカード情報の流出が既に複数のサイトで確認されているとのこと。同脆弱性の修正パッチの早急な適用が推奨されている。後日、同社は、同脆弱性を突く攻撃の形跡である不正なデータの有無を確認するためのプラグインを公開した。 |
| 5月11日(火) | 脆弱性情報 | 海外のセキュリティ研究者は、ほぼ全てのWi-Fiデバイスが影響を受ける脆弱性群を発表した。同脆弱性群を悪用された場合、Wi-Fiネットワーク上のフレームが偽装され、それによりユーザ情報の不正取得や、デバイスの乗っ取りなどが引き起こされる可能性があるとしている。なお、同脆弱性群に含まれる脆弱性はフレームフラグメンテーションまたはフレームアグリゲーションに関係しており、同脆弱性群は「FragAttacks」と名付けられている。 |
| 5月14日(金) | 脆弱性情報 | Pulse Secure社は、同社が提供するPulse Connect Secureにバッファオーバーフローの脆弱性(CVE-2021-22908)が存在することを公表した。公表時点で同脆弱性は未修正だが、影響を軽減するための回避用ファイルが公開されている。 |
| 5月15日(土) | セキュリティ事件 | 眼鏡製造販売会社は、同社サーバが第三者からマルウェアを利用した不正アクセスを受けたことにより、顧客個人情報、従業員個人情報、及び一部の取引先情報が流出したことを公表した。流出した顧客個人情報の中には、氏名、性別、生年月日、メールアドレスなど96,911件の情報が含まれている。なお同社は、流出した情報の中にクレジットカード情報は含まれていないとしている。 |
| 5月21日(金) | セキュリティ事件 | フリーマーケットアプリ運営会社は、同社が利用するコードカバレッジツール「Codecov」が不正アクセスを受けた影響でGitHub上に格納していたソースコードの一部が外部に流出したことに加え、顧客情報、顧客口座振り込み関連情報、取引先情報、及び従業員情報などの一部の情報27,889件が外部に流出したことを公表した。 |
| 5月21日(金) | セキュリティ事件 | 広告事業会社は、同社が運営する婚活支援マッチングアプリのサーバが外部から不正アクセスを受け、1,711,756件分の年齢確認書類の画像データが流失した可能性があることを公表した。年齢確認書類の画像データとは、運転免許証、健康保険証、パスポート、マイナンバーカードの表面などの画像データであるとのこと。 |
| 5月24日(月) | 脆弱性情報 | Bluetooth Special Interest Groupは、Bluetoothに複数の脆弱性が存在することを公表した。同脆弱性を悪用された場合、なりすましや中間者攻撃に利用される可能性があるとのことで、同組織は各ベンダ企業に対し、修正パッチを迅速に提供するように呼びかけている[1]。 |
| 5月25日(火) | セキュリティ事件 | 国内の総合電機メーカは、同社が提供するプロジェクト情報共有ツールを利用する一部のプロジェクトが第三者から不正アクセスを受け、保存されている顧客情報の一部が流出したことを公表した。流出した情報の中には複数の行政機関の情報も含まれているとのこと。 |
ソフトウェアリリース情報
| 日付 | ソフトウェア | 概要 |
|---|---|---|
| 5月3日(月) | Android | Google社は、同社が提供するAndroidにおける5月の月例セキュリティ情報を公開した。
|
| 5月3日(月) | Apple複数製品 | Apple社は、5月3日から24日にかけて、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 5月3日(月) | FortiAI 1.5.0 | Fortinet社は、FortiAIに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 5月4日(火) | Chrome OS 90.0.4430.100 | Google社は、Chrome OSに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 5月4日(火) | Mozilla複数製品 | Mozillaは、Firefox ESR及びThunderbirdに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 5月5日(水) | Cisco複数製品 | Cisco Systems社は、同社が提供する複数製品の脆弱性に対するセキュリティアップデートを公開した。
|
| 5月5日(水) | VMware vRealize Business for Cloud 7.6 | VMware社は、同社が提供するvRealize Business for Cloudに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 5月5日(水) | Mozilla複数製品 | Mozillaは、Firefox、Firefox for Androidに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 5月10日(月) | Chrome 90.0.4430.212 | Google社は、Google Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 5月11日(火) | Adobe複数製品 | Adobe社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 5月11日(火) | Microsoft複数製品 | Microsoft社は、同社が提供する複数のソフトウェアに対する5月の月例セキュリティ更新プログラムを公開した。
|
| 5月11日(火) | McAfee Total Protection 16.0.32 | McAfee社は、同社が提供するMcAfee Total Protection(MTP)に存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 5月11日(火) | Virtual Traffic Manager複数バージョン | Pulse Secure社は、同社が提供するVirtual Traffic Managerに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 5月11日(火) | SAP複数製品 | SAP社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 5月13日(木) | PostgreSQL複数バージョン | PostgreSQL開発チームは、PostgreSQLに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 5月13日(木) | SonicWall On-premise Email Security Virtual Appliance 10.0.10 | SonicWall社は、同社が提供するOn-premise Email Security Virtual Applianceに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 5月13日(木) | WordPress 5.7.2 | WordPress Foundationは、同社が提供するWordPressに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 5月17日(月) | Thunderbird 78.10.2 | Mozillaは、Thunderbirdに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 5月18日(火) | Chrome OS 90.0.4430.218 | Google社は、Chrome OSに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 5月25日(火) | Chrome 91.0.4472.77 | Google社は、Google Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 5月25日(火) | nginx 1.20.1 | NGINXは、同組織が提供するnginxに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 5月25日(火) | VMware vCenter Server複数バージョン VMware Cloud Foundation複数バージョン |
VMware社は、VMware vCenter Server及びCloud Foundationに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 5月26日(水) | Drupal 8.9.16、9.0.14、9.1.9 | Drupalは、同社が提供するDrupalに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 5月27日(木) | SonicWall NSM On-Prem 2.2.1-R6 | SonicWall社は、同社が提供するNSM On-Premに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 5月28日(金) | FortiWeb 6.2.4、6.3.8 | Fortinet社は、FortiWebに存在する脆弱性に対するセキュリティアップデートを公開した。
|
おわりに
この観測レポートは、いまインターネットで起こっている攻撃などの状況をまとめて提示することで、読者の皆様がより良い対策を実施できることを目的としてまとめて公開しています。一部の攻撃について、特にお客様を特定できてしまうような情報については除外してまとめていますが、本レポートに記載の内容は多くのお客様における傾向から作成しています。対策の推進にご活用いただければ幸いです。
脚注
- [1] Bluetooth Special Interest Group, 'Reporting Security Vulnerabilities', 2021/05/24公開 ↩