wizSafe Security Signal 2021年7月 観測レポート
- 2021年7月観測レポートサマリ
- DDoS攻撃の観測情報
- IIJマネージドセキュリティサービスの観測情報
- Web/メールのマルウェア脅威の観測情報
- セキュリティインシデントカレンダー
- ソフトウェアリリース情報
2021年7月観測レポートサマリ
本レポートでは、2021年7月中に発生した観測情報と事案についてまとめています。
当月は1日あたりのDDoS攻撃件数は先月から減少しましたが、UDP Amplificationが使用された、最大規模を観測した攻撃における最大通信量は先月を上回りました。この攻撃は最長時間を観測した攻撃でもありました。
IPS/IDSにおいて検出したインターネットからの攻撃について、当月はSQLインジェクションが最も多く観測されています。また、先月から引き続きPHPUnitにおける脆弱性(CVE-2017-9841)の有無を確認するスキャン通信も継続して観測しています。
Webサイト閲覧時における検出では、先月から引き続き難読化されたJavaScriptの検出が大半を占めています。メールでは情報の窃取を狙ったHTMLファイルを添付したメール、情報窃取型マルウェアであるAgent TeslaやFormBookへの感染を狙ったメールを多く観測しています。
DDoS攻撃の観測情報
本項では、IIJマネージドセキュリティサービスやバックボーンなどでIIJが対処したDDoS攻撃のうち、IIJ DDoSプロテクションサービスで検出した当月中の攻撃を取りまとめました。
攻撃の検出件数
以下に今回の対象期間で検出した、DDoS攻撃の検出件数を示します。
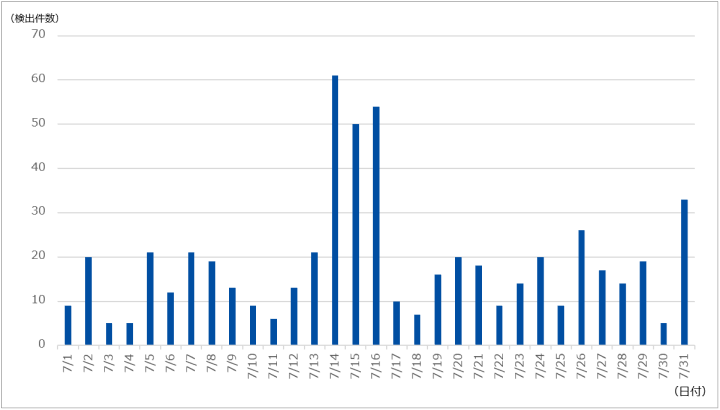
今回の対象期間で検出したDDoS攻撃の総攻撃検出件数は576件であり、1日あたりの平均件数は18.58件でした。期間中に観測された最も規模の大きな攻撃では、最大で約205万ppsのパケットによって21.12Gbpsの通信が発生しました。この攻撃は主にDNSやNTPなど、複数のプロトコルを用いたUDP Amplificationでした。当月最も長く継続した攻撃もこの通信であり、およそ26分にわたって攻撃が継続しました。
IIJマネージドセキュリティサービスの観測情報
以下に、今回の対象期間に検出した1サイト当たりの攻撃検出件数(図-2)と攻撃種別トップ10の割合(図-3)を示します。
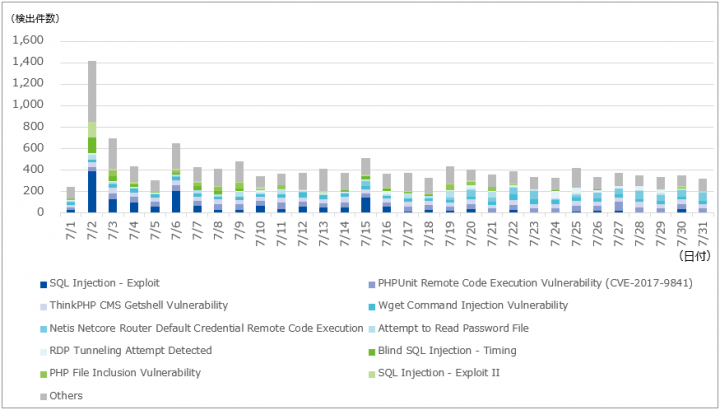
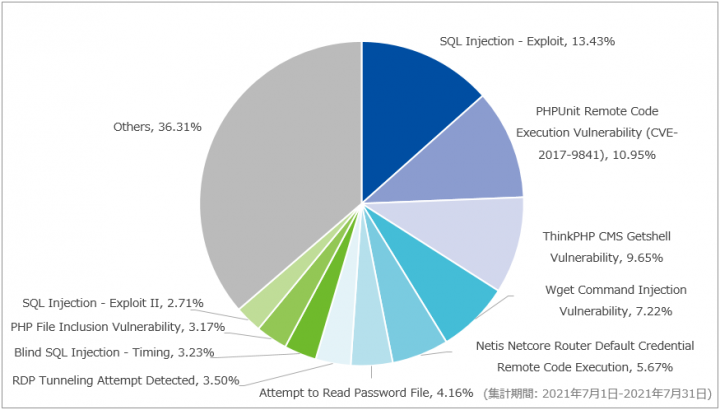
対象期間内に最も多く検出したのは、SQL Injection – Exploitで、全体の13.43%を占めていました。当該シグネチャでは2つの送信元IPアドレスからの通信を多く検出しており、それらIPアドレスはロシア及び香港に割り当てられているものでした。次点で多く観測したのはPHPUnit Remote Code Execution Vulnerability(CVE-2017-9841)で全体の10.95%を占めていました。検出した通信は、過去に本サイトに掲載した「CVE-2017-9841を悪用したスキャン通信の増加」で紹介したものと同様です。
Web/メールのマルウェア脅威の観測情報
Webアクセス時におけるマルウェア検出
今回の対象期間において、Webアクセス時に検出したマルウェア種別の割合を図-4に示します。
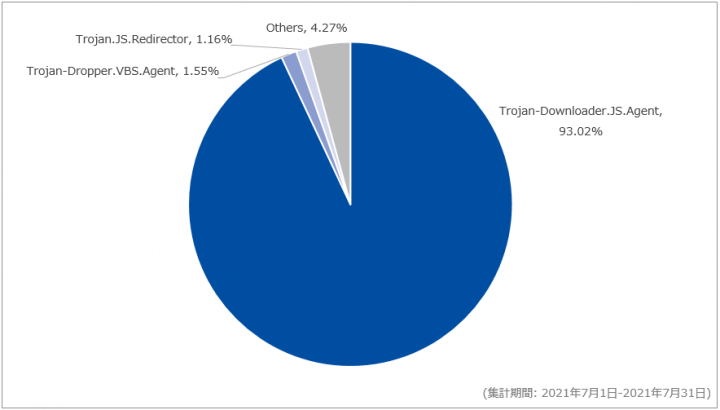
対象期間中は先月に引き続きTrojan-Downloader.JS.Agentを最も多く検出しており、全体の93.02%を占めていました。当該シグネチャでは難読化されたJavaScriptファイルを複数のサイトで検出しています。検出したファイルは、XMLHttpRequestで外部のJavaScriptファイルを読み込むものでした。読み込まれるファイルには、Cookieのパスを「/」に変更し、有効期限を1年後の日時に変更する処理が含まれていました。この処理が実行されると、同じドメイン内の任意のパスからクッキーが送信できるようになるため、当該ドメインの別のパスにアクセスした際にクッキーの情報が漏えいする恐れがあります。
また、2番目に多く検出したのはTrojan-Dropper.VBS.Agentで、全体の1.55%を占めていました。当該シグネチャではHTMLファイルに埋め込まれたVBScriptを検出していました。このVBScriptは、%TEMP%フォルダにバンキングマルウェアのRamnitを生成し、実行することを確認しています。Ramnitはクレジットカードの認証情報やCookieなどの個人情報を窃取することを目的としたマルウェアで、2019年2月の観測レポートでも取り上げています。
メール受信時におけるマルウェア検出
対象期間における、メール受信時に検出したマルウェアの割合を図-5に示します。
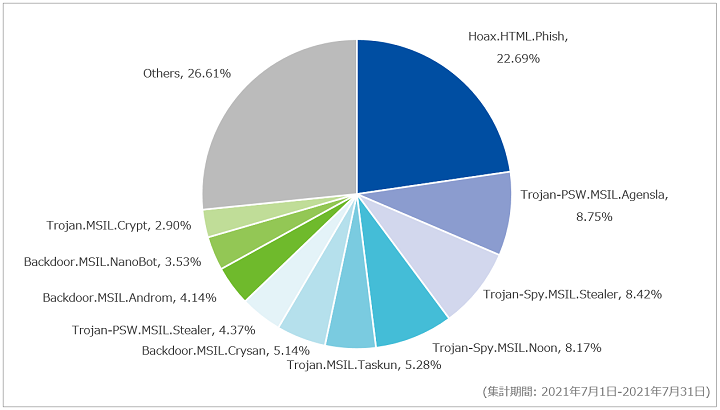
対象期間中に最も多く検出したマルウェアはHoax.HTML.Phishで、全体の22.69%を占めていました。当該シグネチャで検出したメールは、アカウント情報の入力フォームを含むHTMLファイルが添付されたフィッシングメールであることを確認しています。アカウント情報を入力することにより、入力した情報が第三者(攻撃者)に対して送信される恐れがあります。
次点で多かったのはTrojan-PSW.MSIL.Agenslaで、全体の8.75%を占めていました。当月は、情報窃取型マルウェアであるAgent TeslaやFormbookへの感染を狙ったメールを多く検出しています。これらのメールの添付ファイルはzip形式などで圧縮されており、その中にAgent TeslaやFormbookに感染させる実行ファイルが含まれていました。
以下に、対象期間においてSOCで検出した、件名が日本語で脅威を含むメールに関する情報を示します。なお、以下は主要なものであり、すべての不審なメールを網羅しているものではない点にご注意ください。
| 日付 | 件名 | 添付ファイル名 | 感染するマルウェア |
|---|---|---|---|
| 7月7日 | Re:プロフォーマインボイス | プロフォーマインボイス pdf.rar | Agent Tesla |
当月は、先月と同様に「Re:プロフォーマインボイス」という件名のメールを検出していました。しかし添付ファイルの目的が先月と異なっており、先月はLokibotへの感染を狙ったものでしたが、当月はAgent Teslaへの感染を狙ったものであることを確認しています。
セキュリティインシデントカレンダー
| カテゴリ凡例 | |||||
|---|---|---|---|---|---|
| セキュリティ事件 | 脅威情報 | 脆弱性情報 | セキュリティ技術 | 観測情報 | その他 |
| 日付 | カテゴリ | 概要 |
|---|---|---|
| 7月2日(金) | セキュリティ事件 | 統合IT管理ソフトウェアを提供する海外企業は、同社製品に存在するゼロデイ脆弱性により、同社のITシステムの監視/自動化などを提供するシステムがサプライチェーン攻撃を受け、MSP事業者が運営している顧客をランサムウェアに感染させるサプライチェーン攻撃が行われていることを公表した。最大1,500の組織に影響があるとのことで、同社は同月11日に当該の脆弱性に対するセキュリティアップデートを公開している。 |
| 7月6日(火) | 脅威情報 | JPCERT/CCは、ECサイトにおいてクロスサイトスクリプティングの脆弱性を利用した攻撃による被害が出ていることを公表した。攻撃の詳細について解説を行い、対策として脆弱性の確認やECサイトに関わるプラグインを含めたアップデートが重要として挙げている。 [1] |
| 7月9日(金) | 脆弱性情報 | SolarWinds社は、Serv-Uに存在する特権を利用したリモートコード実行の脆弱性(CVE-2021-35211)に関する情報を公表した。Microsoft社によると本脆弱性を利用した攻撃キャンペーンが既に確認されているとのこと。当該の脆弱性に対するセキュリティアップデートなどの対応を早急に行うことが推奨される。 |
| 7月12日(月) | セキュリティ事件 | ドラッグストア運営会社は、同社が運営するECサイトが第三者から不正アクセスを受け、利用者のクレジットカード情報を含む25,484件の個人情報が流出した可能性があることを公表した。流出した可能性がある情報は、カード名義人、クレジットカード番号、有効期限、セキュリティコードとのこと。 |
| 7月15日(木) | 脆弱性情報 | Microsoft社は、Windows印刷スプーラーに存在するローカルでの特権昇格の脆弱性(CVE-2021-34481)に関する情報を公開した。同社は、翌月10日に本脆弱性による影響を「ローカルでの特権昇格」から「リモートコード実行」に変更している。また、本脆弱性は、翌月10日に公開された月例セキュリティ更新プログラムにおいて修正されている。 |
| 7月16日(金) | セキュリティ事件 | IIJは、提供するアプリMy IIJmioにて、別のお客様情報が表示される情報セキュリティ事故が発生したことを公表した。電話番号の一部、データ残量、契約情報など254名の情報が別のお客様に表示された。 |
| 7月19日(月) | その他 | 外務省は、サイバー攻撃グループAPT40に関する報道官談話を公表した。APT40によるサイバー攻撃は国内企業も対象となっていたことを確認しており、国家安全保障の観点からも強く懸念すべきものとして、断固非難するとともに厳しく取り組む姿勢を示した。 [2] |
| 7月20日(火) | 脆弱性情報 | 海外のセキュリティ企業は、HP社、Samsung社及びXerox社が提供するプリントドライバに存在する特権昇格の脆弱性(CVE-2021-3438)を公表した。世界中で利用されている数百万台のプリンタがこの脆弱性の影響を受けると推定されており、早急なセキュリティアップデートが推奨される。 |
| 7月20日(火) | 脆弱性情報 | Microsoft社は、同社が提供するWindows 10 Version 1809以降のソフトウェアにおいて、複数のシステムファイルにおけるアクセス制御リスト(ACL)の不備による権限昇格の脆弱性(CVE-2021-36934)が存在することを公表した。公表時点では修正プログラムは公開されておらず、回避策として、レジストリファイルのACLを修正することやVolume Shadow Copy Service(VSS)のシャドウコピーを削除することが推奨されている。 |
| 7月29日(木) | 脆弱性情報 | トレンドマイクロ社は、同社が提供するTrend Micro Apex One、TrendMicro Apex One SaaS、ウイルスバスターコーポレートエディション及びウイルスバスタービジネスセキュリティに存在する脆弱性(CVE-2021-36741、CVE-2021-36742)を悪用した攻撃を確認したことを公表した。同社は、当月から翌月にかけて同脆弱性に対する修正プログラムを製品ごとに公開しており、未適用の場合は早期適用するように促している。 |
| 7月30日(金) | セキュリティ事件 | 製薬会社は、同社が運営するペットの寄生虫予防に関するサービスの運営、管理などを行う委託先のサーバから個人情報が流出したことを公表した。サイト利用者の個人情報約50,000件と獣医師の個人情報約10,000件が流出したとのこと。流出した個人情報は利用者の氏名、住所、メールアドレス、電話番号、パスワードなどと、獣医師の氏名、メールアドレス、動物病院の名前、電話番号、住所などとのこと。流出した情報に関する二次被害は確認できていないとのこと。 |
ソフトウェアリリース情報
| 日付 | ソフトウェア | 概要 |
|---|---|---|
| 7月1日(木) | 三菱電機複数製品 | 三菱電機社は、同社の空調管理システムにおいて、XML外部実体参照 (XXE) の不適切な制限による情報漏えい及びサービス拒否(DoS)の脆弱性が存在する事が判明し、影響を受ける製品、バージョン、及び対策済みのバージョンについて公開した。
|
| 7月1日(木) | Node v12.22.2(LTS) Node v14.17.2(LTS) Node v16.4.1(Current) |
Node.jsの開発チームは、同社が提供するNode.jsに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 7月1日(木) | PHP 7.3.29、7.4.21、8.0.8 | PHP開発チームは、PHPに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 7月7日(水) | Android | Google社は、同社が提供するAndroidにおける7月の月例セキュリティ情報を公開した。
|
| 7月7日(水) | GitLab 14.0.4 GitLab 13.12.8 GitLab 13.11.7 |
GitLab Inc. は、GitLab Community Edition(CE)及びGitLab Enterprise Edition(EE)に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 7月13日(火) | Mozilla複数製品 | Mozillaは、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 7月13日(火) | Adobe複数製品 | Adobe社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 7月13日(火) | SAP複数製品 | SAP社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 7月13日(火) | VMware複数製品 | VMware社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 7月14日(水) | SonicWall SSL-VPN | SonicWall社は、同社が提供するSonicWall SSL-VPNに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 7月14日(水) | Microsoft複数製品 | Microsoft社は、同社が提供する複数のソフトウェアに対する7月の月例セキュリティ更新プログラムを公開した。
|
| 7月14日(水) | Cortex XDR Agent Prisma Cloud Compute |
Palo Alto Networks社は、Cortex XDR Agent及びPrisma Cloud Computeに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 7月15日(木) | Juniper複数製品 | Juniper社は、同社が提供する複数製品に存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 7月15日(木) | Google Chrome 91.0.4472.164 | Google社は、Google Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。修正された脆弱性の中には、既に悪用が確認されているGoogle Chromeに搭載されている、JavaScriptエンジン「V8」における型の取り違いによる脆弱性(CVE-2021-30563)が含まれている。
|
| 7月16日(金) | FortiMail複数バージョン | Fortinet社は、FortiMailに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 7月19日(月) | FortiManager及びFortiAnalyzer複数バージョン | Fortinet社は、FortiManagerおよびFortiAnalyzerに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 7月19日(月) | Apple複数製品 | Apple社は、7月19日から29日にかけて、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 7月20日(火) | Oracle複数製品 | Oracle社は、同社が提供する複数の製品に対する定期更新プログラムを公開した。
|
| 7月20日(火) | Google Chrome 92.0.4515.107 | Google社は、Google Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 7月20日(火) | Adobe複数製品 | Adobe社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 7月21日(水) | Drupal 7.82、8.9.17、9.1.11、9.2.2 | Drupalは、同社が提供するDrupalに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 7月21日(水) | FortiMail複数バージョン | Fortinet社は、FortiMailに存在する脆弱性に対する情報を公開し、脆弱性が修正されたバージョンへのアップデートを促している。
|
| 7月29日(木) | Node.js v12.22.4(Maintenance LTS) Node.js v14.17.4(Active LTS) Node.js v16.6.0(Current) |
Node.jsの開発チームは7月29日、Node.jsに存在する脆弱性に対するセキュリティアップデートをリリースした。
|
おわりに
この観測レポートは、いまインターネットで起こっている攻撃などの状況をまとめて提示することで、読者の皆様がより良い対策を実施できることを目的としてまとめて公開しています。一部の攻撃について、特にお客様を特定できてしまうような情報については除外してまとめていますが、本レポートに記載の内容は多くのお客様における傾向から作成しています。対策の推進にご活用いただければ幸いです。
脚注
- [1] JPCERTコーディネーションセンター, 'ECサイトのクロスサイトスクリプティング脆弱性を悪用した攻撃', 2021/07/06公開 ↩
- [2] 外務省, '中国政府を背景に持つAPT40といわれるサイバー攻撃グループによるサイバー攻撃等について(外務報道官談話)', 2021/07/19公開 ↩