wizSafe Security Signal 2021年9月 観測レポート
- 2021年9月観測レポートサマリ
- DDoS攻撃の観測情報
- IIJマネージドセキュリティサービスの観測情報
- Web/メールのマルウェア脅威の観測情報
- セキュリティインシデントカレンダー
- ソフトウェアリリース情報
2021年9月観測レポートサマリ
本レポートでは、2021年9月中に発生した観測情報と事案についてまとめています。
当月は1日あたりのDDoS攻撃件数には大きな変化はありませんでしたが、最大規模を観測した攻撃はDNSプロトコルを用いたUDP Amplificationで先月から大幅に減少しました。最長時間を観測した攻撃はDNSプロトコルを用いたUDP Amplificationで継続時間は先月から大きな変化はありませんでした。
IPS/IDSにおいて検出したインターネットからの攻撃について、当月はルータに対する攻撃が最も多く観測されています。また、Atlassian製のConfluence Server、Confluence Data Centerの脆弱性(CVE-2021-26084)を悪用した攻撃を観測しています。
Webサイト閲覧時における検出では、引き続き難読化されたJavaScriptが大半を占めています。メールでは情報の窃取を狙ったHTMLファイルを添付したメール、情報窃取型マルウェアのAgent Tesla、FormBookへの感染を狙ったメールなどを観測しています。
DDoS攻撃の観測情報
本項では、IIJマネージドセキュリティサービスやバックボーンなどでIIJが対処したDDoS攻撃のうち、IIJ DDoSプロテクションサービスで検出した当月中の攻撃を取りまとめました。
攻撃の検出件数
以下に今回の対象期間で検出した、DDoS攻撃の検出件数を示します。
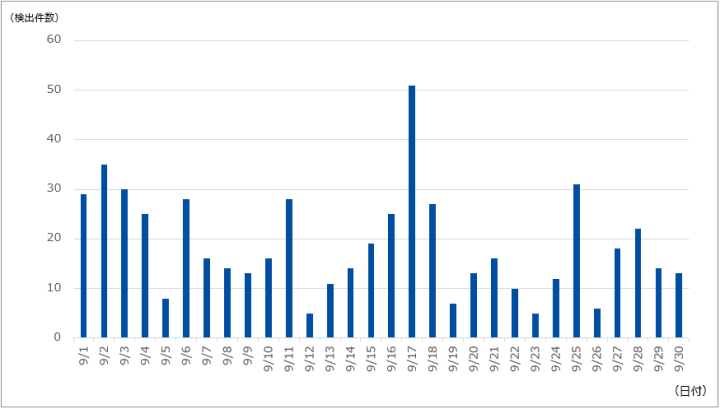
今回の対象期間で検出したDDoS攻撃の総攻撃検出件数は561件であり、1日あたりの平均件数は18.70件でした。期間中に観測された最も規模の大きな攻撃では、最大で約44万ppsのパケットによって4.42Gbpsの通信が発生しました。この攻撃は主にDNSプロトコルを用いたUDP Amplificationでした。当月最も長く継続した攻撃もこの通信であり、およそ19分にわたって攻撃が継続しました。
IIJマネージドセキュリティサービスの観測情報
以下に、今回対象期間に検出した1サイト当たりの攻撃検出件数(図-2)と攻撃種別トップ10の割合(図-3)を示します。
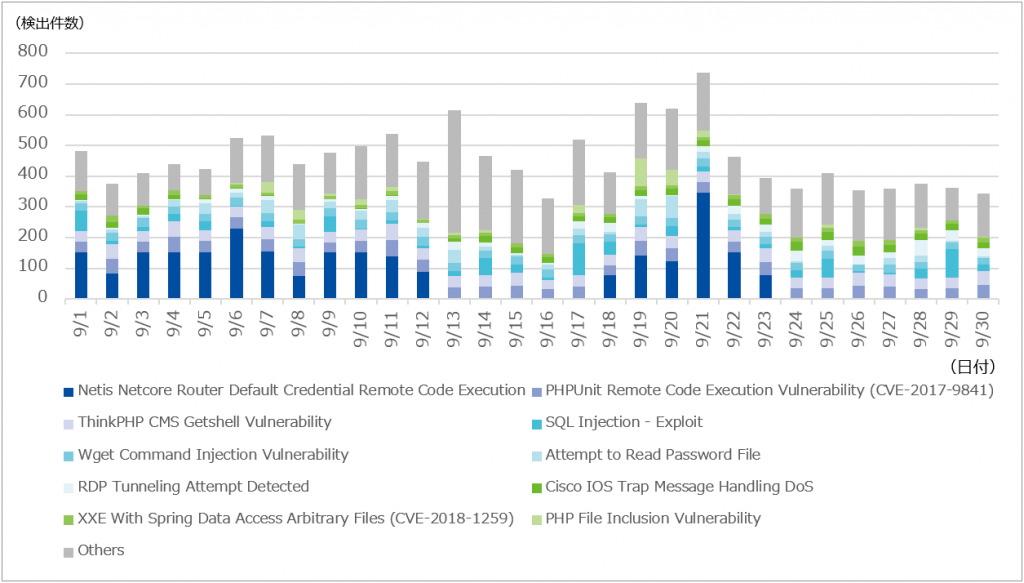
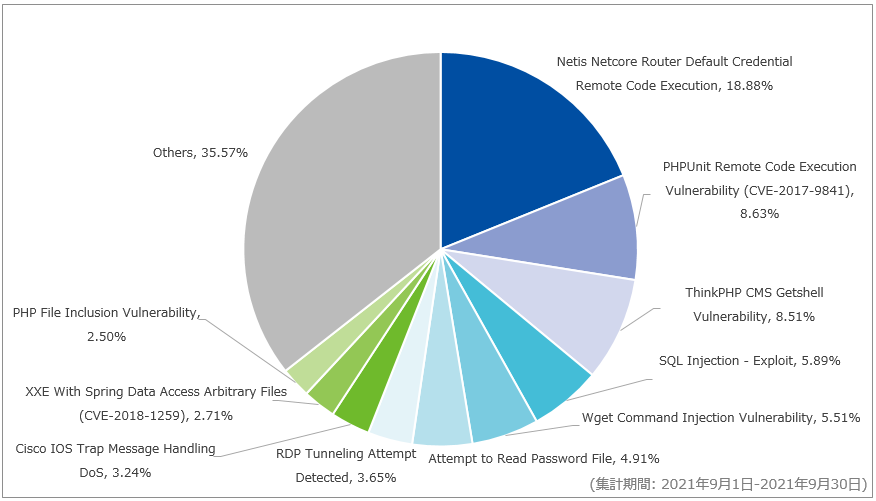
対象期間内に最も多く検出されたのは、Netis Netcore Router Default Credential Remote Code Executionで、全体の18.88%を占めていました。当該シグネチャの検知は、Netis社及びNetcore社製ルータの脆弱性を狙った攻撃であり、攻撃が成功した場合、対象機器において悪意のあるスクリプトがダウンロード及び実行されます。このスクリプトはマルウェアのダウンローダであることを確認しており、IoTマルウェアであるGafgytの亜種をダウンロードします。また、当月における当該シグネチャとして検知した通信の9割以上は、送信元IPアドレスがオランダのものであることを確認しています。次点で多く検出したのはPHPUnit Remote Code Execution Vulnerability (CVE-2017-9841)で、全体の8.63%を占めていました。検出した通信は、過去に本サイトに掲載した「CVE-2017-9841を悪用したスキャン通信の増加」で紹介したものと同様です。
図-2、3には含まれていませんが、新しい脆弱性を利用した攻撃として、SOCでは9月1日からAtlassian製ソフトウェア(Confluence Server、Confluence Data Center)の脆弱性(CVE-2021-26084 [1])を狙った攻撃を観測しています。当該脆弱性により、認証されたユーザによる任意コードの実行(OGNLインジェクション)が可能となります。
この脆弱性の影響を受けるConfluence Server、Confluence Data Centerのバージョンは以下の通りです。
- 6.13.23未満
- 6.14.0以上7.4.11未満
- 7.5.0以上7.11.6未満
- 7.12.0以上7.12.5未満
SOCでは、当該脆弱性を狙った通信を観測しています。図-4は、9月1日に観測した通信の一部です。

図-4の内容は、赤枠内のifconfigコマンドを実行し、攻撃可能な環境であるかを調査しているものと推測されます。
次に、9月7日以降に観測された通信の一部を図-5に示します。

赤枠で示した、マルウェア感染を目的としたシェルスクリプトconf2をダウンロード及び実行するコードを確認しました。図-5の内容は、このconf2が実行されることで、IoTマルウェアであるTsunamiの亜種がダウンロードされます。
最新の修正済みバージョンについてはAtlassianのSecurity Advisoryを参照してください。また、修正済みバージョンにアップデートすることが難しい場合、脆弱性の影響を緩和するスクリプトがAtlassianから配布されているため、こちらを適用することをお勧めします。
Web/メールのマルウェア脅威の観測情報
Webアクセス時におけるマルウェア検出
今回の対象期間において、Webアクセス時に検出したマルウェア種別の割合を図-6に示します。
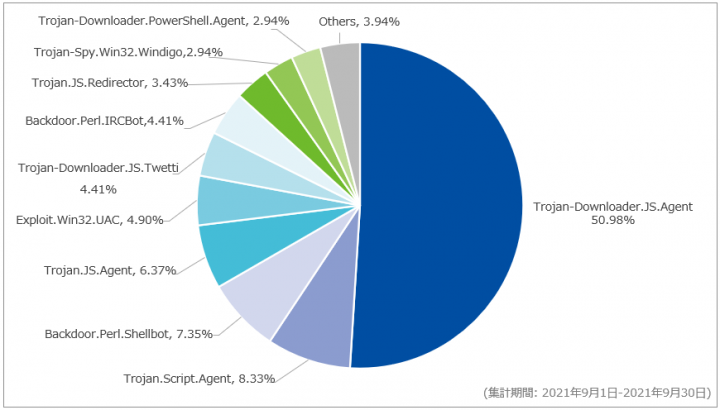
対象期間中はTrojan-Downloader.JS.Agentを最も多く検出しており、全体の50.98%を占めていました。当該シグネチャでは先月に引き続き、外部のファイルを読み込む難読化されたJavaScriptファイルを複数のサイトで検出しています。読み込まれるファイルは先月と同様で、Cookieのパスを「/」、有効期限を1年後の日時に変更するJavaScriptファイルであることを確認しています。このJavaScriptファイルが実行されることにより、同じドメイン内の任意のパスからCookieを送信できるようになるため、当該ドメインの別のパスにアクセスした際にCookieの情報が漏えいする恐れがあります。
全体の6.37%を占め4番目に多く検出したTrojan.JS.Agentでは、難読化されたJavaScriptファイルを検出していました。検出したファイルには、外部のJavaScriptファイルを読み込むscriptタグを生成する処理や、外部のサイトを読み込むiframeタグを生成する処理が含まれていました。scriptタグにより読み込まれるJavaScriptファイルは本記事の執筆時には取得できない状態でしたが、iframeタグにより読み込まれるサイトは広告サイトであることを確認しています。
なお、先月の92.27%占めていたTrojan-Downloader.JS.Agentは、前月と比較して検出数が減少していることや、Trojan.JS.Agentの検出数が増加したことにより、検出割合は相対的に減少しています。
メール受信時におけるマルウェア検出
対象期間における、メール受信時に検出したマルウェアの割合を図-7に示します。
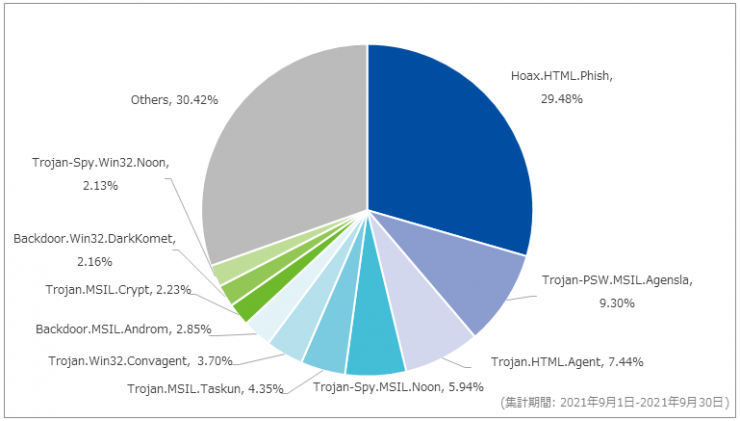
当月も先月に引き続き、Hoax.HTML.Phishを最も多く検知しており、全体の29.48%を占めていました。当該シグネチャでは、配送業者のアカウント情報を入力するフォームが含まれたHTMLファイルを多く検知していました。アカウント情報を入力すると、攻撃者に対して送信される恐れがあります。
次点で多かったのはTrojan-PSW.MSIL.Agenslaで、全体の9.30%を占めていました。当該シグネチャでは、情報窃取型マルウェアであるAgent TeslaやFormbookを含んだRARやISOなどの形式のファイルを多く検知していました。
3番目に多かったシグネチャはTrojan.HTML.Agentで全体の7.44%を占めていました。当該シグネチャでは、ファイル共有サービスを装ったアカウント情報の入力フォームが含まれたHTMLファイルを多く検知していました。検知したファイルにはformタグにより、入力されたアカウント情報を攻撃者のサイトに送信する処理が含まれていました。
以下に、対象期間においてSOCで検出した、件名が日本語で脅威を含むメールに関する情報を示します。なお、以下は主要なものであり、すべての不審なメールを網羅しているものではない点にご注意ください。
| 日付 | 件名 | 添付ファイル名 | 感染するマルウェア |
|---|---|---|---|
| 9月6日 | 見積依頼 | Kokosha_2635,pdf.7z | Agent Tesla |
| 9月23日 | 見積依頼 | RFQ4672638pdf.iso | Formbook |
当月は見積依頼を装ったメールを多数観測しています。9月6日及び23日に観測したメールは、それぞれ異なるマルウェアへの感染を目的としたメールであることを確認しています。
セキュリティインシデントカレンダー
| カテゴリ凡例 | |||||
|---|---|---|---|---|---|
| セキュリティ事件 | 脅威情報 | 脆弱性情報 | セキュリティ技術 | 観測情報 | その他 |
| 日付 | カテゴリ | 概要 |
|---|---|---|
| 9月6日(月) | 脆弱性情報 | Zoho社は、同社が提供するActive Directoryアカウント管理セルフサービス「ManageEngine ADSelfService Plus」のREST APIにおける認証回避の脆弱性(CVE-2021-40539)が存在することを公表した。本脆弱性を悪用された場合、第三者によりリモートから任意のコードを実行される恐れがある。本脆弱性は既に悪用が確認されていることから、同社は脆弱性が修正されたバージョンへの早急なアップデートを推奨している。 |
| 9月7日(火) | 脆弱性情報 | Microsoft社は、Windowsに含まれるMicrosoft MSHTMLにリモートコード実行の脆弱性(CVE-2021-40444)が存在することを公表した。本脆弱性はすでに悪用が確認されており、攻撃者がActiveXコントロールを悪用したMicrosoft Officeドキュメントを作成し、ユーザがドキュメントを開くことで悪用される。本脆弱性は、同月15日に公開された月例セキュリティ更新プログラムにおいて修正されているとのこと。 |
| 9月9日(木) | 脆弱性情報 | Artifex Software社は、同社が提供するGhostscript/GhostPDLの複数バージョンに任意のコマンド実行が可能な脆弱性(CVE-2021-3781)が存在することを公表した。本脆弱性のPoC(概念実証コード)が既に公開されていることから、本脆弱性が修正されたパッチの早期適用を促している。また、同社は本脆弱性の修正が含まれるGhostscript/GhostPDL 9.55.0を同月27日に公開している。 |
| 9月15日(水) | 脆弱性情報 | Apache Software Foundationは、同社が提供するApache HTTP Serverに存在する脆弱性に対するセキュリティアップデートである、Apache HTTP Server 2.4.49を公開した。 |
| 9月16日(木) | セキュリティ事件 | マーケティングソリューションを提供する企業は、同社が提供するECシステムの2台のサーバが外部からの不正アクセスを受け、個人情報が流出した可能性があることを公表した。被害は同システムを利用する複数の事業者に及んでおり、同社によると不正アクセスが行われたサーバへの対策及び不正アクセスを受けていないサーバへの追加の安全対策を実施済みとのこと。 |
| 9月16日(木) | その他 | Bitdefenderは、REvil/Sodinokibiランサムウェアの復号ツールを公開した。 |
| 9月23日(木) | その他 | Guardicore社は、Microsoft Exchangeの自動検出機能にWindowsドメインの資格情報が漏えいする設計上の欠陥が存在することを発表した。OutlookなどのクライアントがExchangeサーバを自動検出する際には特定のURLに対して通信するが、その通信に応答が無い場合はバックオフと呼ばれる処理で一定の法則に沿ったドメインと通信する。その法則と合致するドメインを取得したところ、2021年4月16日から8月25日の間に合計372,072件のWindowsドメインの資格情報及び96,671件の複数アプリケーションの資格情報を取得できたとのこと。同社はユーザ、ソフトウェア開発者、ベンダ向けの緩和策を提示しており、緩和策の実施を推奨している。 |
| 9月24日(金) | セキュリティ事件 | 翻訳ソフトの販売企業は、同社のホームページが外部からSQLインジェクションによる攻撃を受け、顧客のメールアドレス約128,000件が流出したことを公表した。流失した個人情報はメールアドレスのみであり、氏名、住所、クレジットカード情報などは含まれていないとのこと。 |
| 9月28日(火) | その他 | 内閣サイバーセキュリティセンター(NISC)は、日本政府における新たなサイバーセキュリティ戦略が閣議決定したことを公表した。 |
| 9月29日(水) | セキュリティ事件 | ヘルスケア事業を展開する企業は、同社が運営する通販サイトが不正アクセスを受け、顧客の個人情報およびクレジットカード情報9,515件が漏えいした可能性があることを公表した。通販サイトの脆弱性が悪用されたことにより、サーバ内部に悪意のある不正プログラムが設置されたことが原因とのこと。 |
| 9月30日(木) | その他 | IIJは、一部サービスにおいて2020年3月以降、6件の個人情報及び通信の秘密の漏えいが発生した事案を受けて、行政指導を受けたことを公表した。なお、7月15日に発生したMy IIJmioアプリにて別の顧客情報が表示された事象を除き、不具合の修正は完了している。 |
ソフトウェアリリース情報
| 日付 | ソフトウェア | 概要 |
|---|---|---|
| 9月1日(水) | Cisco Enterprise NFV Infrastructure Software(NFVIS) | Cisco Systems社は、同社が提供するCisco Enterprise NFV Infrastructure Software(NFVIS)に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月7日(火) | Mozilla複数製品 | Mozillaは、同社が提供する複数製品に存在する脆弱性に対応するセキュリティアップデートを公開した。
|
| 9月7日(火) | Android | Google社は、同社が提供するAndroidにおける9月の月例セキュリティ情報を公開した。
|
| 9月7日(火) | FortiWeb FortiClientLinux FortiAuthenticator |
Fortinet社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月8日(水) | Chrome OS 93.0.4577.69 | Google社は、同社が提供するChromeOSに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月8日(水) | Palo Alto Networks複数製品 | Palo Alto Networks社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月9日(木) | WordPress 5.8.1 | WordPress Foundationは、同社が提供するWordPressに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月13日(月) | Chrome 93.0.4577.82 | Google社は、Google Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 9月13日(月) | Apple複数製品 | Apple社は、9月13日から15日にかけて、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月14日(火) | SAP複数製品 | SAP社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月14日(火) | Citrix ShareFile Storage Zones Controller | Citrix社は、同社が提供するCitrix ShareFile storage zones controllerに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月14日(火) | Adobe複数製品 | Adobe社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月14日(火) | McAfee複数製品 | McAfee社は、9月14日から21日にかけて、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月15日(水) | Chrome OS 93.0.4577.85 | Google社は、同社が提供するChromeOSに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月15日(水) | Drupal複数バージョン | Drupal社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月15日(水) | Microsoft複数製品 | Microsoft社は、同社が提供する複数のソフトウェアに対する9月の月例セキュリティ更新プログラムを公開した。
|
| 9月17日(金) | 複数のパブリックディスプレイ | シャープNECディスプレイソリューションズ株式会社は、同社が提供する複数のパブリックディスプレイに存在する脆弱性に対するファームウェアのアップデートを公開した。
|
| 9月19日(日) | Hikvision複数製品 | Hikvision社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月20日(月) | Apple複数製品 | Apple社は、9月20日から23日にかけて、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月20日(月) | Netgear複数製品 | NETGEAR社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月21日(火) | Chrome 94.0.4606.54 | Google社は、Google Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 9月21日(火) | VMware複数製品 | VMware社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月22日(水) | Cisco IOS XE | Cisco Systems社は、同社が提供するCisco IOS XEに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月23日(木) | SonicWall SMA 100 Series | SonicWall社は、同社が提供するSonicWall SMA 100 Seriesに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月23日(木) | PHP 7.3.31、7.4.24、8.0.11 | PHP開発チームは、PHPに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月24日(金) | Chrome 94.0.4606.61 | Google社は、Google Chromeに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月29日(水) | Chrome OS 93.0.4577.95 | Google社は、同社が提供するChromeOSに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月29日(水) | サイボウズ リモートサービス 4.0.0 | サイボウズ社は、同社が提供するサイボウズ リモートサービスに対するセキュリティアップデートを公開した。
|
| 9月30日(木) | Chrome 94.0.4606.71 | Google社は、Google Chromeに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 9月30日(木) | ServerProtect | トレンドマイクロ社は、ServerProtectの認証バイパスに関する脆弱性(CVE-2021-36745)に対するアップデートを公開した。
|
| 9月30日(木) | GitLab 14.1.7、14.2.5、14.3.1 | GitLab Inc. は、GitLab Community Edition(CE)及びGitLab Enterprise Edition(EE)に存在する脆弱性に対するセキュリティアップデートを公開した。
|
おわりに
この観測レポートは、いまインターネットで起こっている攻撃などの状況をまとめて提示することで、読者の皆様がより良い対策を実施できることを目的としてまとめて公開しています。一部の攻撃について、特にお客様を特定できてしまうような情報については除外してまとめていますが、本レポートに記載の内容は多くのお客様における傾向から作成しています。対策の推進にご活用いただければ幸いです。
脚注
- [1] アトラシアン製品ドキュメント, 'Confluence セキュリティ勧告 – 2021-08-25', 2021/8/25公開 ↩