wizSafe Security Signal 2022年2月 観測レポート
- 2022年2月観測レポートサマリ
- DDoS攻撃の観測情報
- IIJマネージドセキュリティサービスの観測情報
- Web/メールのマルウェア脅威の観測情報
- セキュリティインシデントカレンダー
- ソフトウェアリリース情報
2022年2月観測レポートサマリ
本レポートでは、2022年2月中に発生した観測情報と事案についてまとめています。
当月は1日あたりのDDoS攻撃件数には大きな変化はありませんでした。最大規模を観測した攻撃は主にNTPプロトコルを用いたUDP Amplificationでしたが、その規模は先月から大幅に減少しました。この攻撃は最長時間を観測した攻撃でもありますが、継続時間についても先月を下回りました。
IPS/IDSにおいて検出したインターネットからの攻撃について、当月はIoTマルウェアMoziの感染活動が最も多く観測されています。また、当月もPHPUnitにおける脆弱性(CVE-2017-9841)の有無を確認するスキャン通信が観測されています。
Webサイト閲覧時における検出では、JavaScriptファイルを狙ったインジェクション攻撃を観測しています。メールではEmotetへの感染を狙ったメールが最も多く観測されています。
DDoS攻撃の観測情報
本項では、IIJマネージドセキュリティサービスやバックボーンなどでIIJが対処したDDoS攻撃のうち、IIJ DDoSプロテクションサービスで検出した当月中の攻撃を取りまとめました。
攻撃の検出件数
以下に今回の対象期間で検出した、DDoS攻撃の検出件数を示します。
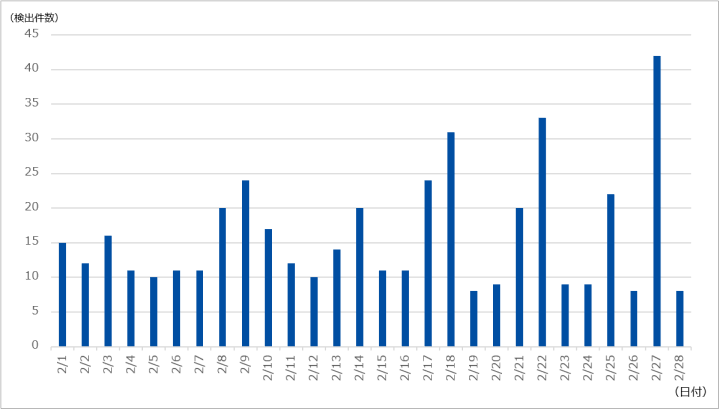
今回の対象期間で検出したDDoS攻撃の総攻撃検出件数は448件であり、1日あたりの平均件数は16.00件でした。期間中に観測された最も規模の大きな攻撃では、最大で約40万ppsのパケットによって1.49Gbpsの通信が発生しました。この攻撃は主にNTPプロトコルを用いたUDP Amplificationでした。当月最も長く継続した攻撃もこの通信であり、およそ17分にわたって攻撃が継続しました。
IIJマネージドセキュリティサービスの観測情報
以下に、今回の対象期間に検出した1サイト当たりの攻撃検出件数(図-2)と攻撃種別トップ10の割合(図-3)を示します。
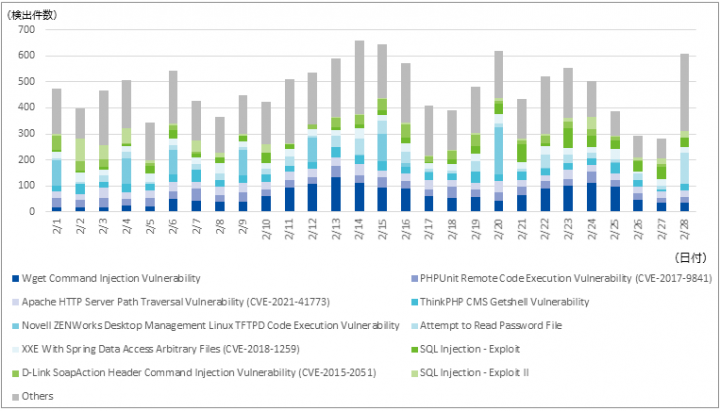
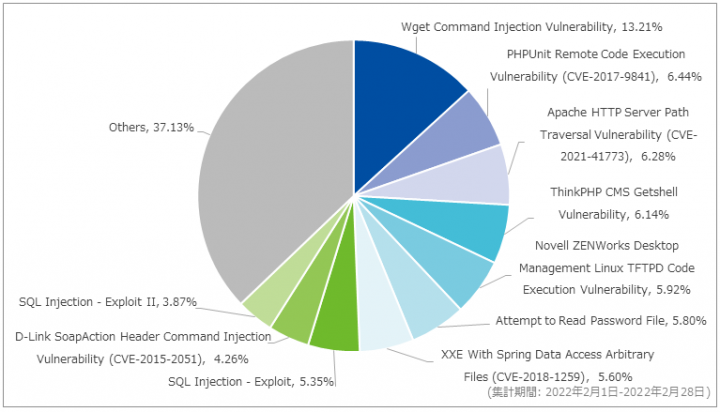
対象期間内に最も多く検出したのはWget Command Injection Vulnerabilityで、全体の13.21%を占めていました。検出した通信の多くは、2020年9月の観測レポートと同様にMoziと呼ばれるIoTマルウェアの感染活動であり、NETGEAR社製ルータ(DGN1000)やMVPower社製DVR(TV-7104HE)に存在するリモートコード実行の脆弱性を悪用した通信を観測しています。次点で多かったのはPHPUnit Remote Code Execution Vulnerability (CVE-2017-9841)で、全体の6.44%を占めていました。検出した通信は、過去に本サイトに掲載した「CVE-2017-9841を悪用したスキャン通信の増加」で紹介したものと同様です。
3番目に多く検出したApache HTTP Server Path Traversal Vulnerability (CVE-2021-41773)は全体の6.28%を占めていました。当該シグネチャはApache HTTP Server 2.4.49に存在するパストラバーサルの脆弱性を狙った攻撃を検知したものです。この脆弱性が悪用されると、DocumentRoot外にあるファイルが意図せず閲覧される可能性があるほか、CGIスクリプトが有効な場合には任意のコードが実行される恐れもあります。観測した通信は、2021年10月の観測レポートで紹介したものと同様でした。
Web/メールのマルウェア脅威の観測情報
Webアクセス時におけるマルウェア検出
対象期間における、Webアクセス時に検出したマルウェア種別の割合を図-4に示します。
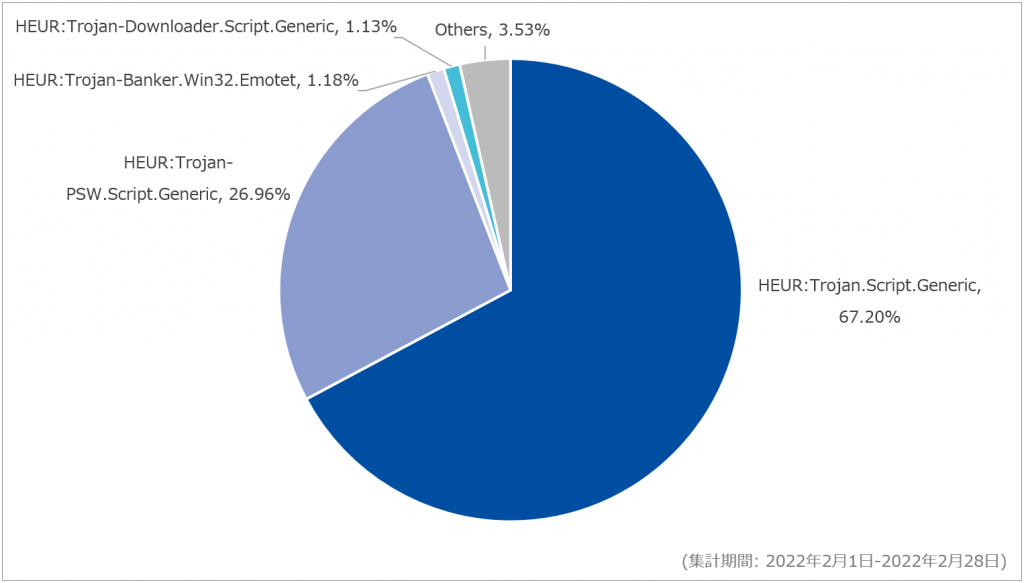
前月に続き対象期間中はHEUR:Trojan.Script.Genericを最も多く検出し、全体の67.20%を占めていました。当該シグネチャでは、JavaScriptファイルを狙ったインジェクション攻撃を多数観測しています。検出した攻撃の一例として、scriptタグで読み込まれる正規のJavaScripファイルが改ざんされ、悪意のあるコードが挿入されていることを確認しています。このJavaScriptファイルはソースコードの下部に「if (ndsw === undefined)」から始まる難読化されたコードが挿入されています。サイトによりますが、難読化されたコードを整形するとその量は40行から70行程度になります。図-5は整形した挿入コードの一部です。
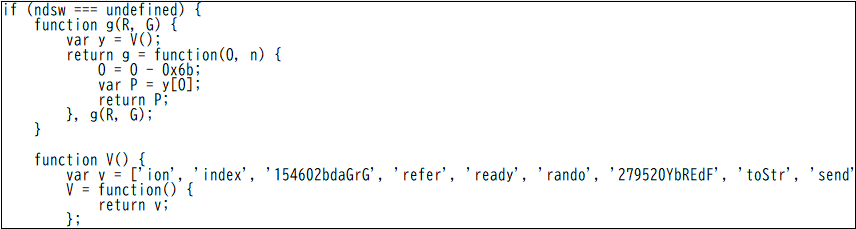
また、難読化されたコードには、同一サイトの異なるパスに格納されたPHPファイルを参照する箇所があります。本記事作成における調査では参照先PHPファイルの存在を確認することはできませんでしたが、インジェクション攻撃と共に攻撃者がPHPファイルの配置に成功していた場合、挿入されたJavaScriptコードを読み込むことで攻撃者が配置したPHPファイルも実行される恐れがあります。
メール受信時におけるマルウェア検出
対象期間における、メール受信時に検出したマルウェアの割合を図-6に示します。
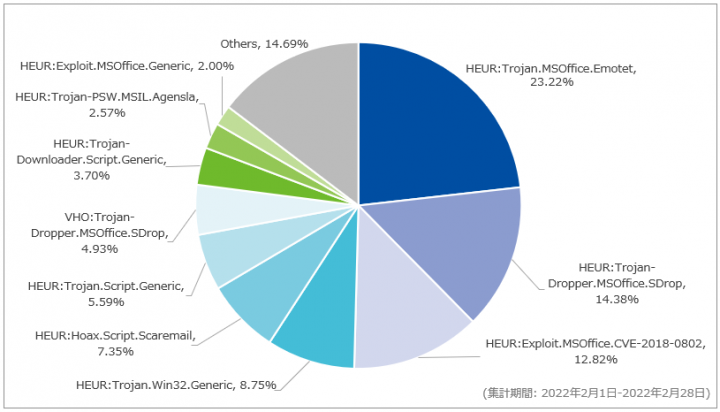
当月は複数のシグネチャでEmotetに関連する通信を観測しています。全体の23.22%を占めるHEUR:Trojan.MSOffice.Emotetでは、Emotetをダウンロードするマクロを含むMicrosoft Excel(xlsm)形式の添付ファイルを確認しています。観測したメールには「Fwd:」、「Re:」、「RE:」を含む件名が付与されており、ファイル名には日付を含めている傾向があります。次点で検知したHEUR:Trojan-Dropper.MSOffice.SDropと、7番目に検知したVHO:Trojan-Dropper.MSOffice.SDropでも同様にEmotetをダウンロードする添付ファイルを確認しており、これらはxls形式のファイルを検知しています。観測したメールの件名及びファイル名は、HEUR:Trojan.MSOffice.Emotetと同様のものでした。
以下に、対象期間においてSOCで検出した、件名が日本語で脅威を含むメールに関する情報を示します。なお、以下は情報の一部であり、すべての脅威メールを網羅しているものではない点にご注意ください。
| 件名 | 添付ファイル |
|---|---|
|
|
これらの件名及び添付ファイル名となっているメールのほとんどは、HEUR:Trojan.MSOffice.EmotetもしくはHEUR:Trojan-Dropper.MSOffice.SDropが検出しています。
セキュリティインシデントカレンダー
| カテゴリ凡例 | |||||
|---|---|---|---|---|---|
| セキュリティ事件 | 脅威情報 | 脆弱性情報 | セキュリティ技術 | 観測情報 | その他 |
| 日付 | カテゴリ | 概要 |
|---|---|---|
| 2月1日(火) | 脆弱性情報 | 海外のセキュリティ企業は、Insyde Software社が提供するUEFIファームウェアのInsydeH2Oに23個の脆弱性を発見したことを公表した。これらの脆弱性は、UEFIファームウェアソフトウェアにIBVコードを採用したすべてのベンダーに影響を与えるとのこと。OSのカーネル特権よりも上位の特権を持つSystem Management Mode(SMM)に関連する脆弱性が含まれており、悪用された場合には攻撃者による任意コード実行が可能となる。 |
| 2月8日(月) | セキュリティ事件 | 大手旅行代理店は、同社の子会社が利用しているファイルサーバが不正アクセスを受け、最大で1,846件の個人情報が流出した可能性があることを公表した。 |
| 2月10日(火) | セキュリティ事件 | 自治体は、ランサムウェアによるサイバー攻撃を受けたことを公表した。なお本攻撃に対する要求には応じず、関係機関と連携しながら対応するとのこと。 |
| 2月10日(火) | 脅威情報 | JPCERT/CCは、2022年2月よりEmotetの感染が急速に拡大していることを公表した。Emotetに感染しメール送信に悪用された可能性のある.jpメールアドレス数は、Emotetの感染が大幅に拡大した2020年に迫る勢いとなっているとのこと [1]。同時期より、様々な組織からEmotetの感染報告が相次いでいる。 |
| 2月10日(火) | 脆弱性情報 | 海外のセキュリティ企業は、WordPress用プラグインのPHP Everywhereにリモートコード実行の脆弱性が存在することを公表した。当該脆弱性が修正された最新バージョンへのアップデートを推奨している。 |
| 2月10日(火) | その他 | フランスのデータ保護機関であるLa Commission Nationale de l’Informatique et des Libertés(CNIL、フランス共和国データ保護機関)は、Google社が提供するサイト閲覧解析ツールのGoogle Analyticsについて、得られた情報をフランスから米国に送るのは現状ではEU一般データ保護規則(GDPR)に違反すると発表した。フランス国内のWebサイト管理者に対し、GDPRに則りGoogle Analyticsの使用を必要に応じて停止するよう求めた。 |
| 2月21日(火) | セキュリティ事件 | 日用品通販会社は、同社のオンラインショップが第三者による不正アクセスを受け、顧客のクレジットカード情報及び同社オンラインショップのログインID及びパスワードが1,635件、氏名、住所、電話番号、生年月日、性別、職業などの個人情報が最大7,086件漏えいした可能性があることを公表した。同社Webサイトにおけるシステムの一部脆弱性を狙った不正アクセスにより、決済アプリケーションの改ざんが行われたとのこと。 |
| 2月22日(火) | 脅威情報 | 海外のセキュリティ企業であるThreatFabric社は、ヨーロッパ圏の銀行ユーザを標的としたAndroid端末向けバンキングマルウェア「Xenomorph」を発見したことを公表した。これらのマルウェアは、通常のAndroidアプリケーションを装ってGoogle Playストアで公開されていたとのこと。 |
| 2月24日(木) | セキュリティ事件 | 大手化粧品会社は、同社のオンラインショップが第三者による不正アクセスを受け、顧客のクレジットカード情報が最大で102,935件漏えいした可能性があることを公表した。同社Webサイトにおけるシステムの一部脆弱性を狙った不正アクセスにより、決済アプリケーションの改ざんが行われたとのこと。 |
| 2月28日(月) | セキュリティ事件 | 大手自動車会社は、3月1日に国内全工場(14工場28ライン)の稼働を停止すると公表した。国内のメディアは、車の部品を製造するサプライヤがサイバー攻撃を受け、部品供給を管理するシステムが影響を受けたと報じている。 |
| 2月28日(月) | セキュリティ事件 | 商品企画・開発会社はホームページへの不正アクセスにより、 同社が保有する顧客及び取引先のメールアドレスが流出した可能性があることを公表した。流出した可能性のあるメールアドレスは23,435件とのこと。 |
ソフトウェアリリース情報
| 日付 | ソフトウェア | 概要 |
|---|---|---|
| 2月1日(木) | Fortinet社複数製品 | Fortinet社は、同社が提供する製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月1日(火) | Samba 4.13.17 | Samba開発チームは、Sambaに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月2日(水) | PostgreSQL JDBC 42.2.25、42.3.2 | PostgreSQL開発チームは、PostgreSQL JDBCに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月2日(水) | Chrome 98.0.4758.80 for Windows Chrome 98.0.4758.81 for Windows Chrome 98.0.4758.82 for Windows Chrome 98.0.4758.80 for Mac Chrome 98.0.4758.80 for Linux |
Google社は、同社が提供するGoogle Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 2月2日(水) | Cisco Small Business RVシリーズ | Cisco Systems社は、同社が提供するCisco Small Business RVシリーズのルータに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月3日(木) | GitLab 14.5.4、14.6.4、14.7.1 | GitLab Inc. は、GitLab Community Edition(CE)及びGitLab Enterprise Edition(EE)に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月7日(月) | Android | Google社は、同社が提供するAndroidにおける2月の月例セキュリティ情報を公開した。
|
| 2月8日(火) | Adobe社複数製品 | Adobe社は、同社が提供する複数の製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月8日(火) | Microsoft社複数製品 | Microsoft社は、同社が提供する複数のソフトウェアに対する2月の月例セキュリティ更新プログラムを公開した。
|
| 2月8日(火) | SAP社複数製品 | SAP社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月8日(火) | Mozilla複数製品 | Mozillaは、2月8日から23日にかけて、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月8日(火) | Citrix Hypervisor | Citrix Systems社は、同社が提供するCitrix Hypervisorに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月8日(火) | Siemens社複数製品 | Siemens社は、同社が提供する複数製品の脆弱性に対するセキュリティアップデートを公開した。
|
| 2月8日(火) | エレコム社複数製品 | エレコム社は、同社が提供する複数製品の脆弱性に対するセキュリティアップデートを公開した。
|
| 2月9日(水) | MariaDB | MariaDB開発チームは、2月9日から12日にかけてMariaDBに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月10日(木) | Apple社複数製品 | Apple社は、同社が提供する複数製品の脆弱性に対するセキュリティアップデートを公開した。
|
| 2月10日(木) | PostgreSQL複数バージョン | PostgreSQL開発チームは、PostgreSQLに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月13日(日) | Adobe Commerce Magento Open Source |
Adobe社は、同社が提供するAdobe Commerce及びMagento Open Sourceに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月14日(月) | Chrome 98.0.4758.102 | Google社は、同社が提供するGoogle Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 2月15日(火) | ウイルスバスター for Mac | トレンドマイクロ社は、同社が提供するウイルスバスター for Macに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月16日(水) | Thunderbird 91.6.1 | Mozillaは、Thunderbirdに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月16日(水) | VMware社複数製品 | VMware社は、同社が提供する複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月16日(水) | Cisco社複数製品 | Cisco Systems社は、2月16日から23日にかけて、同社が提供する複数製品の脆弱性に対するセキュリティアップデートを公開した。
|
| 2月16日(水) | Drupal 9.3.6、9.2.13、7.88 | Drupal社は、同社が提供するDrupalに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月17日(木) | PHP 7.4.28、8.0.16、8.1.3 | PHP開発チームは、PHPに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月17日(木) | Chrome OS 96.0.4664.111 | Google社は、同社が提供するChrome OSに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 2月22日(火) | Aruba複数製品 | Aruba社は、同社が提供する複数製品に存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 2月24日(木) | ServerProtect | トレンドマイクロ社は、同社が提供するServerProtectに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 2月25日(金) | GitLab 14.6.5、14.7.4、14.8.2 | GitLab Inc. は、GitLab Community Edition(CE)及びGitLab Enterprise Edition(EE)に存在する脆弱性に対するセキュリティアップデートを公開した。
|
おわりに
この観測レポートは、いまインターネットで起こっている攻撃などの状況をまとめて提示することで、読者の皆様がより良い対策を実施できることを目的としてまとめて公開しています。一部の攻撃について、特にお客様を特定できてしまうような情報については除外してまとめていますが、本レポートに記載の内容は多くのお客様における傾向から作成しています。対策の推進にご活用いただければ幸いです。
脚注
- [1] JPCERTコーディネーションセンター, 'マルウェアEmotetの感染再拡大に関する注意喚起', 2022/02/10公開 ↩