wizSafe Security Signal 2022年4月 観測レポート
- 2022年4月観測レポートサマリ
- DDoS攻撃の観測情報
- IIJマネージドセキュリティサービスの観測情報
- Web/メールのマルウェア脅威の観測情報
- セキュリティインシデントカレンダー
- ソフトウェアリリース情報
2022年4月観測レポートサマリ
本レポートでは、2022年4月中に発生した観測情報と事案についてまとめています。
当月は、DDoS攻撃の総攻撃検出件数が前々月の水準に戻りました。最大規模を観測した攻撃は前月と同様に、主にNTPプロトコルを用いたUDP Amplificationでした。先月と比較して転送量に大きな変化はありませんでしたが、パケット数は約半分に減少しています。また、最長時間を観測した攻撃も主にNTPプロトコルを用いたUDP Amplificationによるものでした。
IPS/IDSにおいて検出したインターネットからの攻撃について、当月はSQLインジェクションが最も多く観測されています。また、3月末に公開されたSpring Frameworkの脆弱性(CVE-2022-22965)を悪用した攻撃も観測されています。
Webサイト閲覧時における検出では、前月と同様に難読化されたJavaScriptファイルが最も多く観測されています。メールではEmotetへの感染を狙ったメールは前月と比較し減少しました。しかし、ショートカットリンク(LNK)ファイルを使用した新たな手法で感染へ誘導していることを確認しています。
DDoS攻撃の観測情報
本項では、IIJマネージドセキュリティサービスやバックボーンなどでIIJが対処したDDoS攻撃のうち、IIJ DDoSプロテクションサービスで検出した当月中の攻撃を取りまとめました。
攻撃の検出件数
以下に今回の対象期間で検出した、DDoS攻撃の検出件数を示します。
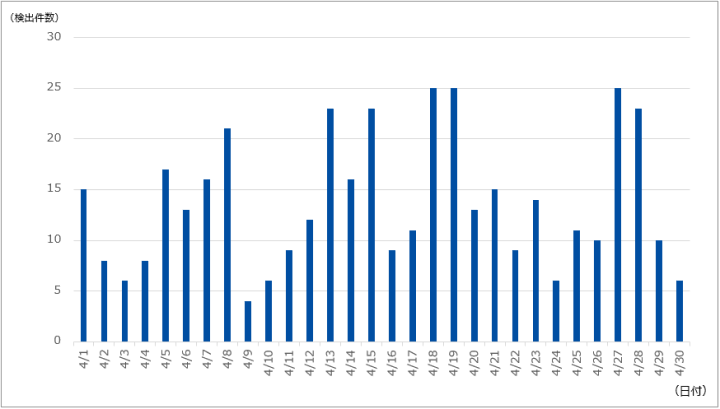
今回の対象期間で検出したDDoS攻撃の総攻撃検出件数は409件であり、1日あたりの平均件数は13.63件でした。期間中に観測された最も規模の大きな攻撃では、最大で約149万ppsのパケットによって10.15Gbpsの通信が発生しました。この攻撃は主にNTPプロトコルを用いたUDP Amplificationでした。また、当月最も長く継続した攻撃は16分にわたるもので、最大で63.02Mbpsの通信が発生しました。この攻撃は主にNTPプロトコルを用いたUDP Amplificationでした。
IIJマネージドセキュリティサービスの観測情報
以下に、今回の対象期間に検出した1サイト当たりの攻撃検出件数(図-2)と攻撃種別トップ10の割合(図-3)を示します。
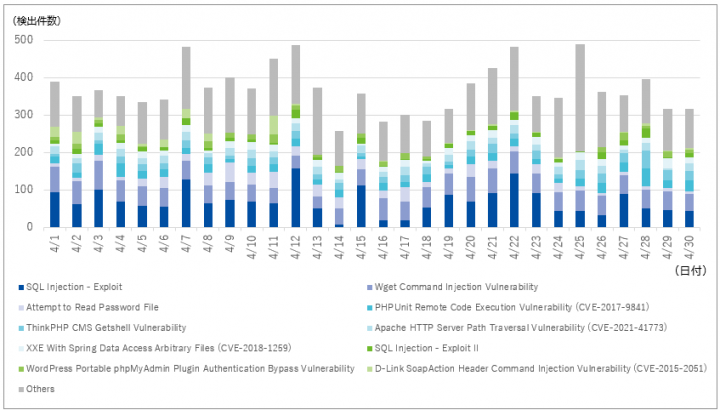
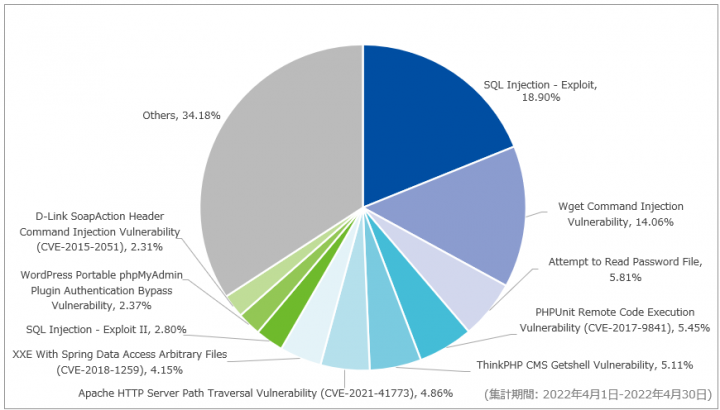
対象期間内に最も多く検出したのは、SQL Injection – Exploitで、全体の18.90%を占めていました。当該シグネチャではWebアプリケーションに対する攻撃を検出しており、その多くはブラインドSQLインジェクションであることを確認しています。ブラインドSQLインジェクションとは挿入したSQLに対するサーバの応答の差異を観察することで、データベースの情報を解析するものです。
次点で多く観測したのはWget Command Injection Vulnerabilityで、全体の14.06%を占めていました。当該シグネチャではwgetコマンドによって悪意のあるスクリプトのダウンロードを試みる通信を観測しています。このスクリプトはマルウェアMiraiのダウンローダであることを確認しています。
また、トップ10には含まれていませんが、新しい脆弱性を利用した攻撃として、Spring Frameworkの脆弱性(CVE-2022-22965)を悪用した攻撃を観測しています。当該脆弱性により、攻撃者はリモートから任意のコードを実行することができます。本脆弱性の影響を受けるSpring Frameworkのバージョンおよび条件は以下の通りです。
- Spring Framework 5.3.0~5.3.17、5.2.0~5.2.19、それ以前のサポートが終了しているバージョン
- JDK9以降を使用
- サーブレットコンテナとしてApache Tomcatを使用
- WAR形式でパッケージ化され、デプロイされている
- spring-webmvcまたはspring-webfluxと依存関係にある
観測した通信の一部を図-4に示します。
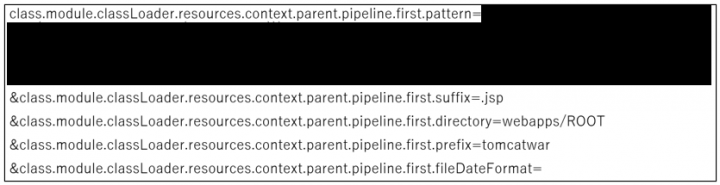
観測した通信には、「class.module.classLoader.resources.context.parent.pipeline.first.pattern」のように5つのパラメータが入力されていました。この脆弱性は受け取ったホストのJavaクラスローダの設定を外部リクエストに記載されたパラメータが書き換えられてしまうことに起因しており、図-4の内容は「webapps/ROOT」ディレクトリパスに「tomcatwar.jsp」ファイルの作成を試みるものとなっています。「webapps/ROOT」はTomcatのWebアプリケーションディレクトリであるため、外部からのアクセスが可能です。図-4のマスク箇所はリクエストパラメータを任意のコードとして実行するWebシェルがURLエンコードされた状態で入力されており、以上の一連のリクエスト処理が成功した場合、アクセス可能となったJSPファイルに対するリクエストパラメータが任意のコマンドとして実行される恐れがあります。
該当バージョンの製品を使用されている場合は、バージョンアップを推奨します。バージョンアップが困難な場合は、ワークアラウンドの実施もご検討ください。
Web/メールのマルウェア脅威の観測情報
Webアクセス時におけるマルウェア検出
今回の対象期間において、Webアクセス時に検出したマルウェア種別の割合を図-5に示します。
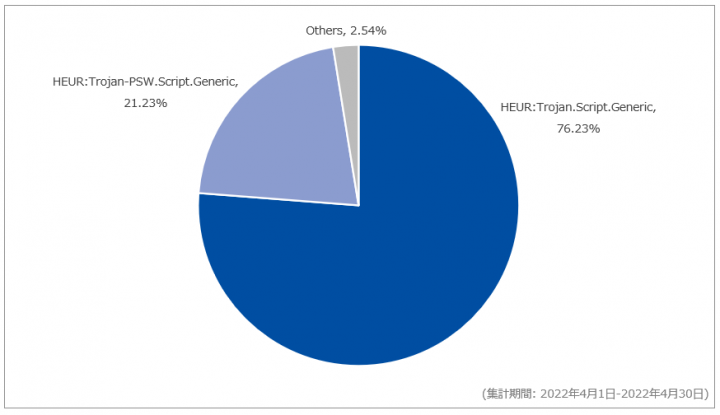
先月に引き続き、HEUR:Trojan.Script.Genericを最も多く検出しており、全体の76.23%を占めていました。当該シグネチャでは、コードの一部が難読化されたJavaScriptファイルを多く検出しています。検出したファイルには同一サイト内の異なるパスに格納されたPHPファイルを参照する処理が含まれていました。当該JavaScriptファイルを読み込むことで攻撃者が配置した任意のPHPファイルが実行される恐れがあります。本記事作成時における調査では参照先PHPファイルの処理の内容を確認することはできませんでした。
次点で多く検出したHEUR:Trojan-PSW.Script.Genericは全体の21.23%を占めていました。こちらも難読化されたJavaScriptファイルを確認しています。難読化されたコードの一部は、ユーザがフォームに入力したクレジットカードの情報などを窃取するスキミングコードに見受けられます。
メール受信時におけるマルウェア検出
対象期間における、メール受信時に検出したマルウェアの割合を図-6に示します。
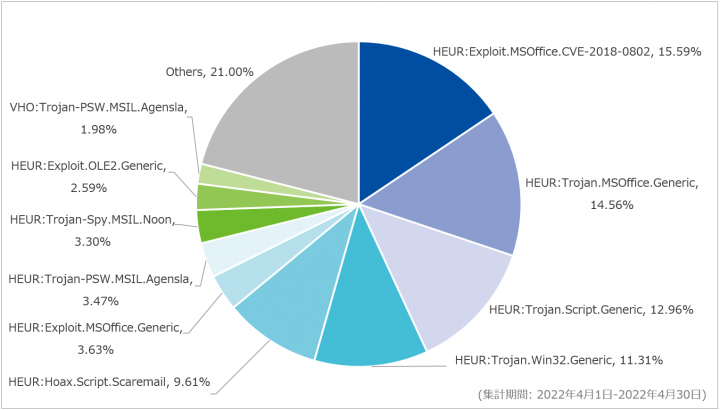
前月と比較してEmotetの検知数が減少し、グラフにも変化が表れています。対象期間内に最も多く検出したのはHEUR:Exploit.MSOffice.CVE-2018-0802で、全体の15.59%を占めていました。当該シグネチャではMicrosoft Office形式の請求書ファイルまたは発送通知ファイルに見せかけたDLLファイルを検出しています。これらのファイルはバンキングトロジャンであるLokibotや、情報窃取型マルウェアのFormbookであることを確認しています。次点で多く検出したのはHEUR:Trojan.MSOffice.Genericで14.56%を占めていました。当該シグネチャではEmotetを検出しており、依然として「Report」や「Form」、「INVOICE」といった単語をファイル名に含むXLSファイルを多く確認しています。
以下に、対象期間においてSOCで検出した、件名が日本語で脅威を含むメールに関する情報を示します。なお、以下は情報の一部であり、すべての脅威メールを網羅しているものではない点にご注意ください。
| 件名 | 添付ファイル |
|---|---|
|
|
4月よりEmotetの感染を狙ったメールにおいて、ZIP形式で圧縮されたショートカットリンク(LNK)ファイルが添付されていることを観測しています。従来のMicrosoft Office形式ファイルとは異なり、LNKファイルはダブルクリックしただけでEmotetに感染する可能性があります。調査時点でLNKファイルの検出数はそれほど多くはありませんが、ばら撒きに備えて、LNKファイル付きメールをフィルタリングするなどの対策を推奨します。
セキュリティインシデントカレンダー
| カテゴリ凡例 | |||||
|---|---|---|---|---|---|
| セキュリティ事件 | 脅威情報 | 脆弱性情報 | セキュリティ技術 | 観測情報 | その他 |
| 日付 | カテゴリ | 概要 |
|---|---|---|
| 4月1日(金) | セキュリティ事件 | 官公庁は、政府が提供する新型コロナワクチン接種証明書アプリケーションの問合せ対応において、BCC欄へ入力する宛先メールアドレスをTo欄へ入力したことにより、5件のメールアドレス情報が漏えいしたことを公表した。再発防止策として、メール送信時の宛先設定の確認を徹底するなど適正な個人情報の取扱いを行うとしている。 |
| 4月5日(火) | 脆弱性情報 | 海外のセキュリティ企業は、Androidバージョン9から12を搭載したSamsung社製の端末における、ローカルアプリケーションがユーザの操作なしで特権操作を実行できる脆弱性(CVE-2022-22292)の存在を公表した。プリインストールされている電話アプリケーションはシステム権限を使用して実行されており、コンポーネントに存在する脆弱性が悪用されるとユーザ認証をバイパスして特権操作が可能となる。当該脆弱性を修正したセキュリティアップデートは2月に公開されている。 |
| 4月8日(金) | セキュリティ事件 | 家電量販店は、グループ会社が運用するサーバが不正アクセスを受け、サーバ内に保存されたエアコン等の配送設置情報、荷物の受け取りサインの画像、写真の一部がサーバから削除されたことを公表した。不正アクセスにより外部へ情報が流出した可能性もあるとしている。流出した可能性がある情報は、77,656件とのこと。 |
| 4月8日(金) | セキュリティ事件 | 工業部品製造の子会社は、同社ネットワークが第三者から不正アクセスを受けたことを公表した。後日、VPN機器の脆弱性を悪用され、侵入された可能性が高いことが確認された。VPN機器の脆弱性を解消するとともに、不正アクセス発覚後に停止していたITインフラやソフトウェアなどの遮断及び停止を復旧し、すべての業務を再開したとのこと。 |
| 4月11日(月) | 脆弱性情報 | NGINX社は、NGINXのLDAP拡張機能に存在する脆弱性を公表した。細工したHTTPリクエストヘッダによりLDAPサーバへのリクエストパラメータが上書きできる脆弱性で、意図しないユーザがLDAP認証コンテンツへアクセスし、不正に情報を取得する可能性があるとのこと。対策として、NGINX設定ファイルのLDAP接続先に空文字を設定する、ログインフォームのユーザ名から特定メタ文字を除去する処理の追加といった緩和方法が示されている。 |
| 4月12日(火) | セキュリティ事件 | 米国司法省は、サイバー犯罪者が盗んだデータを売買するためなどに使われていたRaidForums Webサイトを差し押さえ、創設者兼最高管理者を刑事告発したことを公表した。なお、Webサイトの差し押さえ時点で、盗まれたデータベースの記録100億件以上が売りに出されていたとのこと。 |
| 4月12日(火) | 脆弱性情報 | Apache Software Foundationは、Apache Struts 2の脆弱性(CVE-2021-31805)を公開した。この脆弱性は2020年12月に公開された脆弱性(CVE-2020-17530)の修正が不完全であったというものであり、悪用されるとリモートコードが実行される可能性がある。修正版がバージョン2.5.30として公開されている。 |
| 4月15日(金) | セキュリティ事件 | ビル開発会社は、同社の業務で使用するクラウドサーバが外部からの不正アクセスを受け、顧客や取引先、同社社員・退職者の個人情報が流出した可能性があることを公表した。なお、流出した可能性がある個人情報は約4,600件とのこと。 |
| 4月15日(金) | セキュリティ事件 | GitHubは、Heroku及びTravis-CIに対して発行されたOAuthトークンが悪用されたことで、npmを含む数十の組織がプライベートリポジトリに対する不正アクセスを受けたことを公表した。影響を受けるアプリケーションに関連付けられているすべてのOAuthユーザトークンを取り消し、ユーザに通知する作業を開始したとのこと。 |
| 4月18日(月) | 脆弱性情報 | Lenovo社は、同社製ノートPCのBIOSに複数の脆弱性(CVE-2021-3970、CVE-2021-3971、CVE-2021-3972)が存在することを公表した。100種類以上のモデルに影響があるという。同脆弱性を修正するファームウェアアップデートについては順次公開されている。 |
| 4月26日(火) | 脅威情報 | JPCERT/CCは、2022年4月25日頃より、Emotetの感染に至るメールとして、ショートカットリンクファイル(LNKファイル)あるいはそれを含むパスワード付きZIPファイルを添付したメールが新たに観測されていることを公表した。ファイルを実行すると、スクリプトファイルが生成、実行され、Emotetに感染するとのこと。引き続き、不審なメールに含まれる添付ファイルやリンクは開かないように注意喚起をしている [1]。 |
| 4月28日(木) | セキュリティ事件 | アニメーション会社は、3月に公表した第三者による不正アクセスについて、4月8日に調査結果を公表した。不正アクセスの経緯として、同社従業員が業務上必要なソフトウェアを外部Webサイトよりダウンロードした際に、ランサムウェアの侵入起点となるソフトウェアが同時にダウンロードされるよう外部Webサイトが改ざんされていたとのこと。公表時点で、個人情報の漏えいは確認されておらず、影響を受けた業務はいずれも概ね正常化しているとのこと。 |
ソフトウェアリリース情報
| 日付 | ソフトウェア | 概要 |
|---|---|---|
| 4月1日(金) | Microsoft Edge 100.0.1185.29 | Microsoft社は、Microsoft Edgeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 4月1日(金) | Fortinet社複数製品 | Fortinet社は、複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 4月2日(土) | VMware社複数製品 | VMware社は、4月2日から6日にかけて複数製品の脆弱性に対するセキュリティアップデートを公開した。
|
| 4月4日(月) | Google Chrome 100.0.4896.75 | Google社は、Google Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 4月4日(月) | Android | Google社は、Androidにおける4月の月例セキュリティ情報を公開した。
|
| 4月4日(月) | Apache Struts 2.5.30 | Apache Software Foundationは、Apache Struts 2に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 4月5日(火) | Firefox 99.0 | Mozillaは、Firefoxに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 4月5日(火) | Citrix Hypervisor 8.2 CU1 LTSR、8.2、7.1 CU2 LTSR | Citrix Systems社は、Citrix Hypervisorに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 4月5日(火) | Aruba社複数製品 | Aruba社は、4月5日から6日にかけて複数製品の脆弱性に対するセキュリティアップデートを公開した。
|
| 4月5日(火) | FortiWAN 4.5.9 | Fortinet社は、FortiWANに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 4月7日(木) | Microsoft Edge 100.0.1185.36 | Microsoft社は、Microsoft Edgeに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 4月11日(月) | Google Chrome 100.0.4896.88 | Google社は、Google Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 4月12日(火) | Microsoft社複数製品 | Microsoft社は、複数のソフトウェアに対する4月の月例セキュリティ更新プログラムを公開した。
|
| 4月12日(火) | Siemens社複数製品 | Siemens社は、複数製品の脆弱性に対するセキュリティアップデートを公開した。
|
| 4月12日(火) | Adobe社複数製品 | Adobe社は、複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 4月12日(火) | Citrix Systems社複数製品 | Citrix Systems社は、複数の製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 4月12日(火) | Elementor Website Builder 3.6.3 | Elementor社は、WordPress PluginのElementor Website Builder 3.6.0から3.6.2に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 4月12日(火) | Git for Windows 2.35.2、2.35.3、2.36.0、2.36.1 | Git開発チームは、4月12日から20日にかけてGit for Windowsに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 4月13日(水) | Cisco Systems社複数製品 | Cisco Systems社は、4月13日から29日にかけて脆弱性に対するセキュリティアップデートを公開した。
|
| 4月13日(水) | Juniper社複数製品 | Juniper社は、Juniper Networks Contrail Networkingに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 4月14日(木) | Google Chrome 100.0.4896.127 | Google社は、Google Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 4月14日(木) | VMware Cloud Director 10.1.4.1、10.2.2.3、10.3.3 | VMware社は、VMware Cloud Directorの脆弱性に対するセキュリティアップデートを公開した。
|
| 4月14日(木) | PHP 7.4.29 | PHP開発チームは、PHPに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 4月15日(金) | Microsoft Edge 100.0.1185.44 | Microsoft社は、Microsoft Edgeに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 4月19日(火) | Oracle社複数製品 | Oracle社は、複数の製品に対する定期更新プログラムを公開した。
|
| 4月20日(水) | Drupal 9.2.18、9.3.12 | Drupalに存在する脆弱性に対するセキュリティアップデートが公開された。
|
| 4月26日(火) | Google Chrome 101.0.4951.41 | Google社は、Google Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 4月27日(水) | curl 7.83.0 | curl開発チームは、 curlに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 4月28日(木) | Microsoft Edge 101.0.1210.32 | Microsoft社は、Microsoft Edgeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
おわりに
この観測レポートは、いまインターネットで起こっている攻撃などの状況をまとめて提示することで、読者の皆様がより良い対策を実施できることを目的としてまとめて公開しています。一部の攻撃について、特にお客様を特定できてしまうような情報については除外してまとめていますが、本レポートに記載の内容は多くのお客様における傾向から作成しています。対策の推進にご活用いただければ幸いです。
脚注
- [1] JPCERTコーディネーションセンター, 'マルウェアEmotetの感染再拡大に関する注意喚起', 2022/04/26更新 ↩