2026年7月〜9月 観測レポート
本レポートでは、2026年7月から9月に発生した観測情報と事案についてまとめています。
目次
DDoS攻撃の観測情報
本項では、IIJサービスやバックボーンなどでIIJが対処したDDoS攻撃のうち、IIJ DDoSプロテクションサービスで検出した対象期間中の攻撃を取りまとめました。
攻撃の検出件数
対象期間における、DDoS攻撃の検出件数を以下に示します。
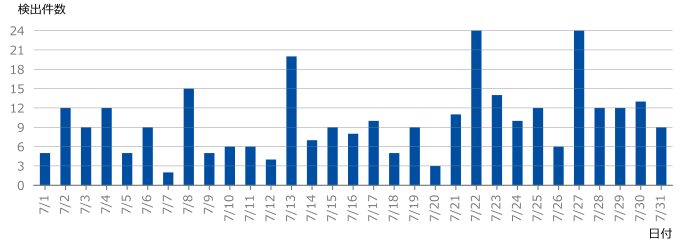
2026年7月に検出したDDoS攻撃の総件数は308件であり、1日あたりの平均件数は9.93件でした。期間中に観測された最も規模の大きな攻撃では、最大で約157万ppsのパケットによって約14.82Gbpsの通信が発生しました。この攻撃は主にUDP Floodによるものでした。最も長く継続したのもこの攻撃であり、約55分間継続していました。
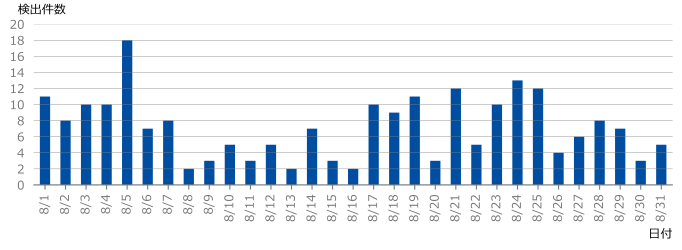
2026年8月に検出したDDoS攻撃の総件数は222件であり、1日あたりの平均件数は7.16件でした。期間中に観測された最も規模の大きな攻撃では、最大で約48万ppsのパケットによって約5.26Gbpsの通信が発生しました。この攻撃は主にTCP ACK Floodによるものでした。また、当月最も長く継続した攻撃は約2時間46分にわたるもので、最大で約973.52Mbpsの通信が発生しました。この攻撃も主にTCP ACK Floodでした。
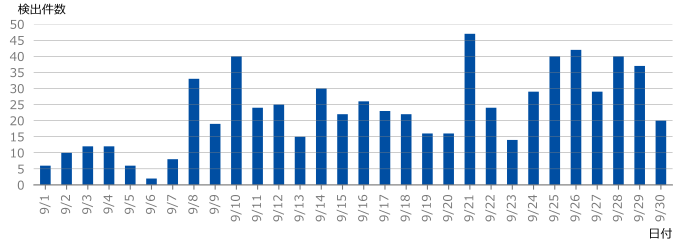
2026年9月に検出したDDoS攻撃の総件数は689件であり、1日あたりの平均件数は22.97件でした。期間中に観測された最も規模の大きな攻撃では、最大で約2254万ppsのパケットによって約102.58Gbpsの通信が発生しました。この攻撃は主にUDP Floodによるものでした。最も長く継続したのもこの攻撃であり、約50分間継続していました。
不正アクセス通信の観測情報
本項では、IIJサービスで検出した当月中の不正アクセス通信を取りまとめました。
IPS機器における攻撃検出
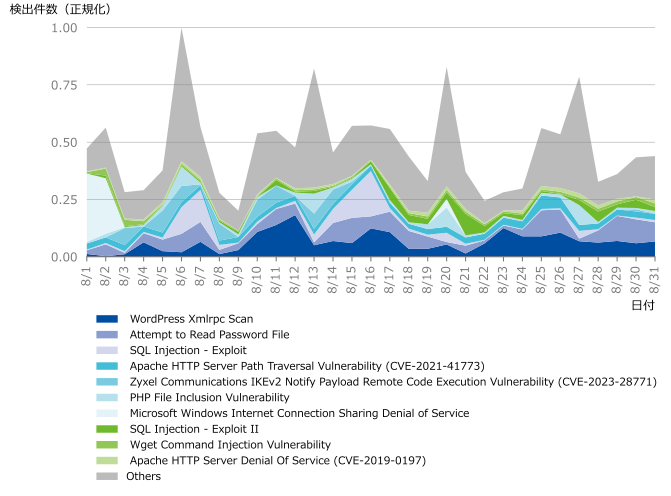
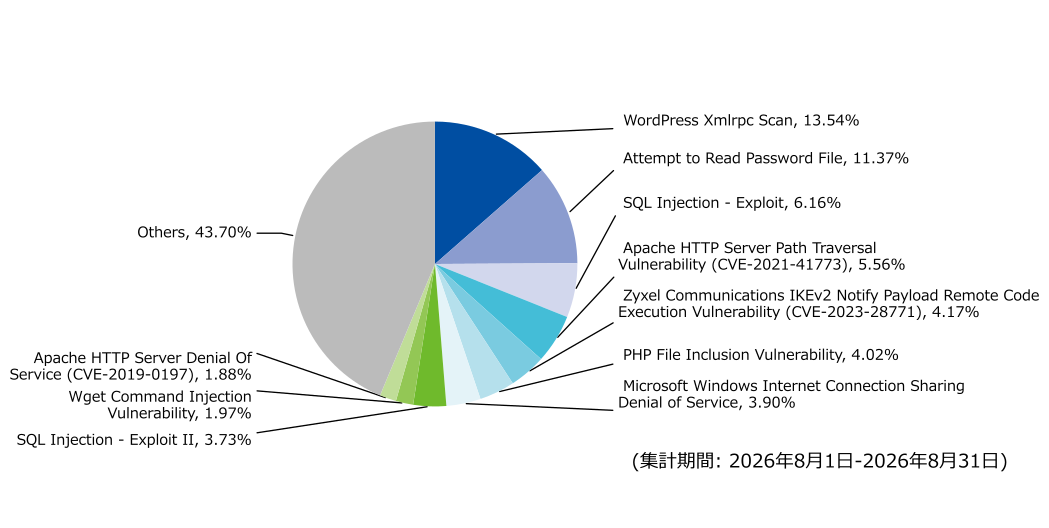
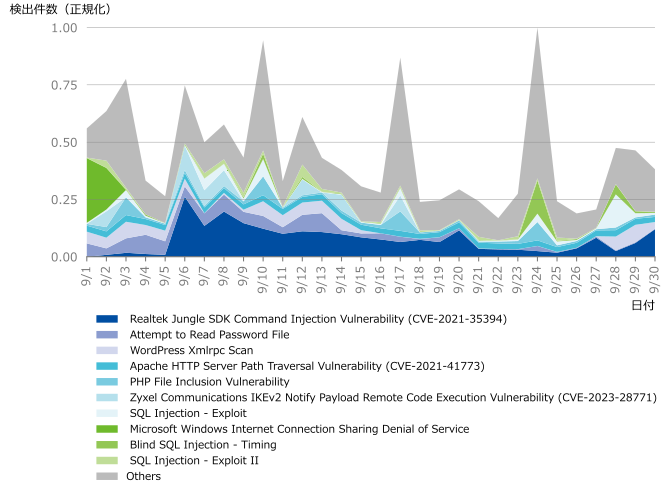
対象期間における、正規化した攻撃検出件数と攻撃種別トップ10の割合を以下に示します。攻撃検出件数の正規化は、対象期間において最も多く攻撃を検出した日付の件数を1としています。
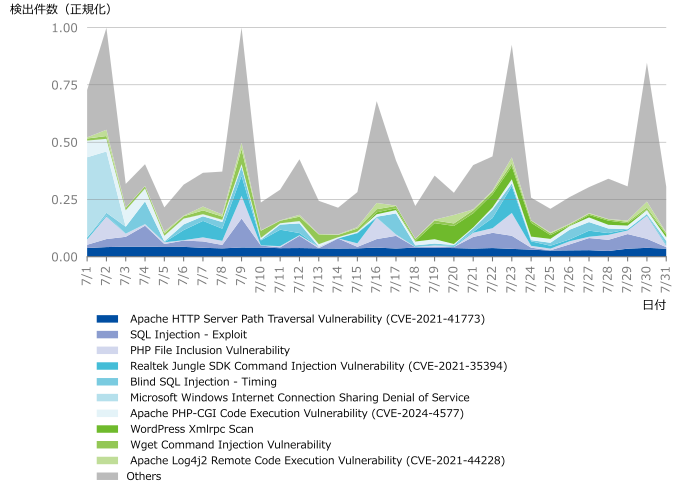
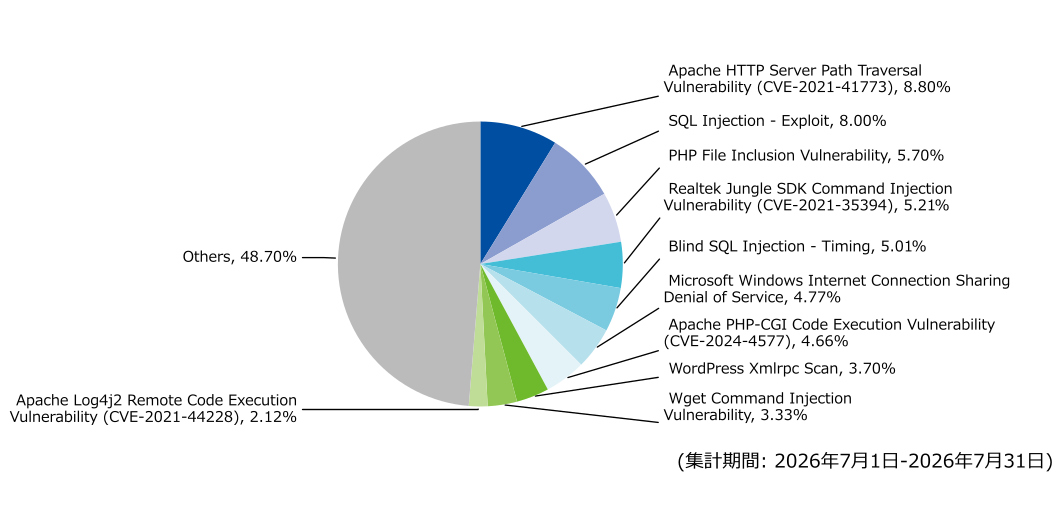
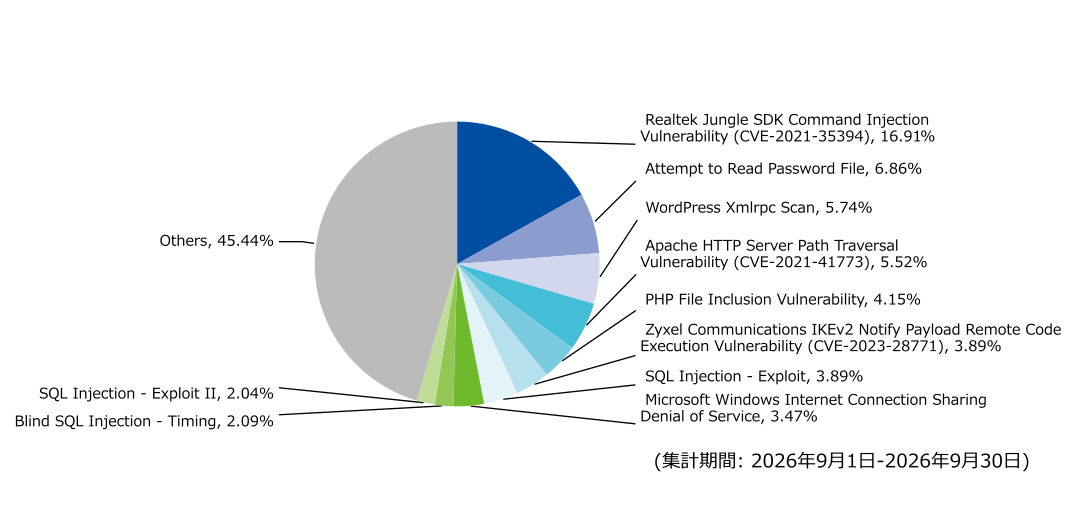
7月に最も多く検出したのはApache HTTP Server Path Traversal Vulnerability (CVE-2021-41773)で、全体の8.80%を占めていました。当該シグネチャでは6月に引き続きマイニングマルウェアであるRedTailへの感染を狙った通信を多く観測しています。
8月に最も多く検出したのはWordPress Xmlrpc Scanで、全体の13.54%を占めていました。当該シグネチャではWordPressのXML-RPCエンドポイントを探索する通信を観測しています。
9月に最も多く検出したのはRealtek Jungle SDK Command Injection Vulnerability (CVE-2021-35394)で、全体の16.91%を占めていました。当該シグネチャではClingと呼ばれるボットネットの感染拡大を目的とした通信を多く観測しています。
8月と9月は、共にAttempt to Read Password Fileを2番目に多く検出しました。当該シグネチャでは、認証情報に関するファイルをWebサーバから探索する通信を観測しています。8月の下旬から9月の中旬にかけては、複数のWebサービスのクローラのようにUser-Agentを偽装した通信が増加していました。同様の特徴を持った通信の送信元IPアドレスは多数あり、その中の1つはJPCERTコーディネーションセンター(JPCERT/CC)の注意喚起[1]においてケースBの不審な送信元IPアドレスとして挙げられているものでした。また、単一の送信元IPアドレスであっても、通信ごとにUser-Agentとして異なる文字列が用いられることを確認しています。
マルウェア脅威の観測情報
本項では、IIJサービスで検出した当月中のマルウェア脅威を取りまとめました。
Webアクセス時における脅威検出
対象期間において、Webアクセス時に検出した脅威種別の割合を以下に示します。
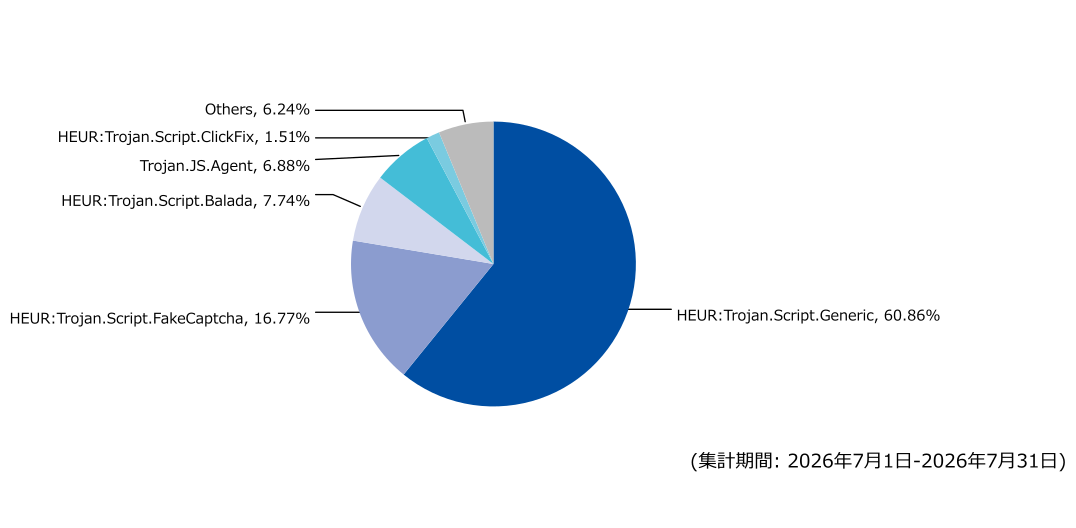
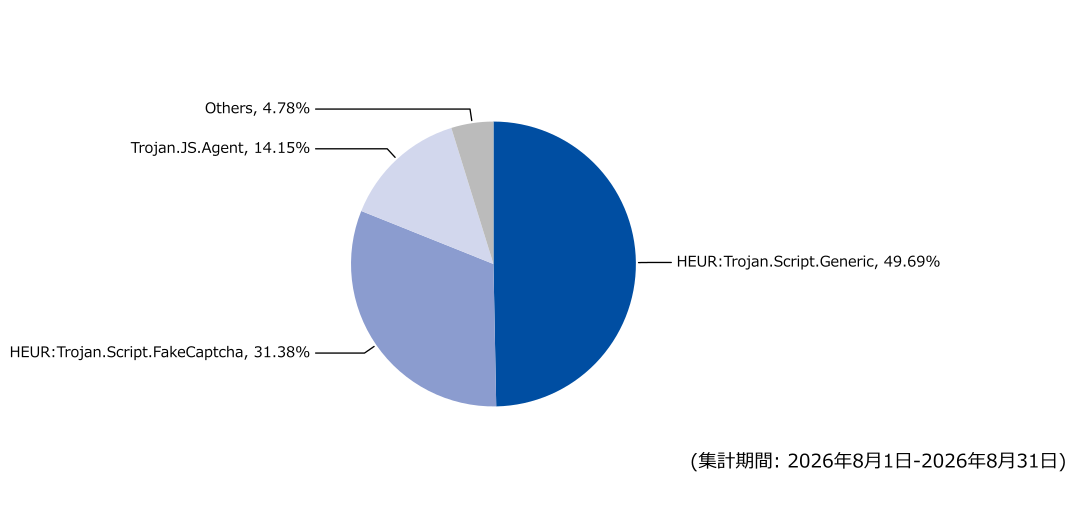
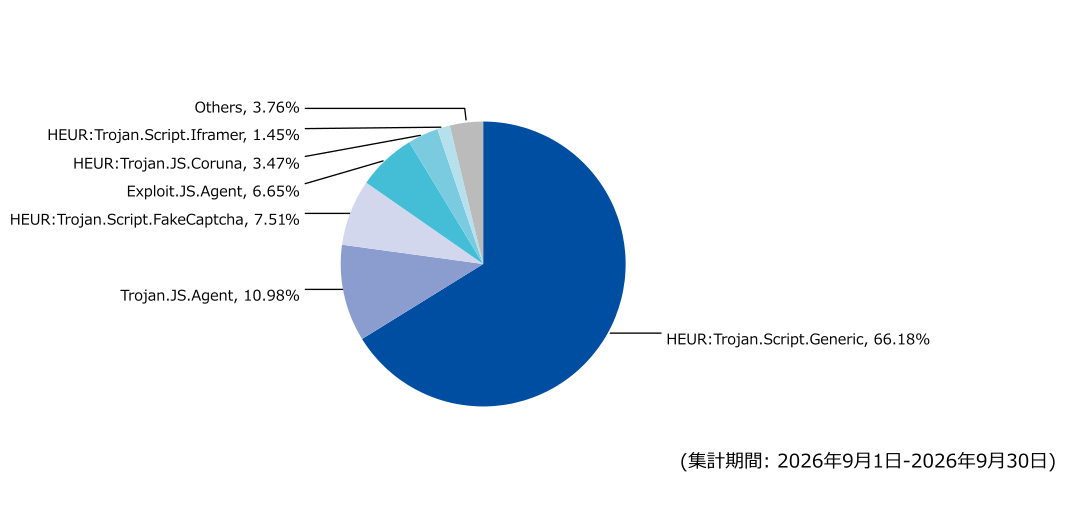
対象期間では、すべての月においてHEUR:Trojan.Script.Genericを最も多く検出しており、この傾向は2026年1月から継続しています。当該シグネチャでは、Parrot TDSの特徴を持ったJavaScriptファイルに加え、二重に難読化された悪意あるコードを復号して実行するスクリプトを検出しています。また、HEUR:Trojan.Script.FakeCaptchaとTrojan.JS.Agentが上位にランクインする傾向もこれまでと同様ですが、7月にはHEUR:Trojan.Script.Baladaにて、著作権表示やライセンス情報を含む正規のjQueryプラグインに難読化した悪意あるコードが追加されたJavaScriptファイルを検知しました。さらに、9月にはExploit.JS.Agentにて、ランサムウェア攻撃グループが使用するC2サーバのIoCに紐づくドメインにて提供されるリモートコード実行用スクリプトを検知しました。
メール受信時における脅威検出
対象期間において、メール受信時に検出した脅威種別の割合を以下に示します。
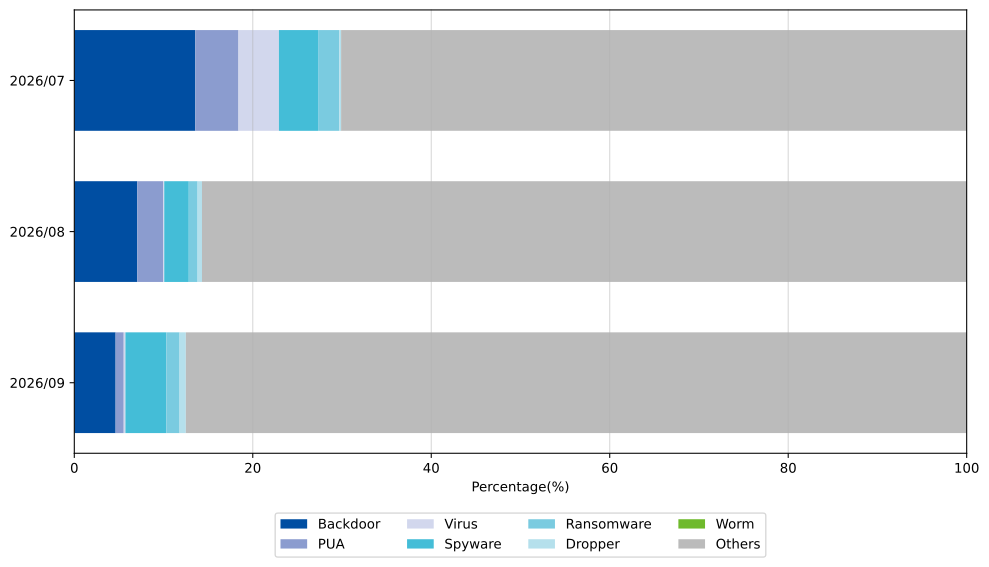
7月に最も多く検出したのはBackdoorのカテゴリで全体の13.56%を占めました。このシグネチャでは、電子請求書サービスの適格請求書発行を装い、遠隔操作ツール型マルウェアのVenomRATへの感染を狙ったメールを多く検出しました。また、海外の支払明細の控えを装い、遠隔操作ツール型マルウェアのXWormへの感染を狙ったメールに加え、船舶の寄港に関する見積依頼を装い、情報窃取型マルウェアのFormBookへの感染を狙ったメールも多く検出しました。
8月もBackdoorのカテゴリの検知が最も多く7.06%を占めました。前月に続き、電子請求書サービスの適格請求書発行を装い、遠隔操作ツール型マルウェアへの感染を狙うメールを多く検出しており、ValleyRATへの感染を狙ったものも観測しました。
9月はBackdoorのカテゴリの検出が最も多く4.63%、次いでSpywareのカテゴリが4.58%を占めました。引き続き、電子請求書サービスの適格請求書発行を装い、遠隔操作ツール型マルウェアへの感染を狙ったメールに加え、海外の見積依頼や注文書を装い、情報窃取型マルウェアのAgent Teslaへの感染を狙ったメールなどを検出しました。
対象期間に観測された件名に日本語を含むメールにおいては、情報窃取型マルウェアであるAgent TeslaやVIPKeylogger、遠隔操作ツール型マルウェアのVenomRATやValleyRATに感染させることを狙ったものを検出しています(表-1)。以下の情報は一部であり、すべての脅威メールを網羅しているものではない点にご注意ください。
| 件名 | 添付ファイル名 | 感染するマルウェア |
|---|---|---|
| 【<実在するサービス名>】電子インボイス発行完了のお知らせ | Tax_436454367.zip RKM-20260614-1514.zip |
VenomRAT |
| 電子インボイス発行完了のお知らせ | RKM-20260805-1514.7z RKM-20260817-3684.zip RKM-20260904-1514.7z |
ValleyRAT |
| 件名: 発送 MR-156528 | 発送 MR-156528.zip | Agent Tesla |
| 見積依頼> ‘IONIAN SEA’ FTC-E4211926-01-S461 MSD3 | 見積依頼書E4211926_01_S461.zip | VIPKeylogger |
| 税務関連資料ご確認のお願い | 税務調査.img | ValleyRAT |
セキュリティイベントカレンダー
本項では、日本を中心に世界中で発生したセキュリティに関する出来事を取りまとめました。
| カテゴリ凡例 | ||||
|---|---|---|---|---|
| セキュリティ事件 | 脅威情報 | 脆弱性情報 | 観測情報 | その他 |
| 日付 | カテゴリ | 概要 |
|---|---|---|
| 2026年7月 | [–] | |
| 7月1日(水) | その他 | Anthropic社は、6月に一度公開し、非公開としたClaude Fable 5を再度公開した。米国政府の指示により公開を停止していたが、安全対策を回避する手法に対する対策を追加した上での再公開としている。 |
| 7月1日(水) | セキュリティ事件 | ITソリューションを提供する会社は、学校向けにデバイス販売を行うECサイトにおいて不正アクセスが発生したことを公表した。約16.5万件の氏名、住所、電話番号、メールアドレス、会員ID、所属校、購入情報が漏えいしたとのこと。 |
| 7月3日(金) | セキュリティ事件 | オフィス向けサービスを展開する会社は、送信した電子メールに誤って顧客リストを添付していたことを公表した。当該リストには約12.7万件の氏名、住所、電話番号、メールアドレス、勤務先が含まれていたとのこと。 |
| 7月6日(月) | セキュリティ事件 | 大手通信事業者は、前月に公表していたISP事業者向けメールシステムに対する不正アクセスの詳報を公開した。調査は8月まで行われ、最終的には約125万件のメールアカウント及び一部のハッシュ化されたパスワードが漏えいしたものと結論付けられた。 |
| 7月8日(水) | その他 | 自治体は、庁内で使用されていた約1万個のUSBメモリを調査したところ、その内の47個からマルウェアを検知したことを公表した。 |
| 7月11日(土) | セキュリティ事件 | 私立大学は、学生及び教職員がフィッシングメール経由でアカウント情報を攻撃者に窃取され、当該アカウントが第三者に使用されたことを公表した。大学内外に同アカウントを用いて、迷惑メールやフィッシングメールが多量に送付された。本事象の対応に伴い、講義が1週間に渡って休講となった。 |
| 7月13日(月) | セキュリティ事件 | 食品事業を展開する会社は、不正アクセスにより同社のシステムに障害が発生していることを公表した。これにより同社の入出庫業務や出荷業務が停止し、複数のスーパーマーケットやレストランにおいて一部商品の品切れや営業時間短縮などの影響が生じた。また、その後の調査により影響を受けたサーバに個人情報が含まれていたことが判明したため、事象についても公表された。 |
| 7月14日(火) | 脆弱性情報 | セキュリティ研究者は、Windows 11において権限昇格が可能となる脆弱性を公表した。本件はLegacyHiveと呼ばれており、特定の条件を満たす場合において、対象とするユーザのレジストリ情報を自身の権限で変更できてしまうものである。概念実証コード(PoC)も公開されており、Microsoft社が同日に公開した、2026年7月のセキュリティ更新プログラムを適用している環境でも動作するとのこと。本脆弱性にはCVE-2026-62832が割り当てられ、2026年8月のセキュリティ更新プログラムで修正された。 |
| 7月14日(火) | 脆弱性情報 | Microsoft社は、同社製品に関する月例のセキュリティ更新プログラムを公開した。7月分としては622件の脆弱性が挙げられている。5月以前に修正された脆弱性は毎月200件未満であり、6月の更新で206件程度であったことから、発見・修正された脆弱性の件数が大幅に増加している。8月の更新では一度減少したが457件あり、その後9月には999件、10月には1,453件と、発見・修正された脆弱性の件数は年の前半と比較して大幅に増加している。 |
| 7月17日(金) | 脆弱性情報 | コンテンツ管理システム(CMS)である、WordPressのバージョン7.0.2が公開された。本バージョンでは2つの脆弱性が修正されているが、バージョン6.9以降のWordPressにおいて両脆弱性を組み合わせると、遠隔からコードを実行できる可能性がある。両脆弱性を組み合わせた攻撃はwp2shellと呼ばれており、米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)の既知の攻撃カタログ(KEV)にも記載されている。
|
| 7月21日(火) | セキュリティ事件 | OpenAI社は、同社が開発していたモデルの検証中に、社外となるHugging Faceに攻撃を実行していたことを公表した。同モデルはOpenAI社内に存在していたゼロデイ脆弱性を特定し、それを用いてサンドボックスを脱した後、Hugging Faceの脆弱性を狙う活動をしたとのこと。 同社が同様の事象がないか確認していたところ、同社のモデルがオーストラリア政府機関のWebサイトに対しても活動していたことが確認された。この活動の中では、非公開情報に対してアクセスする方法を発見しており、その手段を用いて技術情報やソースコードなどを確認する挙動もあったとのこと。 また本件を受けてAnthropic社が自社のClaudeを調査したところ、同様にインターネット上のシステムに対する攻撃が3件発生していたことが、7月30日に公表された。
|
| 7月24日(金) | セキュリティ事件 | ECサイトを運営する企業は、同社のシステムが第三者によりアクセスされ、情報が漏えいしたことを公表した。約772万件の氏名、住所、電話番号、メールアドレス、生年月日、性別が漏えいした。 |
| 7月26日(日) | セキュリティ事件 | ゲームソフトの開発者は、公式Discordサーバが乗っ取られたため、参加者に一時退出することを推奨した。ユーザが作成したカスタムコンテンツに関する問題が報告されており、開発者がそのコンテンツの挙動を確認していたところ、検証に使用していた端末が感染し、Discordの認証が突破されたとのこと。当該Discordサーバは翌日に復旧した。 |
| 7月30日(木) | セキュリティ事件 | インターネット関連サービスを提供する会社は、同社が提供する一部システムの管理用アカウントの認証情報が第三者に取得され、システムにアクセスされたことを公表した。これによりユーザの情報が取得・閲覧されたほか、アプリケーションにおいては不正なプッシュ通知が送信されていたとのこと。 |
| 7月31日(金) | セキュリティ事件 | マッサージ・エステサロンの予約サービスを展開する会社は、同社が提供する店舗向け予約・顧客管理システムに対して発生した不正アクセス事案を公表した。攻撃者はデータベースへアクセスし、データの取得と外部転送を行った。影響を受けたレコードは約3,300万件とのことで、同サービスを複数回利用したユーザは複数のレコードに含まれている。漏えいした情報は、氏名、生年月日、性別、住所、電話番号、メールアドレス、備考欄(健康状態などを含む)であるとのこと。 |
| 2026年8月 | [–] | |
| 8月1日(土) | セキュリティ事件 | ECサイト構築・運営支援サービスを提供する会社は、同社のサービスが不正アクセスを受け、購入者情報が外部に送信されたことを公表した。その後の調査で、延べ約885万件の購入者情報、配送先情報、暗号化された会員ID及びパスワード、クレジットカード名義、カード番号の一部、有効期限、店舗関連情報などが送信されたとのこと。 |
| 8月3日(月) | セキュリティ事件 | 出版社は、社員がフィッシングサイトに入力した認証情報により当該ユーザのアカウントにログインされ、当該ユーザを装ったフィッシングメールが送信されたことを公表した。また、連絡先情報についても窃取されたとのこと。 |
| 8月4日(火) | セキュリティ事件 | 電力会社は、同社が利用する一部システムに関する資格情報が第三者に利用され、当該アカウントの電子メールやグループ内の連絡先情報が閲覧された可能性があることを公表した。閲覧された情報には同社グループ内に限らず、関係機関、自治体、取引先などの会社・団体名、役職、氏名、メールアドレス、電話番号が含まれている。 |
| 8月4日(火) | セキュリティ事件 | 営業及びマーケティングの支援事業を行う会社は、同社のGitHubリポジトリの認証情報が漏えいし、第三者によりアクセスされたことを公表した。リポジトリには同社の開発データに加えて、氏名、メールアドレス、電話番号が含まれており、それらが漏えいした可能性がある。 |
| 8月5日(水) | セキュリティ事件 | 通信社は、同社が利用する一部システムに関する資格情報が第三者に利用され、約6,000件の氏名、メールアドレス、部署名、役職名などの情報が取得されたほか、一部アカウントではメール本文や保存ファイルなどが閲覧された可能性があることを公表した。 |
| 8月7日(金) | セキュリティ事件 | 独立行政法人は、同法人が利用する一部システムに関する資格情報が第三者に利用され、ユーザのメールボックスに保管されていたメールが一部、外部に漏えいしたことを公表した。 |
| 8月10日(月) | セキュリティ事件 | スポーツジムの経営などを行う会社は、同社が運営するオンラインストアに入力情報を外部送信するプログラムが設置され、利用者情報が漏えいした可能性があることを公表した。対象は2026年5月1日から8月5日までに同サイトで注文または情報を入力した利用者で、氏名、住所、電話番号、メールアドレス、クレジットカードの番号・有効期限・セキュリティコードが含まれる。 |
| 8月12日(水) | 脆弱性情報 | セキュリティ研究者は、Windows Defenderに存在する脆弱性を公表した。本件はShieldBreakと呼ばれており、既知の脆弱性であるRoguePlanet(CVE-2026-50656)の修正が不十分であることに起因していると主張している。本件を公開した研究者は、7月14日にLegacyHiveを公開した者と同一人物である。 |
| 8月15日(土) | セキュリティ事件 | システムインテグレータは、第三者が同社のVPNアカウントを悪用して社内ネットワークに侵入し、一部のサーバにランサムウェア攻撃を行ったことを公表した。営業情報、取引情報、取引先の顧客、顧客及び同社従業員の個人情報が漏えいした可能性があるとのこと。後に数件、本侵害に関連する漏えい事案が同社サービスのユーザとなる企業から公表されている。 |
| 8月17日(月) | セキュリティ事件 | ホスティングサービスなどを提供する企業は、同社が提供するサービスに第三者によるアクセスが発生し、顧客領域内に保存された情報に意図せずアクセスされた可能性があることを公表した。その後の調査において、同社の販売管理システムにもアクセスがあり、約136万アカウントの会員ID、会社名、部署名、住所、氏名、電話番号、メールアドレス、生年月日、性別、契約情報などが漏えいしたことも公表された。 |
| 8月18日(火) | セキュリティ事件 | ライブやイベントなどに関連する事業を行う会社は、同社が使用しているBIツールに対して第三者によるアクセスが発生し、ツール内に保管されていたデータがダウンロードされたことを公表した。退会済も含む、同社のサービスを利用したユーザの氏名、住所、電話番号、メールアドレス、生年月日、性別、購買履歴、決済金額、サービス利用状況、応援対象タレントの選択状況などが、約17万件漏えいしたとのこと。 |
| 8月20日(木) | セキュリティ事件 | 2025年日本国際万博協会は、業務の委託先においてMicrosoft 365への第三者によるアクセスが発生し、催事の関係者や出演者に関する情報を含むメールや添付ファイルがアクセスされた可能性があることを公表した。 |
| 8月28日(金) | セキュリティ事件 | カー用品店は、同社の予約システムに第三者によるアクセスが発生し、一部会員の情報が外部へ漏えいした可能性があることを公表した。その後の調査で、最大約180万人の氏名、電話番号、メールアドレス、会員番号が漏えいした可能性があることが判明した。 |
| 8月28日(金) | セキュリティ事件 | リサイクルショップを経営する企業は、同社子会社のECサイトが第三者によりアクセスされ、約13.6万件の個人情報が漏えいしたことを公表した。スタッフアカウントが使用され、顧客情報の一括エクスポートが2回実行されていたとのこと。カスタマーID、氏名、住所、電話番号、生年月日、メールアドレス、メールマガジンの購読有無、注文回数、合計購入金額、ポイント情報などが漏えいした。 |
| 2026年9月 | [–] | |
| 9月4日(金) | その他 | SSL/TLSサーバ証明書を発行する企業は、同社の中間認証局(中間CA)証明書の更新に際して、手続き上の不備があり、新中間CAを認証局とする証明書を失効させる必要があることを公表した。本記事公開時点において、新中間CA証明書はWebブラウザベンダの審査中であり、完了するまでは利用できないことから、同社は別会社が発行する証明書を代替として提供している。 |
| 9月8日(火) | セキュリティ事件 | 私立大学は、同校の学生用アカウントが第三者により利用され、当該アカウントから迷惑メールが送信されたことを公表した。対策として、学生アカウントの多要素認証の利用を必須化したとのこと。なお教職員アカウントについては必須化済みであったとのこと。 |
| 9月9日(水) | セキュリティ事件 | 採用管理システムを提供する企業は、同社のプラットフォームが第三者によりアクセスされ、システムを利用する企業及び応募者の個人データが漏えいしたことを公表した。漏えいした情報には約39万件の氏名、メールアドレス、電話番号などの個人情報が含まれる。また、前述の件数の内、約3万件においては、雇用契約情報、個人番号、基礎年金番号、金融機関口座情報なども漏えいしたとのこと。後に数件、本侵害に関連する漏えい事案が同社サービスのユーザとなる企業から公表されている。 |
| 9月9日(水) | セキュリティ事件 | 自治体が運営する就職支援サイトが改ざんされ、iOSデバイスで当該サイトの会員として登録すると、偽の警告広告が表示されていたことが公表された。当該広告は有料アプリケーションのインストールへ誘導するものであった。アプリケーションをインストールした場合はアンインストールのみでなく、自動継続課金の解約が必要であるため、同サイトは注意を呼びかけている。 |
| 9月11日(金) | セキュリティ事件 | デジタル庁は、ガバメントソリューションサービスが第三者によりアクセスされ、職員など約24万6,000件の個人情報が漏えいした可能性があることを公表した。6月25日に保守運用担当者のアカウントを使用した大量のファイルアクセスを検知し、その後の調査にて、第三者がVPN機器の脆弱性を悪用して侵入していたことが判明した。 |
| 9月11日(金) | セキュリティ事件 | 製薬会社は、同社の通信販売で使用しているシステムが第三者によりアクセスされたことを公表した。これにより、顧客対応で使用している通話音声データ及び付随する情報が漏えいした可能性があるとのこと。 |
| 9月11日(金) | セキュリティ事件 | デジタル整理券システムを提供する企業は、同社が提供するシステムの管理システムに対して第三者によるアクセスが発生し、一部ユーザの抽選結果が改ざんされたことを公表した。影響を受けたユーザは特定されており、同システムを使用していた映像制作会社が個別に補填を案内したとのこと。 |
| 9月15日(火) | セキュリティ事件 | フィットネスサービスを提供する企業は、同社がデータ分析に使用していたツールが第三者によりアクセスされたことを公表した。これにより、退会済みを含む、約44万件のメールアドレス、ニックネーム、性別、生年月日、住所(都道府県まで)、身長、体重、活動量、利用状況、暗号化されたパスワード、一部決済情報などが漏えいした。また、法人の福利厚生制度を通じて同サービスを利用していた場合は、氏名、法人名、従業員番号も漏えいしたとのこと。 |
| 9月16日(水) | セキュリティ事件 | ソフトウェア企業は、同社が提供する画像共有サービスで使用されているデータが第三者によりアクセスされたことを公表した。これにより、約2,362万ユーザの氏名またはニックネーム、メールアドレス、パスワードのハッシュ値、利用者ID、端末ID、外部サービスの認証トークン、契約プランなどが漏えいした。また、画像に関するメタデータも約4.9億件が漏えいしており、それにはアップロード元IPアドレス、User-Agent、EXIF情報、画像タイトル、OCRテキスト、非公開画像のパスフレーズなどが含まれているとのこと。 |
| 9月23日(水) | セキュリティ事件 | ケーブルテレビ事業者が提供するインターネット接続サービスにおいて、インターネットへのアクセスがし辛い状況が発生していた。同社がユーザ向けに提供している参照用DNSサーバに対して外部から多量のアクセスがあり、名前解決が失敗したことが原因であったとのこと。 |
| 9月25日(金) | セキュリティ事件 | カーシェアリングサービスを提供する企業は、同社サービスが第三者によりアクセスされ、情報が漏えいしたことを公表した。退会済みを含む、約660万件の氏名、住所、生年月日、電話番号、メールアドレス、免許情報、本人確認書類、法人会員情報などが対象であった。うち約160万件においては運転免許証画像、現住所確認書類画像、学生証画像、家族確認書類画像も漏えいしていた。本件が公表された後、信用情報機関への申請が急増したり、免許証の再発行可否が話題になったりするなどの影響が生じた。 |
| 9月26日(土) | セキュリティ事件 | レンタカーサービスを提供する企業は、同社のアプリケーションで使用しているシステムが第三者にアクセスされ、一部会員の情報が閲覧された可能性があることを公表した。閲覧された情報には氏名、電話番号、メールアドレス、ログインID、利用履歴、運転免許証情報(免許証番号、住所、生年月日)、クレジットカード番号下4桁、名義人名などが含まれる。 |
| 9月26日(土) | セキュリティ事件 | 鉄道事業者は、ランサムウェアにより同社のシステムに障害が発生していることを公表した。鉄道の運行には影響しなかったが、グループ企業が提供する小売店における決済、ポイント付与、ホテル予約などが影響を受けた。 |
| 9月27日(日) | セキュリティ事件 | 出版事業者は、同社が運営するECサイトが第三者からのアクセスを受け、ユーザの一部情報が漏えいしたことを公表した。退会済みを含む、最大で約44万件のメールアドレスと、一部ユーザの氏名及び住所(都道府県まで)が影響を受けたとのこと。 |
| 9月27日(日) | 脆弱性情報 | Citrix社は、同社が提供するNetScaler ADC及びNetScaler Gatewayの脆弱性情報を公開した。CISAは、本脆弱性が既に脅威アクタにより悪用されているとしている。
|
| 9月28日(月) | セキュリティ事件 | 宿泊施設向けの予約管理システムを提供する企業は、同社サービスが第三者にアクセスされ、意図しないメッセージが予約者に対して送信されていたことを公表した。最大で445万件の氏名、電話番号、メールアドレス、宿泊施設名、チェックイン・チェックアウト日、宿泊料金などが閲覧された可能性がある。 |
| 9月28日(月) | セキュリティ事件 | 出版社は、同社が運用するブロガーの情報管理・連絡用システムが第三者によりアクセスされ、登録されていた情報が漏えいしたことを公表した。漏えいした情報には2,835件のブロガーの、氏名、メールアドレス、住所、電話番号、生年月日、性別、職業、プロフィール情報、SNS情報、結婚情報、子の有無、身長、肌タイプなどが含まれる。また、案件情報は同システムから送信したメール情報も含まれるとのこと。本事象はCMSの設定の不備により特権アカウントが作成され、APIリクエストを繰り返し実行されたことが原因であるとのこと。 |
| 9月29日(火) | セキュリティ事件 | プレイガイド運営会社は、同社が提供するプラットフォームが第三者にアクセスされ、一部ユーザの個人情報が漏えいしたことを公表した。同プラットフォームで払戻しを受けたユーザの一部が対象となっており、返金方法によって漏えいした情報が異なった。対象となった情報はメールアドレス、カナ氏名、振込先口座情報、郵便振替払出証書の送付先情報(郵便番号、住所、氏名)などであった。 |
| 9月29日(火) | セキュリティ事件 | コンビニエンスストアチェーンは、同社の会員情報を保有するサーバが第三者にアクセスされ、会員情報が漏えいしたことを公表した。漏えいした情報には約57万アカウントの氏名、性別、生年月日、住所、電話番号、メールアドレス、入会年月日、退会年月日が含まれる。不正に退会処理が行われたことに起因し、事象が判明したとのこと。 |
| 9月29日(火) | セキュリティ事件 | 運送会社は、同社が提供するサービスが第三者にアクセスされ、当該サービスを利用したユーザの個人情報が漏えいしたことを公表した。これにより約526万件の、同サービスの利用者(主に発送者)に関する氏名、住所、電話番号、メールアドレス、商品明細、社内管理用情報などが漏えいした。また、約5万件においては配送先の氏名、住所、電話番号、送り状番号も漏えいしたとのこと。 |
| 9月29日(火) | セキュリティ事件 | 日本郵便株式会社は、同社が提供するサービスが第三者にアクセスされ、19名分の情報が取得されたことを公表した。該当ユーザの氏名、住所、生年月日、性別、電話番号、メールアドレス、勤務先状況、家族状況、住所録に登録されていた情報、同社提供アプリケーションで作成された送り状情報などが漏えいした。 |
| 9月30日(水) | その他 | 情報処理推進機構(IPA)は、情報セキュリティ全般に関する状況をまとめた「情報セキュリティ白書2026」のPDF版を先行公開した。
|
| 9月30日(水) | セキュリティ事件 | 福利厚生サービスを提供する企業は、同社の企業・団体担当者向けの機能において、本来はアクセスできないはずの、他社従業員の個人情報が表示される状況であったことを公表した。対象は2,322企業の13,460名で、社員番号、氏名、性別、生年月日、企業・団体名、所属・役職、入退社情報が漏えいしたとのこと。 |
| 9月30日(水) | セキュリティ事件 | 運送会社は、同社が提供するインターネット貨物システムが第三者によりアクセスされ、個人情報が漏えいした可能性があることを公表した。本記事作成時点では漏えい対象などは調査中であるが、荷物の配送状況を確認するシステムが停止するなど、影響が生じている。 |
| 9月30日(水) | セキュリティ事件 | レストランチェーンは、同社グループ会社に応募したアルバイト採用に関する個人情報が漏えいしたことを公表した。本件は同月に情報漏えいが公表された採用管理サービスを使用していたことに起因している。同社は当該サービスを2024年6月時点で解約しており、応募者の情報は契約終了時に消去されたものと認識していたが、実際は採用管理サービスのデータベースに残存していた。 |
おわりに
この観測レポートは、いまインターネットで起こっている攻撃などの状況をまとめて提示することで、読者の皆様がより良い対策を実施できることを目的としてまとめて公開しています。一部の攻撃について、特にお客様を特定できてしまうような情報については除外してまとめていますが、本レポートに記載の内容は多くのお客様における傾向から作成しています。対策の推進にご活用いただければ幸いです。
脚注
- [1] JPCERT/CC, 直近で相次いでいる国内組織における不正アクセスに関する注意喚起, 2026/10/08 ↩