wizSafe Security Signal 2022年8月 観測レポート
- 2022年8月観測レポートサマリ
- DDoS攻撃の観測情報
- IIJマネージドセキュリティサービスの観測情報
- Web/メールのマルウェア脅威の観測情報
- セキュリティインシデントカレンダー
- ソフトウェアリリース情報
2022年8月観測レポートサマリ
本レポートでは、2022年8月中に発生した観測情報と事案についてまとめています。
当月はDDoS攻撃の総攻撃検出件数は前月と比較し増加しています。最大規模を観測した攻撃は主にDNSやLDAPなど複数のプロトコルを用いたUDP Amplificationで先月と近い水準でした。また、この攻撃は最長時間を観測した攻撃でもありました。
IPS/IDSにおいて検出したインターネットからの攻撃について、当月もSQLインジェクションが最も多く観測されています。次点ではNetis社及びNetcore社製ルータの脆弱性を悪用したMiraiの攻撃を観測しています。
Webサイト閲覧時における検出では、ブラウザ情報やCookieの窃取を狙うJavaScriptが多く観測されています。不審なメールの分析では、意図しないWebサイトへリダイレクトを試みるHTMLファイルを最も多く観測しています。次点では情報窃取型マルウェアのFormBookやLokiBotへの感染を狙ったメールなどを観測しています。
DDoS攻撃の観測情報
本項では、IIJマネージドセキュリティサービスやバックボーンなどでIIJが対処したDDoS攻撃のうち、IIJ DDoSプロテクションサービスで検出した当月中の攻撃を取りまとめました。
攻撃の検出件数
以下に今回の対象期間で検出した、DDoS攻撃の検出件数を示します。
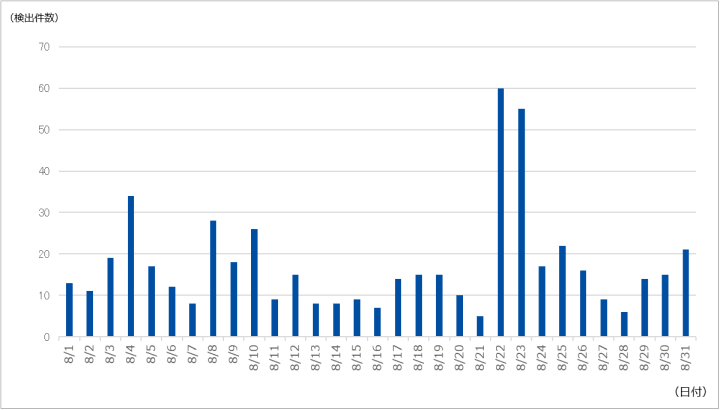
今回の対象期間で検出したDDoS攻撃の総攻撃検出件数は536件であり、1日あたりの平均件数は17.29件でした。期間中に観測された最も規模の大きな攻撃では、最大で約36万ppsのパケットによって2.62Gbpsの通信が発生しました。この攻撃は主にDNSやLDAPなど複数のプロトコルを用いたUDP Amplificationでした。当月最も長く継続した攻撃もこの通信であり、およそ20分にわたって攻撃が継続しました。
IIJマネージドセキュリティサービスの観測情報
以下に、今回の対象期間に検出した1サイト当たりの攻撃検出件数(図-2)と攻撃種別トップ10の割合(図-3)を示します。
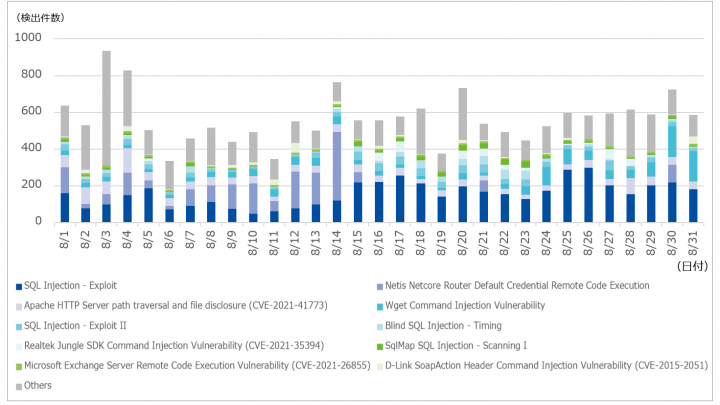
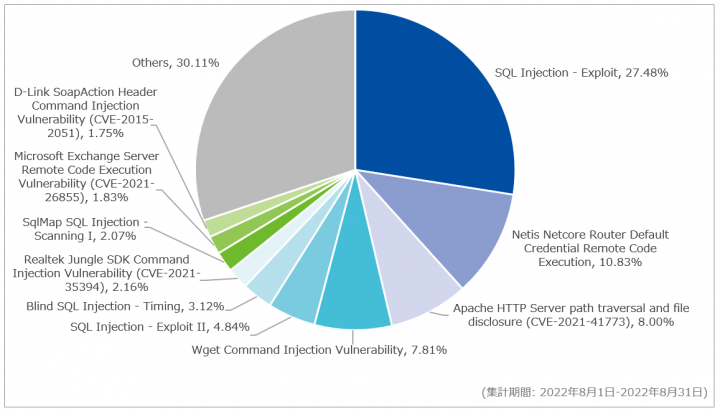
対象期間内に最も多く検出したのは、SQL Injection – Exploitで、先月よりも4.02ポイント減の27.48%を占めていました。当該シグネチャではWebアプリケーションに対する攻撃を検出しており、その多くはブラインドSQLインジェクション及びUNION攻撃でした。
次点で多く検出したのはNetis Netcore Router Default Credential Remote Code Executionで、先月よりも0.67ポイント増の10.83%を占めていました。当該シグネチャで検知される通信は、Netis社及びNetcore社製ルータの脆弱性を狙った攻撃であり、当該脆弱性が悪用されると任意のコマンドが実行される恐れがあります。検出した攻撃の一部を図-4に示します。

本攻撃コードはwgetコマンド、及びshコマンドを用いて攻撃対象のホスト上で外部マルウェア配布サーバに設置されたスクリプトの実行を試みています。また、スクリプト実行後にhistoryコマンドを実行しコマンド履歴を消去しています。記事作成時における調査ではスクリプトの内容を確認することはできませんでしたが、本攻撃コードから判明したスクリプトの取得先URLが、Miraiのダウンローダの取得先URLと同一であることを確認しています。
Web/メールのマルウェア脅威の観測情報
Webアクセス時におけるマルウェア検出
今回の対象期間において、Webアクセス時に検出したマルウェア種別の割合を図-5に示します。
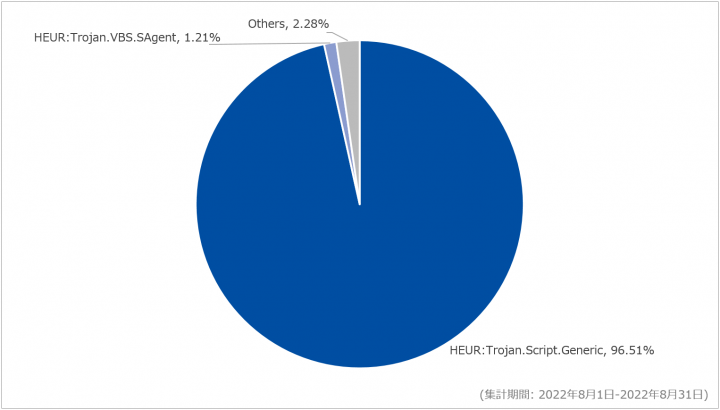
前月に引き続き対象期間内に最も多く検出したのはHEUR:Trojan.Script.Genericで、前月から10.53ポイント増の96.51%を占めていました。全体に占める割合だけでなく、検出数も大幅に増加していることを確認しています。当該シグネチャでは悪意のあるJavaScriptコードが挿入されたWebページを多く検出しています。挿入されるコードの傾向としては2022年2月の観測レポートに記載したJavaScriptコードと同様の、「if (ndsw === undefined)」で始まるコード挿入が依然として多い状況です。図-6及び図-7は当月観測したコードを読みやすく加工したものです。
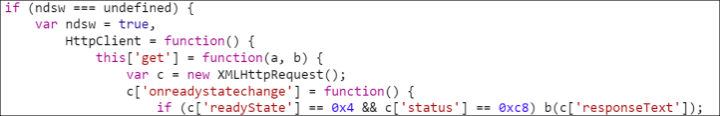
挿入されたJavaScriptコードでは「if (ndsw === undefined)」の後、HTTP通信を行うためのXMLHttpRequestインスタンスを作成していました。
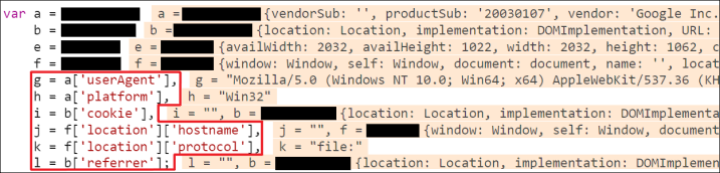
赤枠は当該JavaScriptを読み込んだブラウザの情報や保持しているCookieを変数に格納する箇所を示しています。また、橙色でハイライトされた文字列は変数に格納されている値であり、デバッグツールによって表示したものです。図-6及び図-7に示す記述の他に、前述のXMLHttpRequestインスタンスを利用して、同サイトの異なるパスに配置されたPHPファイルにアクセスするコードを確認しています。悪意のある第三者によって配置されたPHPファイルへのアクセスが成功した場合、Cookieを含む、変数に格納された情報が窃取される恐れがあります。
次点で多く検出したのはHEUR:Trojan.VBS.SAgentで、1%未満だった前月から微増して1.21%を占めていました。当該シグネチャは悪意のあるVBScript形式のファイルを検出するものです。
メール受信時におけるマルウェア検出
対象期間における、メール受信時に検出したマルウェアの割合を図-8に示します。
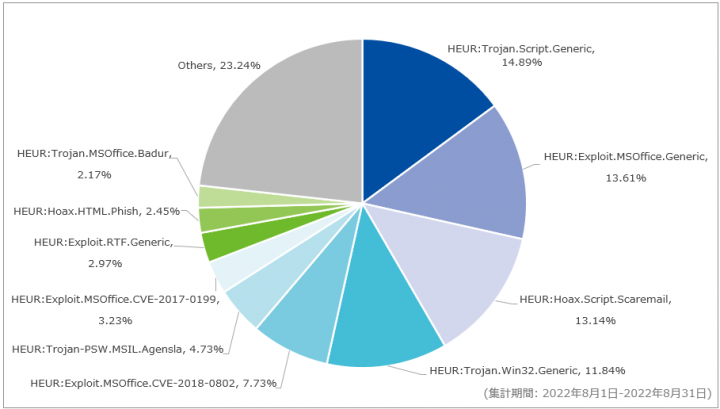
対象期間内に最も多く検出したのはHEUR:Trojan.Script.Genericで、前月から8.25ポイント増の14.89%でした。当該シグネチャでは、添付ファイルとして意図しないWebサイトへのリダイレクトを試みるHTMLファイルを確認しています。本記事作成時の調査では、リダイレクト先の内容を確認することはできませんでした。
次点で多く検出したのはHEUR:Exploit.MSOffice.Genericで、前月から10.33ポイント増の13.61%でした。当該シグネチャでは、添付ファイルとしてMicrosoft Word(docx)形式及びMicrosoft Word 97-2003(doc)形式のファイルを検出しています。ファイル名は一例として、見積依頼書または製品仕様書に見せかけたものを確認しており、これらのファイルはいずれも情報窃取型マルウェアであるFormBookやLokiBotであることを確認しています。
以下に、対象期間においてSOCで検出した、件名が日本語で脅威を含むメールに関する情報を示します。なお、以下は情報の一部であり、すべての脅威メールを網羅しているものではない点にご注意ください。
| 件名 | 添付ファイル名 | 感染するマルウェア |
|---|---|---|
|
|
|
|
|
|
当月はマルウェアであるIcedIDおよびDBatLoaderへの感染を狙ったメールを観測しています。IcedIDへの感染を狙ったメールでは、返信を装う件名と規則性のある添付ファイル名が用いられていることを確認しています。DBatLoaderへの感染を狙ったメールでは、見積依頼や注文という単語が用いられた件名を確認しています。このDBatLoaderはダウンローダ型のマルウェアであり、本記事作成時の調査では遠隔操作ツールとして知られているRemcos RATをダウンロードし、実行するものと確認しています。
セキュリティインシデントカレンダー
| カテゴリ凡例 | |||||
|---|---|---|---|---|---|
| セキュリティ事件 | 脅威情報 | 脆弱性情報 | セキュリティ技術 | 観測情報 | その他 |
| 日付 | カテゴリ | 概要 |
|---|---|---|
| 8月1日(月) | セキュリティ事件 | DIYサービス会社は、同社が運営するECサイトが不正アクセスを受け、利用者のクレジットカード情報112件が流出した可能性があることを公表した。同社システムの決済アプリケーションが改ざんされ、顧客がクレジットカード情報を入力する際に偽のクレジットカード情報入力ページへ誘導させられたため、クレジットカード情報を不正取得されたとのこと。 |
| 8月3日(水) | セキュリティ事件 | ファイナンス事業会社は、同社が運営する会員専用のECサイトが第三者から不正アクセスを受け、会員情報が流出した可能性があることを公表した。同社システムの脆弱性を狙った不正アクセスにより、決済アプリケーションの改ざんが行われたことによるものとのこと。なお、公表時点でクレジットカードの不正利用は確認されていないとのこと。 |
| 8月4日(木) | セキュリティ事件 | 書籍・映像関連事業会社は、同社が運営する保育施設で使用する端末がなりすましメールによるマルウェアに感染し、端末内に保存されていた個人情報が漏えいした可能性があることを公表した。メールのファイル開封から9分後に外部とのネットワークを遮断するなど対応をおこなったが、外部サーバとの通信履歴があることから情報漏えいの可能性が否定できないとのこと。情報漏えいした可能性のある個人情報は、氏名、生年月日、性別、住所、電話番号、メールアドレス、病歴、心身の機能の障害などとのこと。 |
| 8月4日(木) | 脆弱性情報 | DrayTek社は、同社が提供しているVigorシリーズの複数ルータにリモートコード実行の脆弱性(CVE-2022-32548)が存在することを公表した。5月に当該の脆弱性に対するファームウェアを公開しており、早期の更新を推奨している。 |
| 8月5日(金) | その他 | FIRSTは、機微な情報を適切な組織または人に共有するための定義Traffic Light Protocol(TLP)バージョン2.0をリリースした。 |
| 8月9日(火) | 脆弱性情報 | 海外のセキュリティ研究チームは、第10-12世代のIntel社製CPUに暗号鍵や秘密情報が漏えいする脆弱性(CVE-2022-21233)が存在することを発表した。本脆弱性は「ÆPIC Leak」と名付けられている。該当脆弱性を狙った攻撃は、特権ユーザで実行する必要があるとのこと。また、Intel社はGitHubリポジトリでSGXの更新をリリースしている。 |
| 8月11日(木) | 脅威情報 | Sonatype社は、Pythonのソフトウェアレポジトリである「PyPI」において、Linux上で実行するクリプトマイナーを含むパッケージが配布されていたことを明らかにした。当該パッケージは「secretslib」というパッケージ名で6日に公開されたが、11日の時点では既に削除されている。 |
| 8月13日(土) | セキュリティ事件 | 中古品販売事業社は、同社が運営するECサイトが不正アクセスを受け、6,186アカウントの会員情報が流出した可能性があることを公表した。流出した可能性のある会員情報は、氏名、住所、電話番号、性別、生年月日、職業とのこと。 |
| 8月15日(月) | セキュリティ事件 | 化粧品の小売店は、同店顧客の個人情報が入ったUSBメモリを紛失したことを公表した。USBメモリには、11,147人分の氏名、性別、生年月日、住所、電話番号、メールアドレス、購入履歴が保存されていたとのこと。このうち、1,762人分は氏名のみの保存であり、紛失したUSBメモリにはクレジットカード情報は含まれていないとのこと。 |
| 8月15日(月) | セキュリティ事件 | 化粧品会社は、同社が運営するECサイトが不正アクセスを受け、3,909件の利用者のクレジットカード情報及び個人情報が流出した可能性があることを公表した。流出した可能性がある情報は、クレジットカード名義人名、カード番号、有効期限、セキュリティコードとのこと。同社システムの脆弱性を狙った不正アクセスにより、決済アプリケーションの改ざんが行われたことによるものとのこと。 |
| 8月17日(水) | 脆弱性情報 | 研究者は、Linuxカーネルに対する新しい攻撃手法「Dirty Cred」が存在することを公表した。この攻撃手法は、Linuxカーネルの既知の脆弱性(CVE-2021-4154)と、新たに発見された脆弱性(CVE-2022-2588)を使用することで特権のないカーネル資格情報を特権のある資格情報と交換し特権昇格をするとのこと。 |
| 8月17日(水) | セキュリティ事件 | 金融会社は、海外の学生向けローンサービス会社のNelnetが提供するサービスが不正アクセスを受け、約250万人の個人情報が流出したことを公表した。流出した個人情報は、名前、住所、電子メールアドレス、電話番号、社会保障番号とのこと。 |
| 8月18日(木) | セキュリティ事件 | アパレル通販会社は、同社が運営するECサイトが不正アクセスを受け、利用者のクレジットカード情報18,136件が流出した可能性があることを公表した。流出した可能性があるのは、カード名義人名、クレジットカード番号、有効期限、セキュリティコード、ログオンID、パスワードとのこと。同社システムの脆弱性を狙った不正アクセスにより、決済アプリケーションの改ざんが行われたことによるものとのこと。 |
| 8月18日(木) | 脆弱性情報 | セキュリティ研究者は、Realtek社が同年3月に発表した同社製チップの脆弱性(CVE-2022-27255)を悪用可能なPoC(Proof of Concept)コードが公開されたことを発表した。本脆弱性により、Realtek eCos SDKのSIP ALGモジュールがバッファオーバーフローを引き起こし、システムのクラッシュやリモートから任意のコード実行が可能となる。修正パッチは3月に公開されているが、当該チップを搭載したネットワーク製品が数百万台あり、各社での修正が必要となる。 |
| 8月22日(月) | セキュリティ事件 | 病院は、個人情報が保存されている電子カルテ用端末を紛失したと公表した。紛失した電子カルテ用端末には、患者情報24,563人分と職員情報6,180人分などが保存されているとのこと。公表時点では、当該患者情報などが外部に漏えいした事実は確認されていない。 |
| 8月31日(水) | 脆弱性情報 | バッファロー社は、NAS製品においてAppleファイリングプロトコル(AFP)を利用した際に影響を受ける複数の脆弱性の詳細と対処法を公表した。当該脆弱性が悪用されるとNAS内の情報を取得されたり、任意のコードを実行されたりする可能性があるとのこと。同社は、当該脆弱性が修正されたファームウェアバージョンへの更新を案内している。また、ファームウェアが更新できない場合は、回避策としてAFP機能を無効にすることを呼び掛けている。 |
ソフトウェアリリース情報
| 日付 | ソフトウェア | 概要 |
|---|---|---|
| 8月1日(月) | Android | Google社は、Androidにおける8月の月例セキュリティ情報を公開した。
|
| 8月1日(月) | Unbound 1.16.2 | NLnet Labsは、Unboundに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 8月2日(火) | VMware社複数製品 | VMware社は、8月2日、9日、23日に複数製品に存在する複数の脆弱性と該当製品のパッチ情報を公開した。
|
| 8月2日(火) | Chrome 104.0.5112.79(Mac/Linux)、104.0.5112.79/80/81(Windows)、104.0.5112.101(Mac/Linux)、104.0.5112.102/101(Windows)、105.0.5195.52(Mac/Linux)、105.0.5195.52/53/54(Windows) | Google社は、8月2日、16日、30日にGoogle Chromeに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 8月2日(火) | Fortinet社複数製品 | Fortinet社は、複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 8月3日(水) | Cisco Systems社複数製品 | Cisco Systems社は、8月3日、10日、17日、24日、25日に複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 8月3日(水) | Django 4.1、4.0.7、3.2.15 | Django Software Foundationは、Djangoに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 8月3日(水) | Drupal 9.4.5、9.3.21 | Drupalに存在する脆弱性に対するセキュリティアップデートが公開された。
|
| 8月4日(木) | Kaspersky VPN Secure Connection 21.6 | Kaspersky社は、VPN Secure Connectionの脆弱性に対するセキュリティアップデートを公開した。
|
| 8月9日(火) | Microsoft社複数製品 | Microsoft社は、複数のソフトウェアに対する8月の月例セキュリティ更新プログラムを公開した。
|
| 8月9日(火) | Adobe社複数製品 | Adobe社は、複数のソフトウェアに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 8月9日(火) | Siemens社複数製品 | Siemens社は、同社が提供する複数製品の脆弱性に対するセキュリティアップデートを公開した。
|
| 8月9日(火) | Citrix ADC 13.1-27.59 | Citrix Systems社は、Citrix ADCに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 8月10日(水) | SonicWall社複数製品 | SonicWall社は、8月10日及び25日に複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 8月11日(木) | PostgreSQL 14.5、13.8、12.12、11.17、10.22、15Beta3 PostgreSQL JDBC 42.4.1、42.2.26 |
PostgreSQL開発チームは、8月11日及び15日にPostgreSQL及びPostgreSQL JDBCに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 8月11日(木) | PAN-OS 10.2.2-h2、10.1.6-h6、10.0.11-h1、9.1.14-h4、9.0.16-h3、8.1.23-h1 | Palo Alto Networks社は、PAN-OSに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 8月13日(土) | Zoom 5.11.10、5.11.9、5.11.6、5.11.5 | Zoom Video Communications社は、8月13日、17日、22日、29日にZoomの脆弱性を修正するセキュリティアップデートを公開した。
|
| 8月14日(日) | rsync 3.2.5 | rsyncに存在する脆弱性に対するセキュリティアップデートが公開された。
|
| 8月15日(月) | MariaDB 10.8.4、10.7.5、10.6.9、10.5.17、10.4.26、10.3.36、10.9.2 | MariaDB開発チームは、MariaDBに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 8月17日(水) | Apple社複数製品 | Apple社は、8月17日、18日、31日に複数製品に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 8月22日(月) | GitLab 15.3.1、15.2.3、15.1.5、15.3.2、15.2.4、15.1.6 | GitLabは、8月22日及び30日にGitLab Community Edition(CE)及びGitLab Enterprise Edition(EE)に存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 8月23日(火) | PukiWiki複数ソフトウェア | PukiWiki Development Teamは、PukiWiki複数ソフトウェアの脆弱性に対するセキュリティアップデートを公開した。
|
| 8月23日(火) | Mozilla複数製品 | Mozillaは、8月23日及び31日にFirefox及びThunderbirdに存在する複数の脆弱性に対するセキュリティアップデートを公開した。
|
| 8月24日(水) | Movable Type 7 r.5301、6.8.7、Premium 1.53、AMI版7.5.1-1、AMI版6.8.7-1 | シックス・アパート株式会社は、8月23日及び31日にMovable Typeに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 8月24日(水) | Elastic Cloud Enterprise 3.4.0 | Elastic社は、Elastic Cloud Enterpriseの脆弱性に対するセキュリティアップデートを公開した。
|
| 8月30日(火) | AOS-CX 10.10.1000、10.09.1030、10.08.1070、10.06.0210 | Aruba Networks社は、AOS-CXに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 8月30日(火) | Joomla 4.2.1 | Joomla開発チームは、Joomlaに存在する脆弱性に対するセキュリティアップデートを公開した。
|
| 8月30日(火) | WordPress 6.0.2 | WordPress Foundationは、WordPressに存在する脆弱性に対するセキュリティアップデートを公開した。
|
おわりに
この観測レポートは、いまインターネットで起こっている攻撃などの状況をまとめて提示することで、読者の皆様がより良い対策を実施できることを目的としてまとめて公開しています。一部の攻撃について、特にお客様を特定できてしまうような情報については除外してまとめていますが、本レポートに記載の内容は多くのお客様における傾向から作成しています。対策の推進にご活用いただければ幸いです。